Foundation avverte di email di phishing legate al wallet Passport
Le email arrivavano tramite domini di Foundation e a volte contenevano gli indirizzi dei clienti. L’azienda dice che il wallet Passport non è stato compromesso.
In breve
- Foundation avverte di email di phishing che si spacciavano per un urgente richiamo del Passport e che sono state inviate tramite i propri domini.
- Secondo gli utenti, i messaggi contenevano nomi, numeri di telefono e indirizzi di casa; Foundation dice che i Bitcoin sul wallet Passport sono al sicuro.
- Foundation segnala un uso improprio di chiavi API di Cloudflare compromesse e ha revocato le chiavi e messo offline il dominio malevolo.
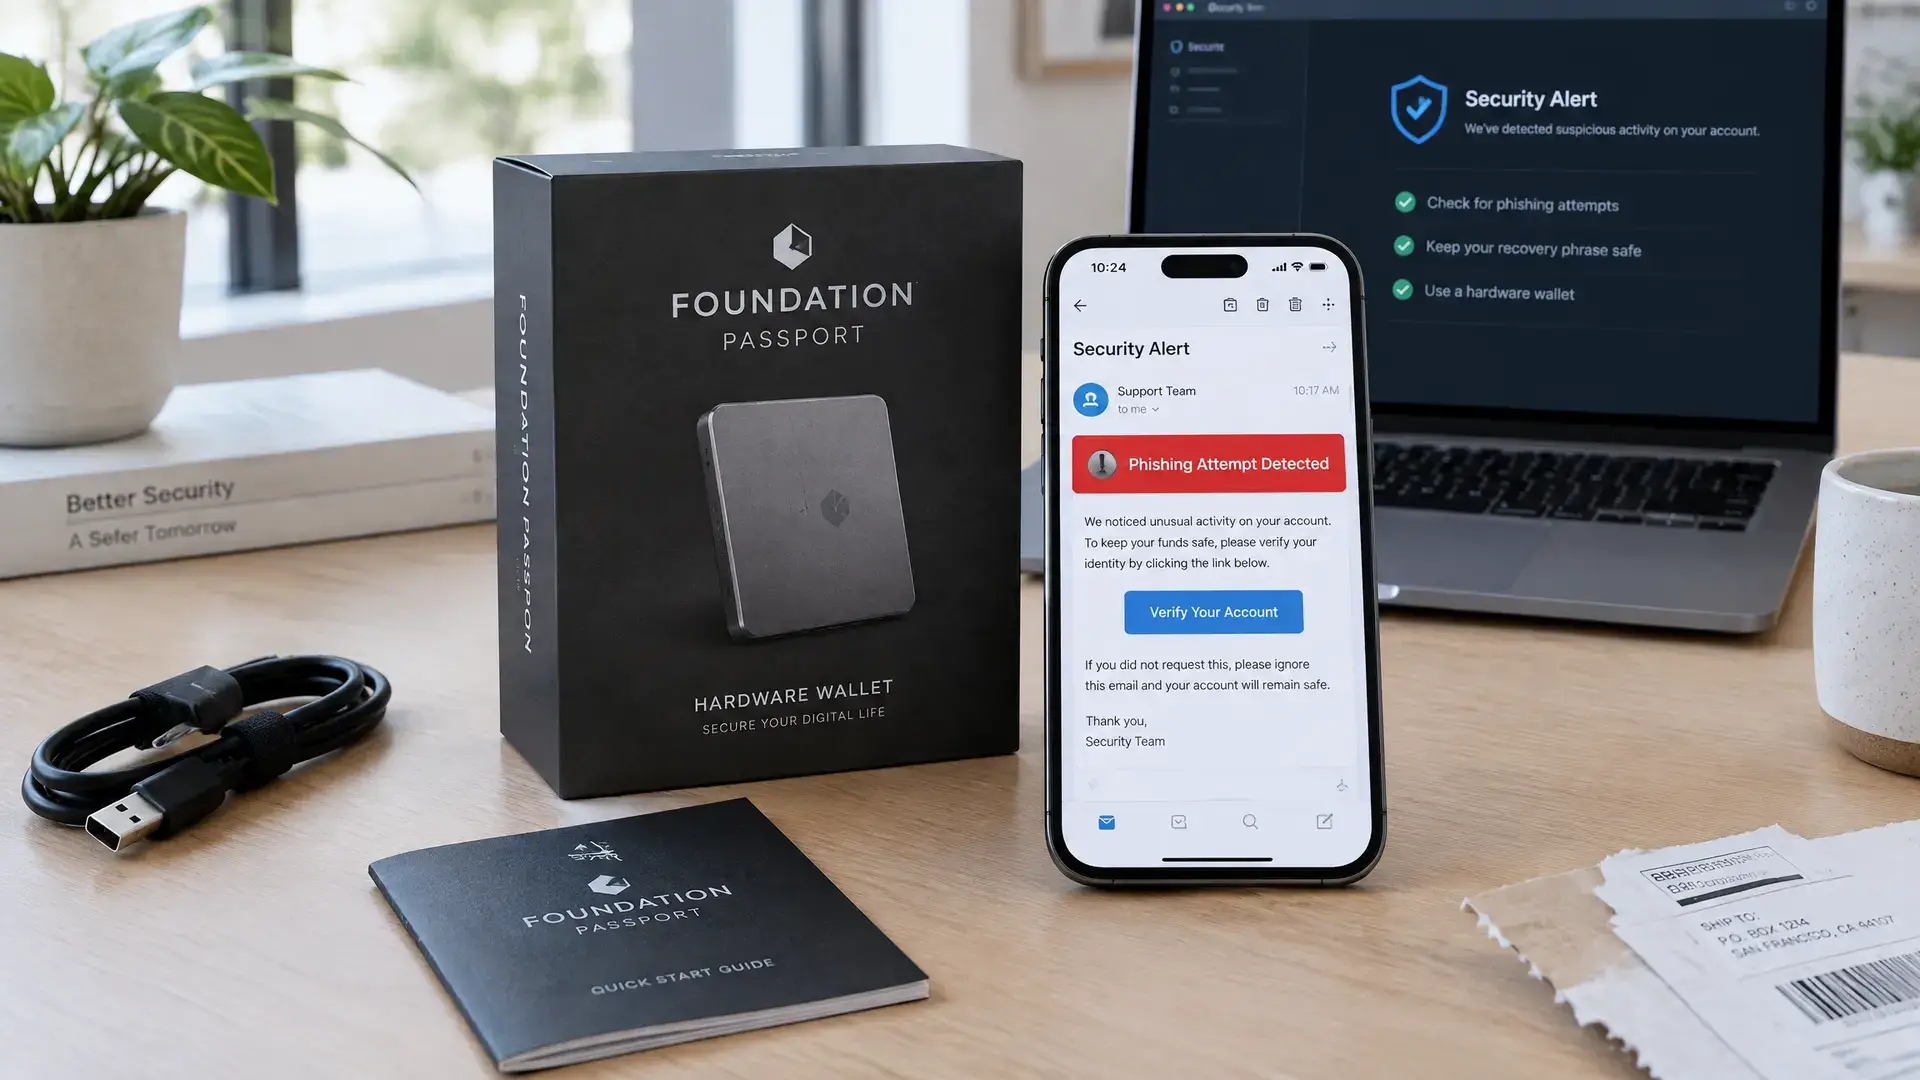
Foundation avverte che email di phishing che si spacciavano per un urgente richiamo del Passport sono state inviate tramite i domini dell’azienda. Secondo gli utenti, in quei messaggi comparivano anche i loro indirizzi di casa, il che solleva la domanda su come gli attaccanti abbiano ottenuto quei dati. Foundation dice che Bitcoin sul wallet Passport è al sicuro e che l’hardware in sé non è stato compromesso.
Finto richiamo tramite il dominio ufficiale
Le email sono arrivate domenica con un messaggio di avviso urgente. Dicevano che un fornitore aveva modificato un modulo display e che gli attaccanti stavano sottraendo fondi dai dispositivi colpiti. Ai destinatari veniva consigliato di non aspettare una sostituzione, ma di andare tramite un link su foundation.support, un sito falso che imitava l’app companion wallet di Foundation.
Su quella pagina compariva un wallet vuoto con un pulsante di deposito, presumibilmente per convincere le vittime a inviare Bitcoin. L’attacco di phishing sfruttava un rischio reale, perché nel 2026 sono comparsi più spesso avvisi su hardware wallet manomessi. Per questo, un messaggio su un problema della supply chain poteva sembrare credibile.
Dubbi sui dati dei clienti trapelati
Foundation ha comunicato lunedì su X che gli attaccanti avevano sfruttato una o più chiavi API di Cloudflare compromesse. L’azienda dice di aver revocato tutte le chiavi e di aver messo offline il dominio malevolo. Resta però poco chiaro come gli attaccanti sapessero chi aveva comprato un Passport.
Diversi utenti hanno scritto che le email contenevano il loro nome, numero di telefono e indirizzo di casa. Un destinatario ha detto che il messaggio arrivava persino da jobs@foundation.xyz, il vero dominio di Foundation, e che conteneva il suo nome completo e l’indirizzo di un ordine di wallet di due anni fa. Un altro utente ha segnalato che circolavano due versioni dell’email, con i dati completi dell’ordine per i clienti e solo i nomi per i candidati che avevano fatto domanda in passato.
Perché è importante
Per gli utenti crypto europei, questo caso mostra che il phishing non riguarda solo i siti falsi, ma anche i dati rubati dei clienti e indirizzi del mittente credibili. Nel 2026 i produttori di hardware wallet sono stati colpiti più spesso da data breach presso i partner di spedizione, con nomi, indirizzi e dati di contatto finiti online. Questo rende questi attacchi più difficili da riconoscere, anche per chi conserva i propri Bitcoin offline.
In precedenza, una fuga di dati con informazioni di spedizione aveva già causato ulteriori rischi di phishing per gli utenti di hardware wallet. Foundation non ha ancora detto se sia stato violato anche il database dei clienti. L’azienda dice però che pubblicherà un rapporto completo appena possibile.