Google presenta MPC per la sicurezza crypto delle banche
Il servizio in private preview dovrebbe aiutare le banche a custodire in modo sicuro crypto e asset tokenizzati, con MPC come risposta al furto di chiavi private e ad altri rischi informatici.
In breve
- Google presenta a New York Google Multi-Party Compute, un nuovo servizio di sicurezza per banche e istituzioni finanziarie che vogliono custodire crypto e asset tokenizzati.
- Il servizio divide le chiavi private in più parti e unisce signing, regole sulle transazioni e recupero delle chiavi in un unico pacchetto.
- Google posiziona MPC come risposta al furto di chiavi private e dice che l’architettura potrà in seguito essere estesa con la crittografia post-quantum.
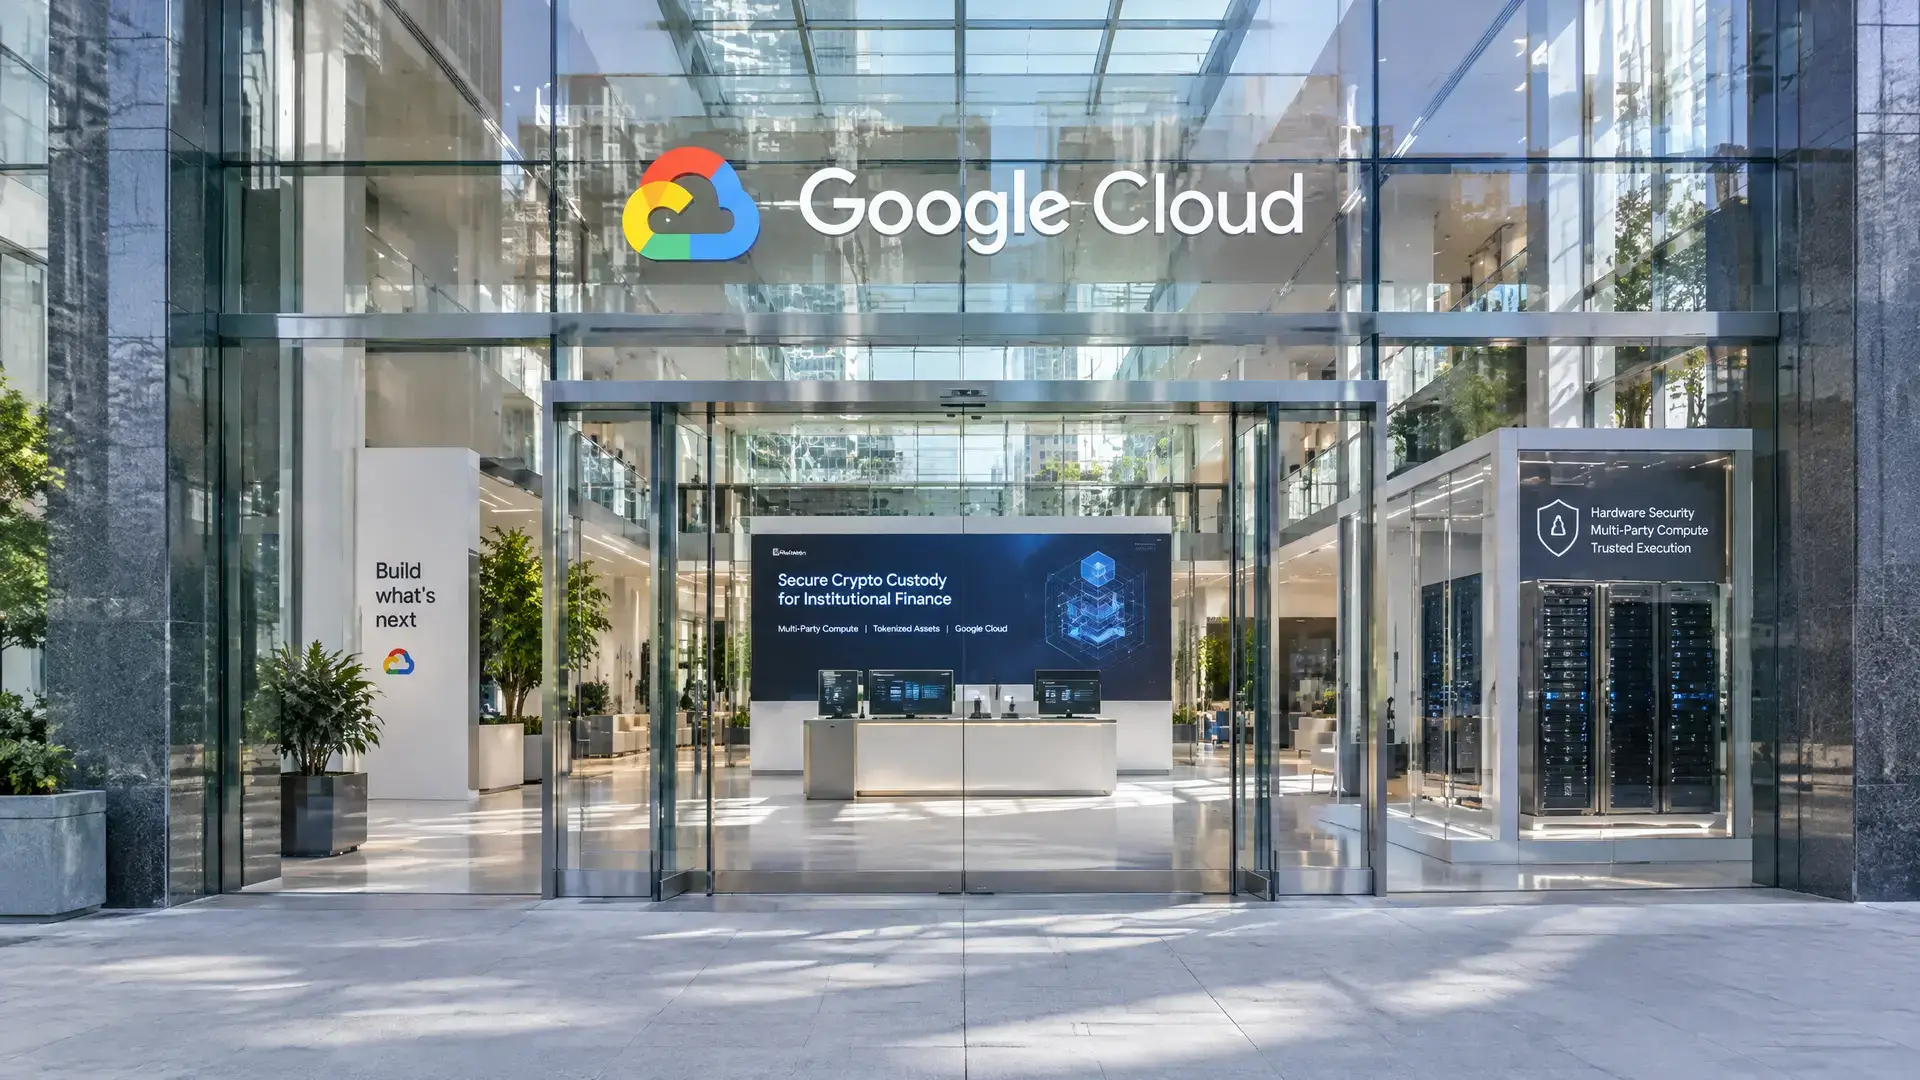
Google mostra mercoledì a New York un nuovo servizio di sicurezza per banche e altre istituzioni finanziarie che vogliono custodire e spostare crypto e asset tokenizzati. Il servizio si chiama Google Multi-Party Compute, o MPC, ed è ancora in private preview. Alphabet usa già il sistema per i propri asset digitali su Ethereum e Solana.
Nuovo passo per la custody
Google dice che diversi design partner e grandi istituzioni finanziarie stanno testando la tecnologia. Il servizio non è ancora disponibile per tutti e avrà un lancio commerciale solo nel 2027, anche se l’azienda non ha ancora condiviso un prezzo. Così Google mette per la prima volta sul mercato un prodotto separato per la crypto custody, oltre a servizi già esistenti come Google Cloud Key Management Service e Google Cloud HSM.
Il cuore di MPC è semplice: una private key viene suddivisa in più parti, così non esiste un singolo punto di fallimento. Secondo Google, i clienti mantengono il controllo del proprio key material e l’azienda non può vederlo in forma non crittografata, anche se le key share si trovano sull’infrastruttura di Google. Il nuovo servizio aggiunge a questo signing, regole sulle transazioni e recupero delle chiavi in un unico pacchetto.
Perché le banche lo stanno guardando
Il tempismo ha senso. Banche e altre società finanziarie stanno sempre più spesso valutando come usare le blockchain per asset tokenizzati, pagamenti e custody digitale. In questo contesto, un’autorizzazione sicura è fondamentale, perché le transazioni su blockchain di solito non si possono annullare una volta inviate.
Google presenta MPC anche come risposta ai rischi informatici già esistenti. L’azienda punta il dito contro gli attacchi con chiavi private rubate, un problema che da anni costa miliardi al mercato crypto. Secondo Chainalysis, nel 2024 le chiavi private compromesse hanno rappresentato il 43,8% di tutta la crypto rubata, mentre DeFiLlama a giugno di quest’anno è arrivata a $16,69 miliardi (€15 miliardi) di perdite cumulative dovute a hack ed exploit, di cui circa il 40% attribuito a problemi legati alle chiavi private.
Concorrenza e rischi più ampi
La mossa avvicina Google a operatori specializzati come Fireblocks, Fordefi e BitGo. Allo stesso tempo, l’azienda prova a distinguersi con la propria infrastruttura cloud e con i rapporti già esistenti con le banche. Google dice che le istituzioni possono distribuire le proprie credenziali tra hardware proprietario, Google Cloud e altri provider cloud, così nessuna singola parte ottiene da sola il controllo degli asset.
Per chi segue il crypto in Europa, è soprattutto rilevante il fatto che questo tipo di strumenti mostri come l’adozione istituzionale stia passando da esperimenti isolati a prodotti di sicurezza concreti. Conta anche il dibattito su AI e quantum computing. Google cita esplicitamente queste minacce, mentre dice che l’architettura potrà in seguito essere estesa con la crittografia post-quantum senza che le istituzioni debbano ricostruire da zero i propri sistemi. Questo si inserisce nel dibattito più ampio sulla custody sicura dal punto di vista quantistico, dove banche e custodian stanno già sperimentando nuovi modi per rendere chiavi e transazioni a prova di futuro.