Il team di Solana introduce 1 SOL per le segnalazioni di bug su Firedancer
Jump Crypto vuole tenere fuori lo spam generato dall’AI dalle segnalazioni di bug con una burn obbligatoria di 1 SOL. Le scoperte valide su Firedancer e Alpenglow ricevono invece ricompense più alte.
In breve
- Firedancer ora chiede ai ricercatori di bruciare 1 SOL per ogni segnalazione di bug, per limitare lo spam generato dall’AI.
- Le segnalazioni senza burn non danno diritto ad alcuna ricompensa, anche se sono fuori scope o duplicati.
- Jump aumenta temporaneamente le ricompense; le vulnerabilità critiche di Alpenglow possono arrivare fino a $300.000.
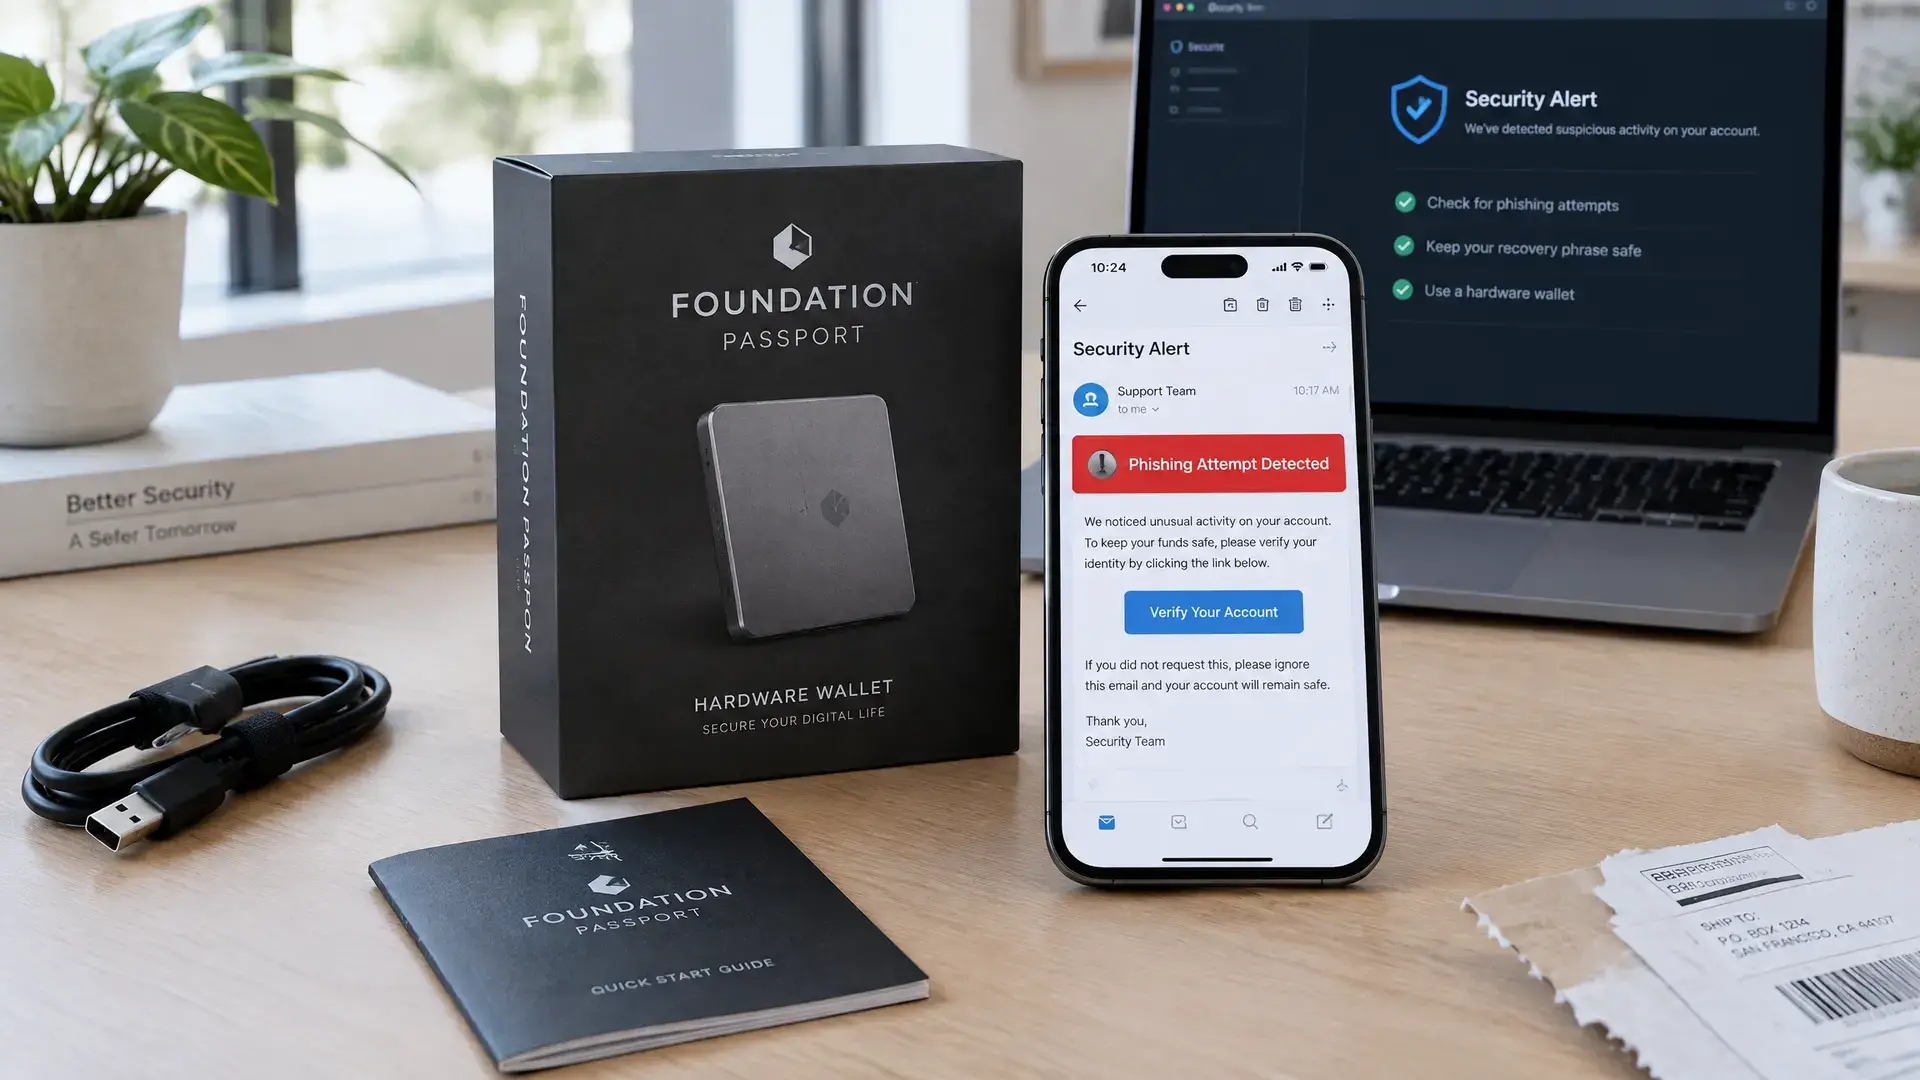
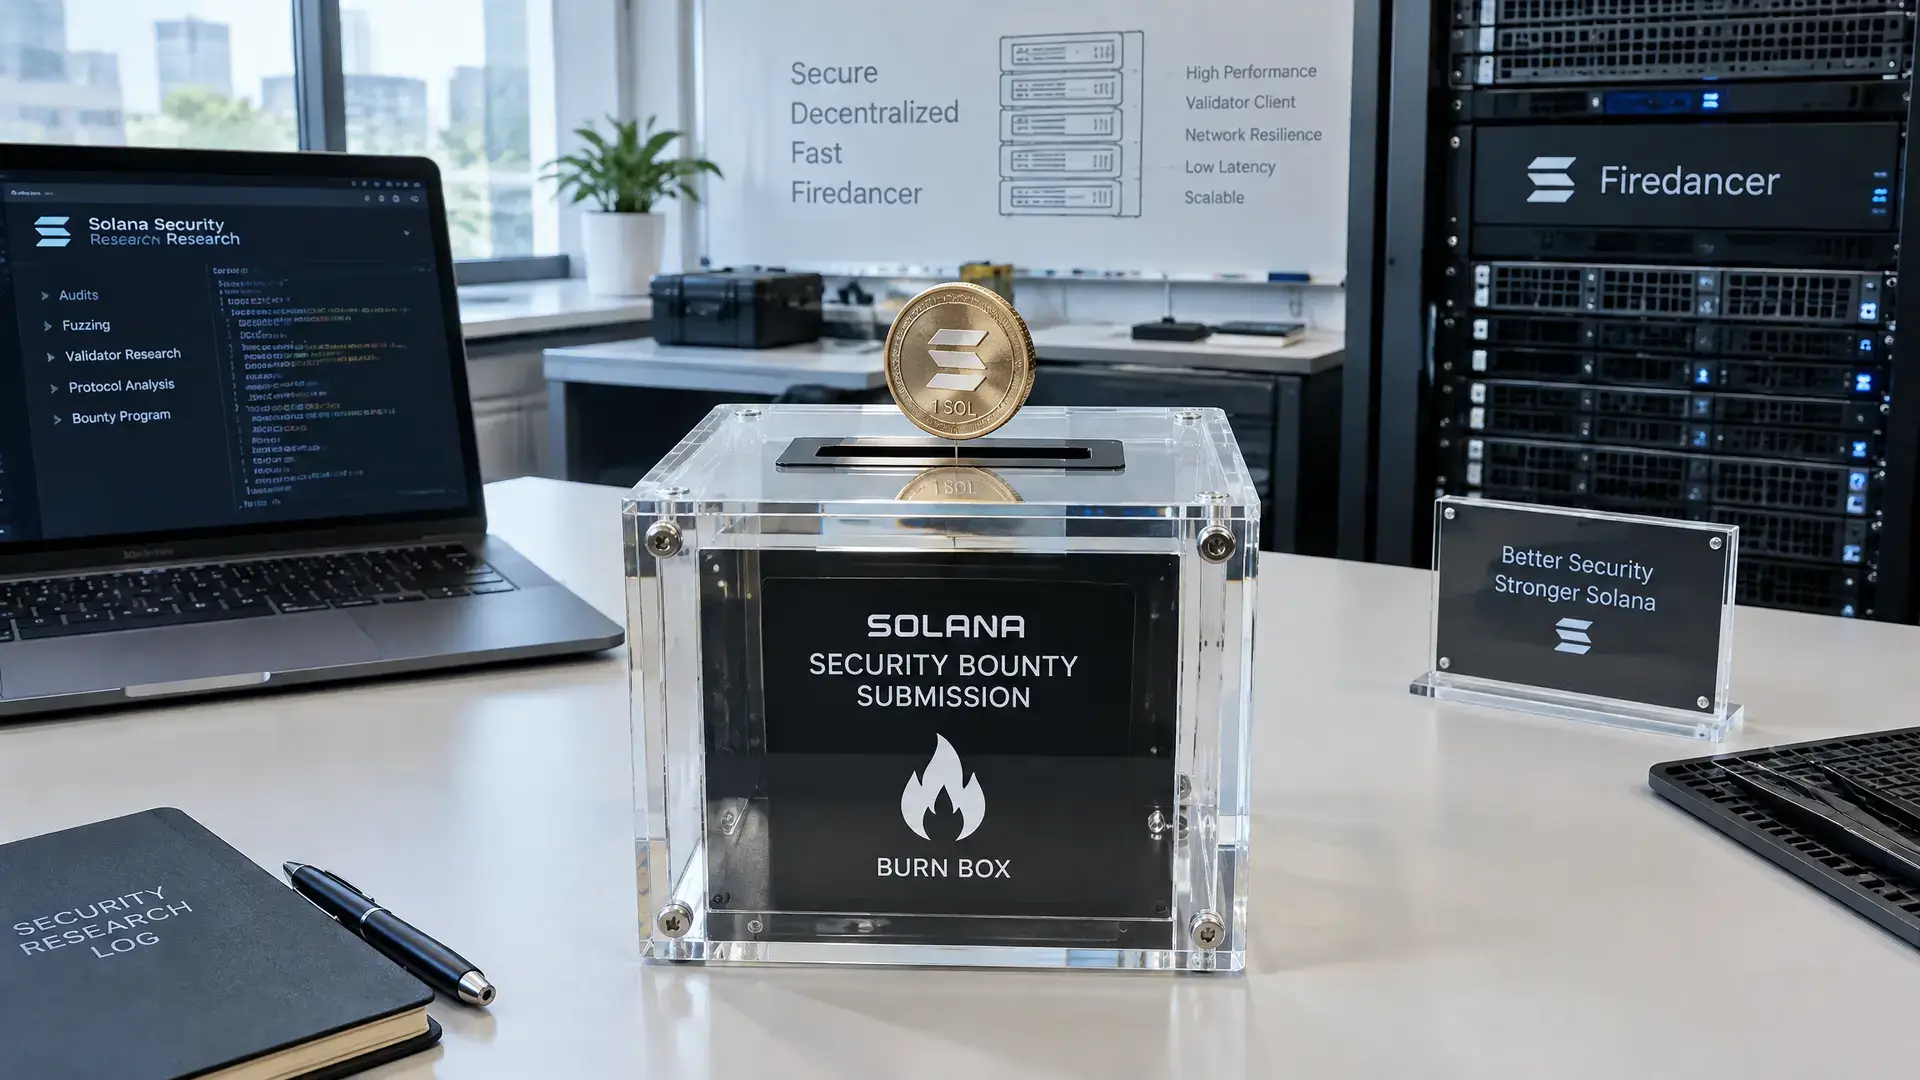
Gli sviluppatori dietro Firedancer, il software alternativo per la validazione di Solana, ora chiedono 1 SOL per ogni segnalazione di bug. La moneta viene bruciata, quindi esce definitivamente dalla circolazione. Con questa misura il team vuole ridurre il flusso di spam generato dall’AI e dare agli ingegneri più tempo per occuparsi di veri problemi di sicurezza.
Regole più rigide per le segnalazioni
Le nuove condizioni sono in vigore da lunedì. Chi invia una segnalazione senza la burn non ha diritto alle ricompense. Inoltre, il compenso non è reversibile, nemmeno se il report è fuori scope, risulta errato o è già stato inviato in precedenza.
Jump Crypto ha costruito Firedancer come alternativa ad Agave, il software principale che i computer usano per controllare ed elaborare le transazioni di Solana. Se lì dentro c’è un errore grave, quei computer possono non riuscire più a elaborare correttamente i pagamenti o non essere d’accordo sui saldi dei conti. Questo può disturbare trading e trasferimenti.
L’AI mette sotto pressione il programma bounty
La misura arriva dopo una gara di audit da 1 milione di dollari tra il 9 aprile e il 9 maggio. Ha attirato 809 report da 162 ricercatori, per un totale di 127 osservazioni di sicurezza uniche se si escludono le osservazioni non sfruttabili. Quasi la metà degli invii validi era un duplicato. Jump pensa che gli agenti AI abbiano aiutato a scoprire o scrivere quasi ogni invio.
Questo quadro si inserisce in una tendenza più ampia nella cybersecurity. Anche altri soggetti, tra cui Google e Curl, hanno temporaneamente sospeso o modificato i loro programmi di bug bounty dopo un’ondata di segnalazioni di bassa qualità, spesso generate dall’AI. Allo stesso tempo, l’ascesa dell’AI mostra anche che gli stessi strumenti a volte aiutano a far emergere più in fretta vulnerabilità serie. Anche Core Lightning aveva già avvertito in precedenza che le segnalazioni di bug guidate dall’AI possono far emergere vulnerabilità reali, ma anche mettere sotto ulteriore pressione i team di sviluppo.
Le ricompense restano alte
Jump aumenta le ricompense insieme alla soglia d’ingresso più severa. Le scoperte valide riceveranno fino al 20 novembre il doppio del pagamento standard, oppure tre volte tanto per i bug specifici di Alpenglow, il nuovo sistema di voto di Solana. Le vulnerabilità critiche di Alpenglow possono arrivare fino a $300.000 (€268.100).
Per Solana, la mossa è rilevante perché la sicurezza dei validator incide direttamente sull’affidabilità delle transazioni sulla chain. Per chi segue le crypto in Europa, mostra anche quanto velocemente l’AI stia cambiando il modo in cui si fa ricerca sulla sicurezza, ma anche quanto rapidamente la qualità delle segnalazioni possa finire sotto pressione.