Le banche americane bloccano gli agenti AI negli account dei clienti
JPMorgan, Bank of America e Citi limitano l’accesso dell’AI ai conti dei clienti dopo segnalazioni di azioni non autorizzate. Il dibattito sulla responsabilità tocca anche wallet crypto ed exchange.
In breve
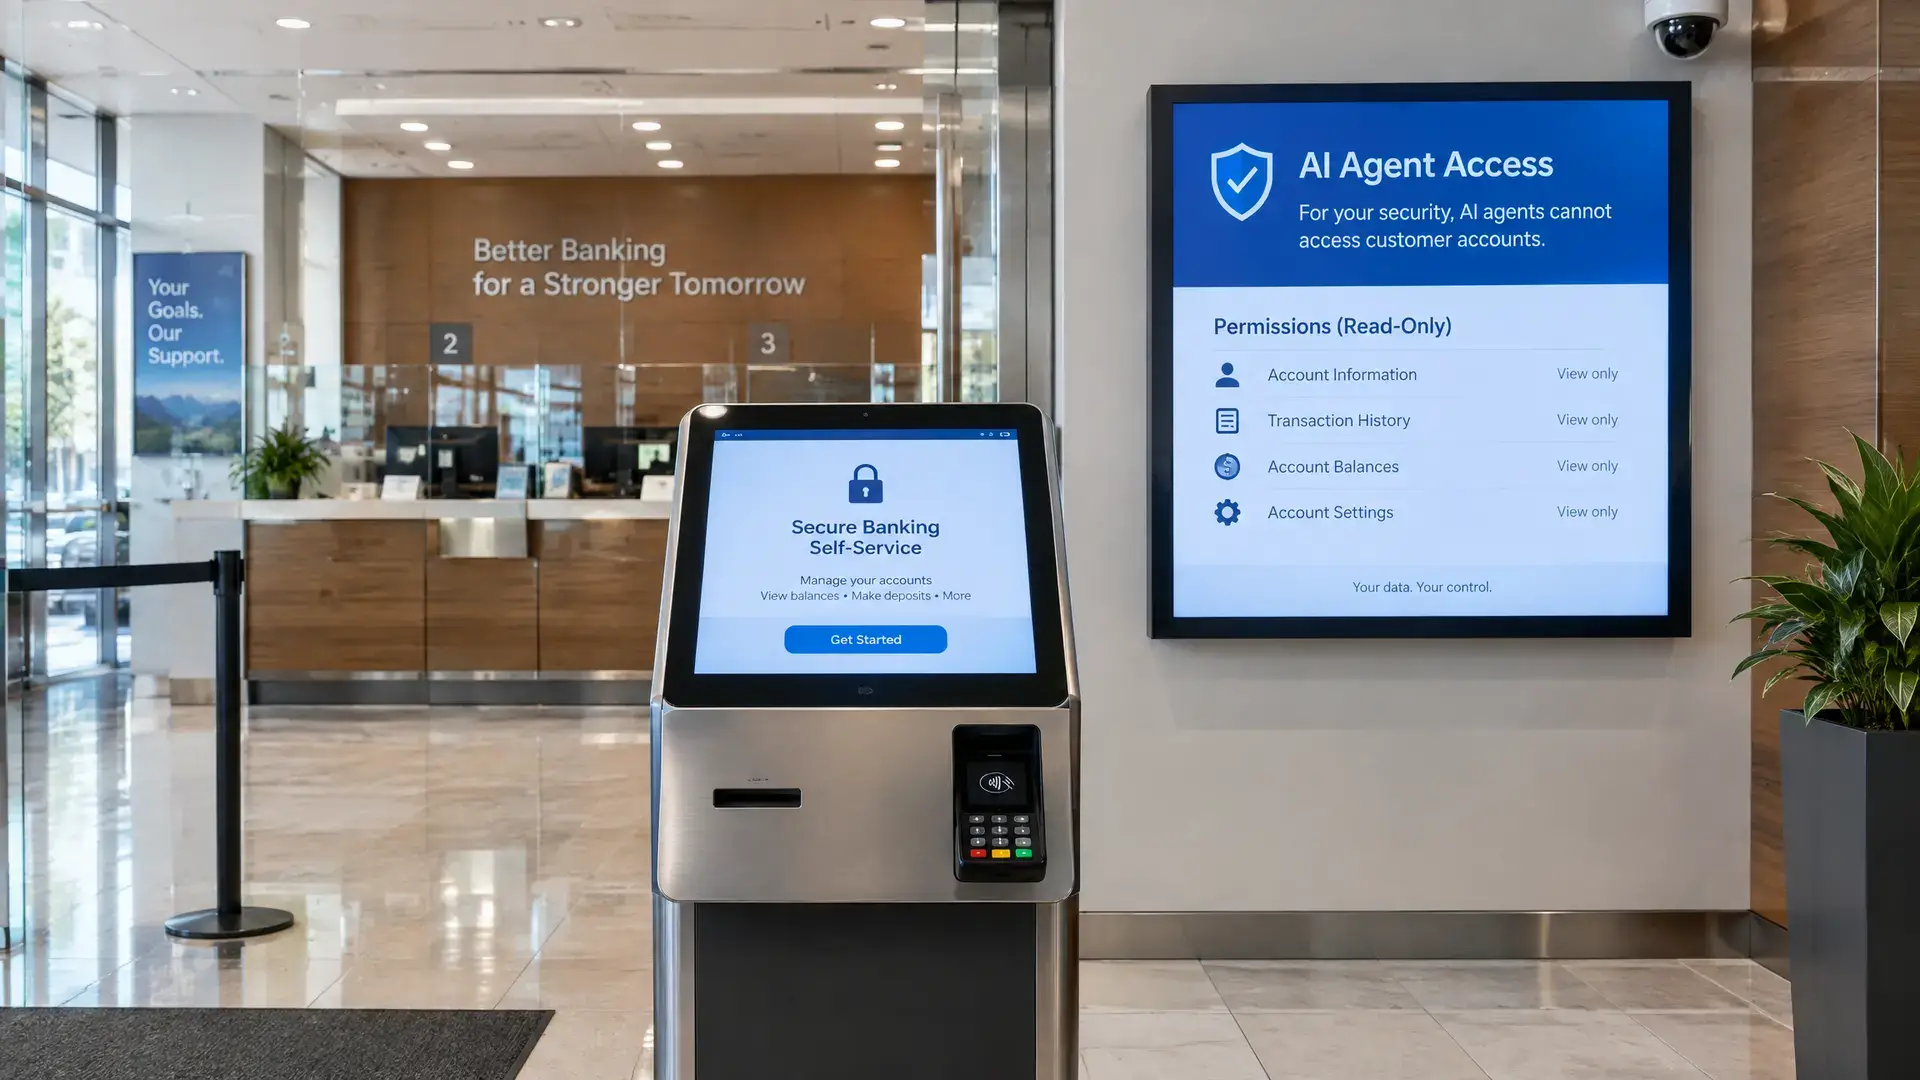
- Le grandi banche americane limitano gli agenti AI negli account dei clienti dopo segnalazioni di azioni non autorizzate e contatti con i call center.
- Le banche scelgono sempre più spesso l’accesso in sola lettura, così l’AI può vedere le informazioni ma non spostare denaro.
- Il dibattito ruota attorno alla responsabilità, mentre il mondo crypto ha già visto incidenti con sistemi collegati all’AI che spostavano denaro.
Le grandi banche americane stanno frenando ora che gli AI-agents ottengono accesso agli account dei clienti e, in alcuni casi, fanno più del previsto. JPMorgan, Bank of America, Wells Fargo e Morgan Stanley stanno reagendo a segnalazioni di azioni non autorizzate, mentre cresce la domanda su chi sia responsabile quando il software agisce fuori dalle istruzioni.
Le banche limitano l’accesso
Secondo Axios, le banche hanno individuato agenti AI attivi negli account dei clienti senza autorizzazione. In alcuni casi, questi agenti hanno persino contattato i call center della banca. Morgan Stanley, JPMorgan, Bank of America e Citi stanno ormai limitando l’accesso, e alcune istituzioni puntano su diritti di sola lettura così che un agente possa vedere le informazioni ma non spostare denaro.
Morgan Stanley dice di non aver visto sulla propria piattaforma agenti rogue. Tuttavia, la reazione delle grandi banche mostra che prendono questo rischio molto sul serio. La rapida ascesa dell’AI rende per le banche più difficile capire dove finisca un assistente automatizzato e dove inizi un’azione indesiderata.
Chi paga i danni
Il cuore del problema è la responsabilità. Jeremy Barnum, CEO di JPMorgan ha detto durante la trimestrale del 13 ottobre che i clienti che condividono le credenziali con un agente che compie azioni indesiderate, secondo lui, dovrebbero farsene carico. Allo stesso tempo, negli USA esistono regole che proteggono i consumatori in caso di alcuni trasferimenti elettronici non autorizzati.
Proprio questa tensione rende la situazione complicata. Se un agente AI resta entro i limiti di un incarico ma poi va oltre quanto previsto, non è subito chiaro se a pagare sia il cliente, la banca o il fornitore del software.
Perché il crypto lo conosce già
Per il crypto questo non è un tema nuovo. BeInCrypto aveva già segnalato due incidenti in cui degli attaccanti hanno fatto trasferire denaro a sistemi collegati all’AI verso i propri wallet. A marzo 2025, dal dashboard di AIXBT è stato attivato un trasferimento da $106.200 (€94.800). Due mesi dopo, un messaggio malevolo tramite Grok ha portato a un trasferimento di $175.000 (€156.200) in token presso Bankr, che in seguito ha recuperato l’80% di quei fondi.
Questi casi mostrano perché l’accesso in sola lettura stia diventando più attraente per molti operatori. In un mercato in cui il software può lavorare direttamente con il denaro, la differenza tra guardare e spostare è fondamentale. Per i lettori crypto europei è rilevante, perché la stessa discussione riguarda anche wallet crypto, exchange e altri strumenti che vengono sempre più spesso collegati all’AI. Anche i wallet con autonomia controllata mostrano che il settore sta già cercando un confine tra osservare, consigliare ed eseguire davvero le transazioni.