Bitget-hack zet NEAR Intents onder druk om 'permissionless' claim
NEAR Intents blokkeerde ruim $50 miljoen aan verdachte transfers uit de Bitget-hack. De ingreep voedt de discussie over wat ‘permissionless’ betekent bij DeFi en crosschain swaps.
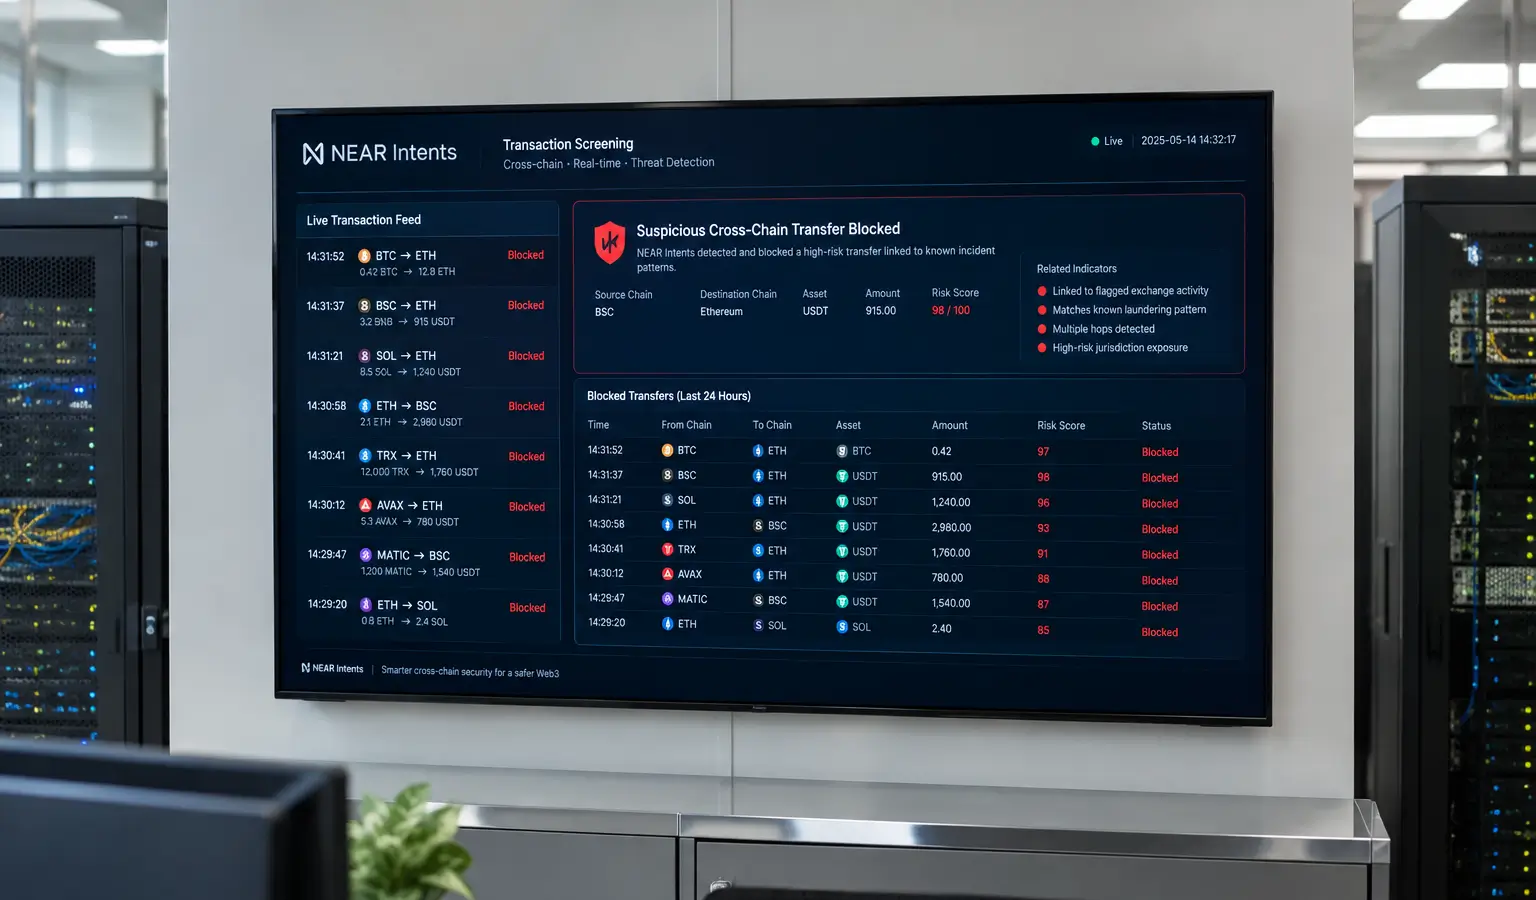
Korte samenvatting
- NEAR Intents blokkeerde meer dan $50 miljoen (€43,9 miljoen) aan verdachte transfers uit de Bitget-hack via het SHIELD-systeem.
- Ongeveer $166.000 kwam door, terwijl $503.000 werd tegengehouden en de rest vaststaat voor een juridisch en herstelproces.
- De blokkade leidde tot discussie over de vraag of NEAR Intents nog volledig permissionless is.
NEAR Intents ligt onder een vergrootglas nadat het meer dan $50 miljoen (€43,9 miljoen) aan verdachte transfers uit de Bitget-hack blokkeerde. De swapdienst noemt zichzelf permissionless en open, maar greep in toen gestolen fondsen probeerden door het protocol te bewegen.
SHIELD grijpt in
Volgens Alex Shevchenko, general manager van NEAR Intents, probeerden de aanvallers die vorige week $388 miljoen (€341 miljoen) uit Bitget wegsluisden meer dan $50 miljoen (€43,9 miljoen) via de dienst te verplaatsen. Het SHIELD-systeem blokkeerde het grootste deel van die pogingen en hield $503.000 (€442.100) halverwege tegen. Ongeveer $166.000 (€145.900) kwam wel door, terwijl de rest nu wacht op een juridisch en herstelproces.
Shevchenko zei dat dubbele pogingen uit de telling zijn gehaald en dat afgewezen fondsen daarna via andere aanbieders verder gingen. De genoemde bedragen zijn schattingen en kunnen volgens hem tot ongeveer 10% afwijken van de werkelijke som.
NEAR Intents verwerkt volgens hem normaal meer dan $100 miljoen (€87,9 miljoen) aan crosschain handelsvolume per dag. In dit geval ging het dus om een klein deel van de totale activiteit, maar wel om geld dat direct aan een grote hack was gelinkt.
Discussie over permissionless
De ingreep leidde online tot kritiek op de vraag of een dienst die transacties kan tegenhouden zichzelf nog wel permissionless mag noemen. In de cryptowereld betekent permissionless dat gebruikers zonder toestemming van een centrale partij met een protocol kunnen werken.
NEAR-oprichter Illia Polosukhin reageerde dat permissionless niet betekent dat elke applicatie of liquiditeitsverschaffer elke transactie moet verwerken. Volgens hem gaat het erom dat niemand toestemming nodig heeft om assets te bezitten, over te dragen of smart contracts op NEAR te deployen.
Die nuance is relevant voor Europese cryptolezers, omdat het laat zien hoe open toegang en misbruikpreventie steeds vaker naast elkaar moeten bestaan. Bij decentrale diensten kan een veiligheidslaag dus wel degelijk invloed hebben op hoe vrij een protocol in de praktijk aanvoelt, zonder dat het meteen ophoudt open te zijn.
Breder patroon na Bitget-hack
Bitget maakte de inbraak op 24 september bekend, nadat aanvallers beveiligingscontroles rond exchange wallets hadden omzeild. Het bedrijf zei daarna de kwetsbaarheid te hebben opgelost, attacker-adressen te hebben gepubliceerd en bounties aan te bieden voor hulp bij het bevriezen of terughalen van geld.
Ook stablecoin-uitgevers grepen in. Circle en Tether hebben samen al ongeveer $320.000 (€281.200) aan stablecoins die aan de hack zijn gelinkt bevroren. NEAR Intents houdt de onderschepte fondsen voorlopig vast in afwachting van een juridisch en herstelproces, maar heeft nog niet uitgelegd wie de vrijgave kan autoriseren of hoe een verkeerd gemarkeerde gebruiker zijn geld terugkrijgt.
De discussie past in een bredere trend waarin protocollen na grote hacks steeds vaker proberen verdachte wallets te weren, ook als dat wringt met hun claim van volledige openheid.