Ethereum clients dichten certificaatfout bij eMudhra
Teku en Besu hebben updates uitgebracht nadat een fout in eMudhra-certificaten validators op Ethereum kon misleiden. In sommige opstellingen liepen beloningen en signing-instellingen risico.
Korte samenvatting
- Een certificaatfout bij eMudhra raakte Ethereum-software die validators gebruiken.
- Teku en Besu brachten updates uit die eMudhra-certificaten in Docker-images niet langer vertrouwen.
- In sommige opstellingen kon een aanvaller beloningen van validators naar een eigen adres omleiden.
Een fout in certificaten van het Indiase eMudhra heeft Ethereum geraakt via software die validators gebruiken. Teku en Besu hebben updates uitgebracht die voorkomen dat hun Docker-images nog vertrouwen op de getroffen certificaten. In sommige opstellingen had een aanvaller daardoor beloningen van validators kunnen omleiden naar een eigen adres.
Wat er misging
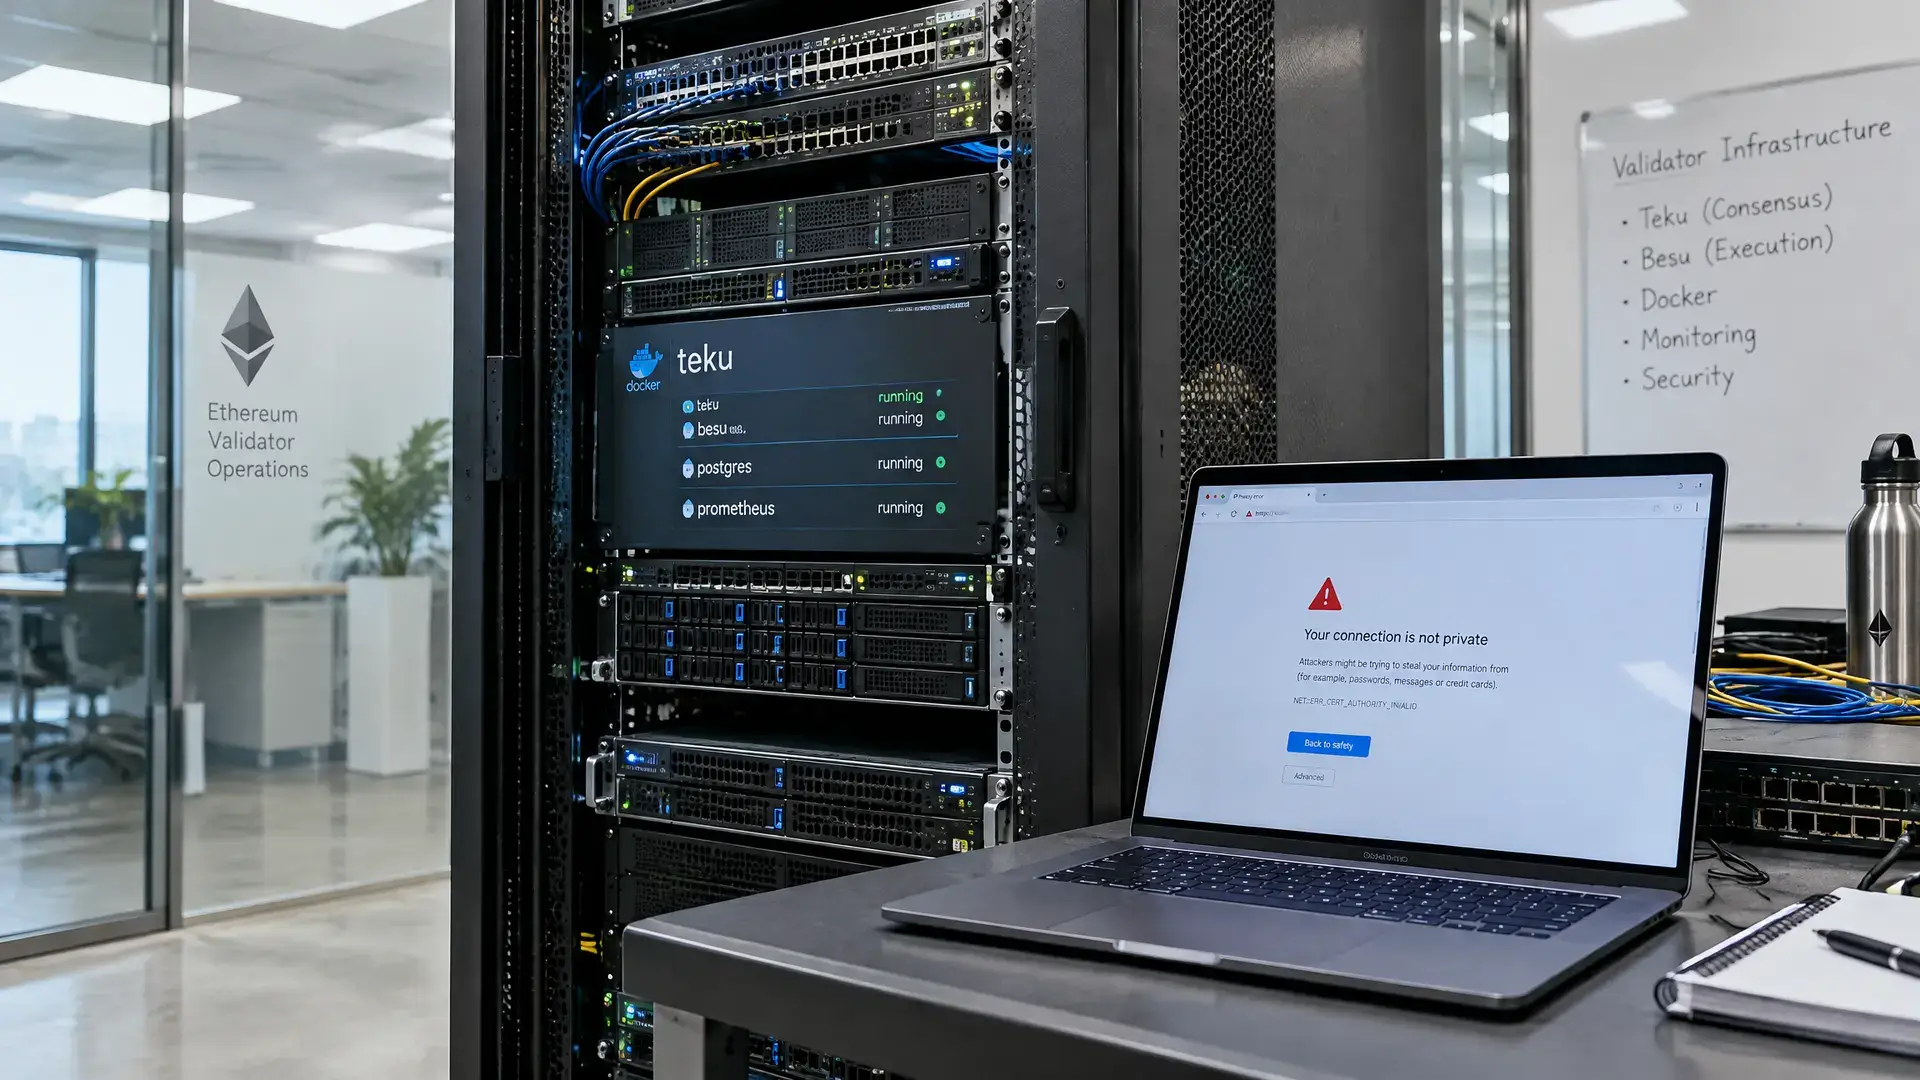
Teku, de software die veel validators gebruiken voor Ethereum proof-of-stake, bracht op dinsdag versie 26.10.3 uit. Besu, dat Ethereum-transacties verwerkt, volgde op maandag met versie 26.10.2. Beide updates zorgen ervoor dat hun Docker-images niet langer vertrouwen op certificaten die aan eMudhra zijn gekoppeld, de kant-en-klare versies die veel operators draaien.
Op 17 oktober ontdekten onderzoekers dat de private keys achter acht intermediate certificate authorities van eMudhra met te weinig willekeur waren gegenereerd. Daardoor konden die sleutels uit de openbare certificaten worden afgeleid. Wie die sleutels had, kon certificaten uitgeven die ongewijzigde software als echt zou accepteren. Browsers blokkeerden de certificaten al, en eMudhra trok ze een dag later in.
Risico voor validators
Validators zijn de computers die ETH staken om Ethereum te beveiligen en fees te verdienen voor het voorstellen van blocks. Sommige validators praten via internet met andere diensten en vertrouwen daarbij op digitale certificaten om te controleren of ze met de juiste partij verbinden. Als een aanvaller zich tussen zo'n validator en een gekoppelde dienst plaatst, kan die zich voordoen als die dienst.
Teku waarschuwde dat een misleidde validator een block kon voorstellen waarbij de fees naar het adres van de aanvaller gaan. Ook een nep-external signer, de aparte dienst die de sleutels van een validator beheert, kon signatures afgeven waarmee de beloningsinstellingen worden aangepast. Teku noemde dat de risicovolste opzet. Het team zei wel dat een standaard Teku-node op mainnet niet is geraakt en geen actie nodig heeft.
Waarom dit telt
Voor Europese crypto-gebruikers laat dit zien hoe een fout buiten de blockchain zelf toch direct kan raken aan de beveiliging van Ethereum-infrastructuur. Het gaat hier niet om het protocol van Ethereum, maar om de software en certificaten eromheen die validators gebruiken om veilig te communiceren. Operators die Teku of Besu direct op hun eigen machine draaien, moeten Java apart bijwerken, omdat een update van de Ethereum-software Java zelf niet aanpast.
Ook eerdere problemen met certificaten en crypto-tools laten zien hoe breed zo'n risico kan uitpakken. Bij het eMudhra-keylek werden al acht private keys van certificate authorities als gecompromitteerd aangemerkt, waarna grote browserleveranciers noodmaatregelen namen.