Keystone vernietigt 18.835 wallets na grote beveiligingsbreuk
Keystone meldt dat klantdata en een productiesleutel zijn gelekt; bijna 19.000 onverkochte hardware wallets worden vernietigd. De breach vergroot de zorgen over de distributieketen van crypto-opslag.
Korte samenvatting
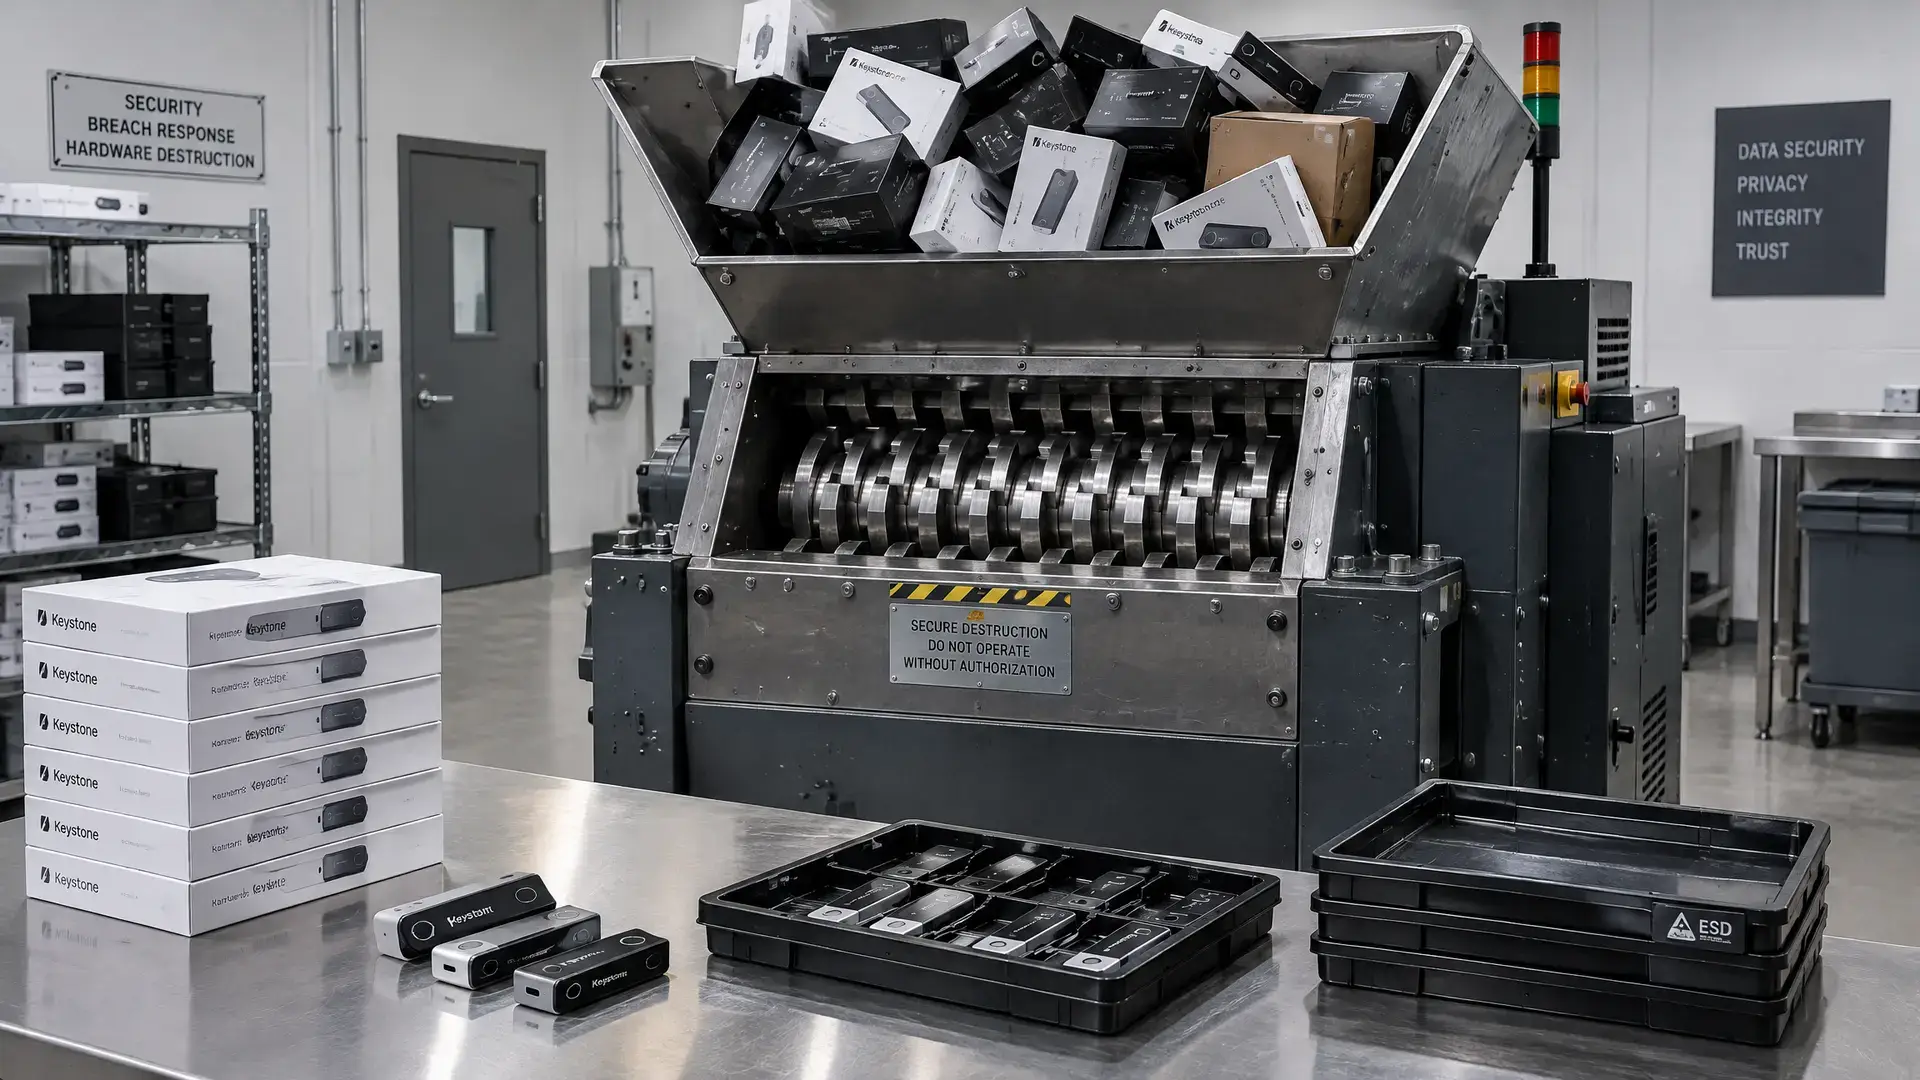
- Keystone vernietigt 18.835 onverkochte hardware wallets en pauzeert verzendingen na een breach op zijn website.
- Bij de aanval zijn klantgegevens, bestelgegevens en mogelijk 12.873 onbetaalde checkoutrecords blootgesteld.
- De gelekte authenticatiesleutel kan nep-wallets door controles laten komen; recovery phrases en private keys zijn niet buitgemaakt.
Hardware walletmaker Keystone gaat bijna 19.000 onverkochte apparaten vernietigen en zet verzendingen voorlopig stil na een breach op zijn website. Daarbij zijn klantgegevens en een sleutel gelekt die nep-wallets door authenticatiecontroles kon laten komen.
Wat er precies lekte
Volgens Keystone kreeg een aanvaller op 20 oktober toegang tot de website via een fout in een tool van een derde partij voor datamonitoring. Het bedrijf meldde maandag op X dat 25.964 aankooprecords uit 2024 tot en met 2026 zijn blootgesteld. Het gaat om namen, contactgegevens, verzendadressen en bestelgegevens. Mogelijk zijn ook 12.873 onbetaalde checkoutrecords geraakt.
De gestolen sleutel zit al tijdens de productie in de apparaten en kan niet worden aangepast. Daardoor kunnen wallets online als echt worden herkend, wat het risico vergroot dat valse apparaten door de controle komen. Keystone zegt 18.835 onverkochte units te vernietigen. Recovery phrases, private keys en walletgegevens zouden niet zijn buitgemaakt.
Meer druk op hardware wallets
De breach past in een reeks incidenten rond hardware wallets dit jaar. In oktober meldde Ledger een grote aanval waarbij via gemanipuleerde hardware bij sommige resellers recovery phrases konden worden onderschept tijdens de installatie. Eerder dit jaar kwamen ook datalekken bij verzendbedrijven naar buiten die klantgegevens van hardware walletgebruikers bij Trezor en SafePal raakten. Zulke incidenten laten zien hoe kwetsbaar niet alleen het apparaat zelf, maar ook de distributieketen en klantdata kunnen zijn.
Keystone zei dat sommige klantrecords eigenlijk al binnen de eigen 180-dagenregel verwijderd hadden moeten zijn, maar dat een automatische verwijdertool faalde zonder dat het bedrijf dat merkte. Het bedrijf erkende die fout en zegt de authenticatiesleutel in nieuwe apparaten te vervangen, online verkoop om te zetten naar preorders en de bewaartermijn van klantdata terug te brengen naar 90 dagen.
Ook bij SafePal leidde een fout in een ordertracking-plugin eerder tot blootgestelde klantgegevens, zonder dat seed phrases of private keys werden geraakt. Dat maakt duidelijk dat bij hardware wallets niet alleen de hardware, maar ook de web- en logistieke laag een zwakke plek kan zijn.
Wat gebruikers nu moeten weten
Keystone zegt dat apparaten die vóór 20 oktober zijn geleverd veilig blijven als ze de authenticatie doorstaan. Klanten die na die datum een apparaat met de oude sleutel ontvingen, moeten extra controleren voordat ze het gebruiken. Het bedrijf benadrukt dat gebruikers hun funds niet hoeven te verplaatsen alleen door deze breach, en waarschuwt voor nepberichten over recalls of het verplaatsen van assets.