Ledger-breach kost bitcoin-scammer $4,9 miljoen aan BTC
Chainalysis koppelt de diefstal aan een Ledger-breuk bij via een reseller verkochte apparaten in Zuidoost-Azië. De zaak onderstreept het risico van supply-chain-aanvallen op hardware wallets.
Korte samenvatting
- Een crypto-oplichter verloor meer dan $4,9 miljoen aan bitcoin nadat aanvallers toegang kregen tot drie Ledger-walletadressen.
- De buitgemaakte bitcoin was eerder verkregen via een task scam met nepbanen, nepbetalingen en verplichte stortingen.
- De diefstal hangt samen met een Ledger-breuk via gemanipuleerde hardware uit de toeleveringsketen.
Een crypto-oplichter die miljoenen verdiende met nepbanen is zelf slachtoffer geworden van een andere scam. Volgens Chainalysis verloor hij bitcoin ter waarde van meer dan $4,9 miljoen (€4,4 miljoen) nadat aanvallers toegang kregen tot drie Ledger-walletadressen en daar 60 BTC uit weghaalden.
Nepjobs draaiden om task scams
Chainalysis meldde donderdag op X dat de dader geld had verzameld via een zogenoemde task scam. Daarbij krijgen slachtoffers eerst kleine betalingen voor nep-productreviews of het opkrikken van online verkoopcijfers. Daarna krijgen ze te horen dat hun account een negatief saldo heeft en dat ze eerst zelf geld moeten storten voordat ze hun vermeende verdiensten kunnen opnemen.
De bitcoin die via die constructie was buitgemaakt, werd volgens Chainalysis overgezet naar drie Ledger-adressen. Kort daarna werden die wallets leeggehaald. Het gaat om een opvallende wending in een zaak waarin een oplichter zelf slachtoffer werd van een aanval op crypto-opslag.
CryptoBilis-breuk raakt Ledger-wallets
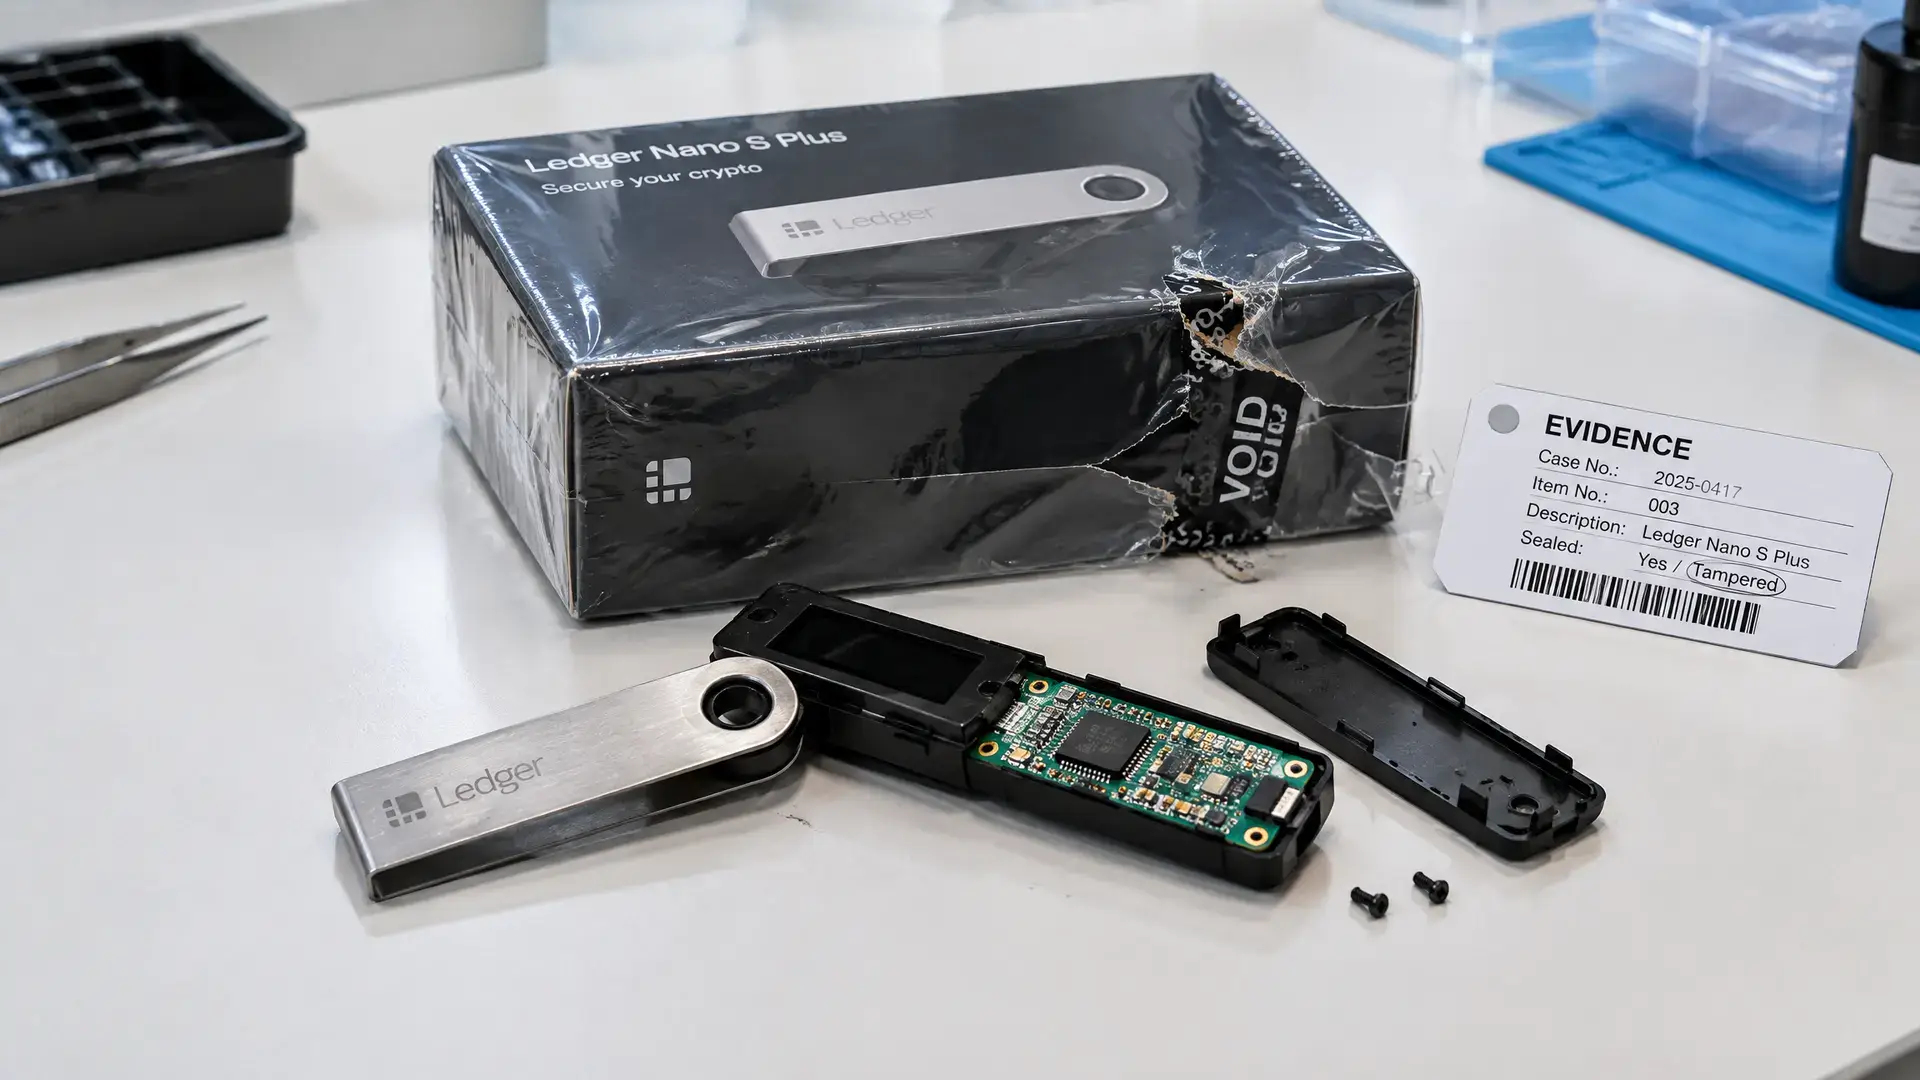
De diefstal hangt samen met de Ledger-breuk rond apparaten die via een reseller in Zuidoost-Azië werden verkocht. Onderzoekers ontdekten daarin ongeautoriseerde hardware-implantaten die herstelinformatie van wallets konden doorsturen via een mobiel netwerk. Daardoor konden aanvallers toegang krijgen tot bitcoin op getroffen apparaten.
Die aanval laat zien hoe kwetsbaar de toeleveringsketen van hardware wallets kan zijn als een apparaat al vóór gebruik wordt aangepast. Ledger meldde eerder al een ongeautoriseerde hardware-implant in een toestel uit dezelfde CryptoBilis-batch. Ledger bekijkt naar verluidt zijn verkoop- en anti-tamperbeleid opnieuw, terwijl dit soort incidenten de aandacht vestigen op de vraag waar hardware wallets vandaan komen en hoe ze zijn verzegeld.
Waarom dit voor Europese lezers telt
Voor Europese crypto-beleggers is dit vooral relevant omdat hardware wallets vaak worden gezien als een van de veiligste manieren om BTC zelf te bewaren. De zaak laat zien dat de veiligheid niet alleen afhangt van de software of de seed phrase, maar ook van de herkomst van het apparaat zelf. Dat maakt controle op de verkoopketen en op de integriteit van een wallet extra belangrijk.