Hack Bitget wywiera presję na NEAR Intents i jego deklarację „permissionless”
NEAR Intents zablokował ponad 50 mln $ podejrzanych transferów z hacku Bitget. Interwencja podsyca dyskusję o tym, co oznacza „permissionless” w DeFi i crosschain swaps.
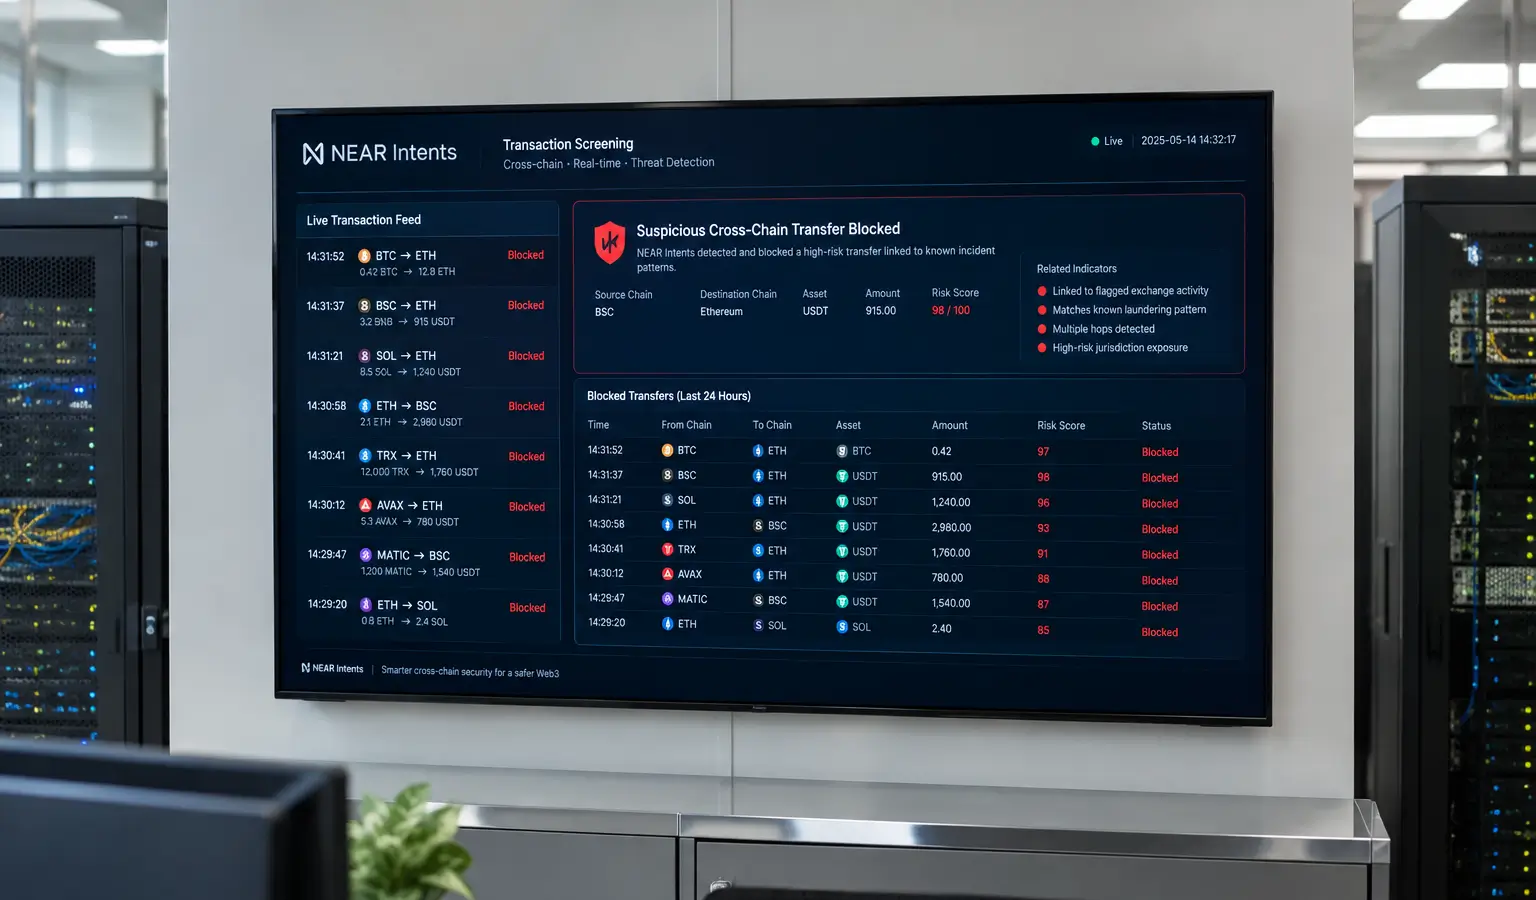
Najważniejsze informacje
- NEAR Intents zablokował ponad 50 mln $ podejrzanych transferów z hacku Bitget za pomocą systemu SHIELD.
- Około 166 000 $ przeszło, 503 000 $ zostało zatrzymane, a reszta czeka na proces prawny i odzyskiwanie środków.
- Blokada wywołała dyskusję o tym, czy NEAR Intents nadal jest w pełni permissionless.
NEAR Intents znalazł się pod lupą po tym, jak zablokował ponad 50 mln $ (43,9 mln €) podejrzanych transferów z hacku Bitget. Usługa swapów określa się jako permissionless i otwarta, ale zareagowała, gdy skradzione środki próbowały przepłynąć przez protokół.
SHIELD interweniuje
Według Alexa Shevchenki, dyrektora generalnego NEAR Intents, napastnicy, którzy w zeszłym tygodniu wyprowadzili z Bitget 388 mln $ (341 mln €), próbowali przenieść ponad 50 mln $ (43,9 mln €) za pośrednictwem tej usługi. System SHIELD zablokował większość tych prób i zatrzymał 503 000 $ (442 100 €) w połowie drogi. Około 166 000 $ (145 900 €) przeszło, a reszta czeka teraz na proces prawny i odzyskiwanie środków.
Shevchenko powiedział, że podwójne próby zostały wyłączone z zestawienia, a odrzucone środki trafiły następnie dalej przez innych dostawców. Podane kwoty są szacunkowe i według niego mogą odbiegać od rzeczywistej sumy o około 10%.
Według niego NEAR Intents zwykle przetwarza ponad 100 mln $ (87,9 mln €) dziennego wolumenu handlu crosschain. W tym przypadku chodziło więc o niewielką część całej aktywności, ale o środki bezpośrednio powiązane z dużym hackiem.
Dyskusja o permissionless
Interwencja wywołała w sieci krytykę pytania, czy usługa, która może zatrzymywać transakcje, nadal może nazywać się permissionless. W świecie krypto permissionless oznacza, że użytkownicy mogą korzystać z protokołu bez zgody centralnej strony.
Założyciel NEAR, Illia Polosukhin, odpowiedział, że permissionless nie oznacza, iż każda aplikacja lub dostawca płynności musi obsługiwać każdą transakcję. Jego zdaniem chodzi o to, że nikt nie potrzebuje zgody, aby posiadać aktywa, przekazywać je lub wdrażać smart contracts w NEAR.
To rozróżnienie ma znaczenie dla europejskich czytelników krypto, ponieważ pokazuje, jak otwarty dostęp i zapobieganie nadużyciom coraz częściej muszą współistnieć. W usługach zdecentralizowanych warstwa bezpieczeństwa może więc realnie wpływać na to, jak bardzo protokół wydaje się wolny w praktyce, bez automatycznego przestawania być otwartym.
Szerszy wzorzec po hacku Bitget
Bitget ogłosił włamanie 24 września, po tym jak napastnicy ominęli kontrole bezpieczeństwa wokół walletów giełdowych. Firma poinformowała później, że naprawiła lukę, opublikowała adresy atakujących i zaoferowała nagrody za pomoc w zamrożeniu lub odzyskaniu środków.
Zareagowali też emitenci stablecoinów. Circle i Tether łącznie zamroziły już około 320 000 $ (281 200 €) w stablecoinach powiązanych z tym hackiem. NEAR Intents na razie zatrzymuje przechwycone środki do czasu procesu prawnego i odzyskiwania, ale nie wyjaśnił jeszcze, kto może autoryzować ich zwolnienie ani jak użytkownik błędnie oznaczony odzyska swoje pieniądze.
Dyskusja wpisuje się w szerszy trend, w którym protokoły po dużych hackach coraz częściej próbują blokować podejrzane portfele, nawet jeśli kłóci się to z ich deklaracją pełnej otwartości.