eMudhra-Schlüsselleck zeigt Risiken für Browser und Krypto-Tools auf
Mozilla, Chrome, Apple und Microsoft rollten schnell Blockaden aus. Die kompromittierten eMudhra-Schlüssel können auch API-Verkehr von Exchanges, Wallets und Bots betreffen.
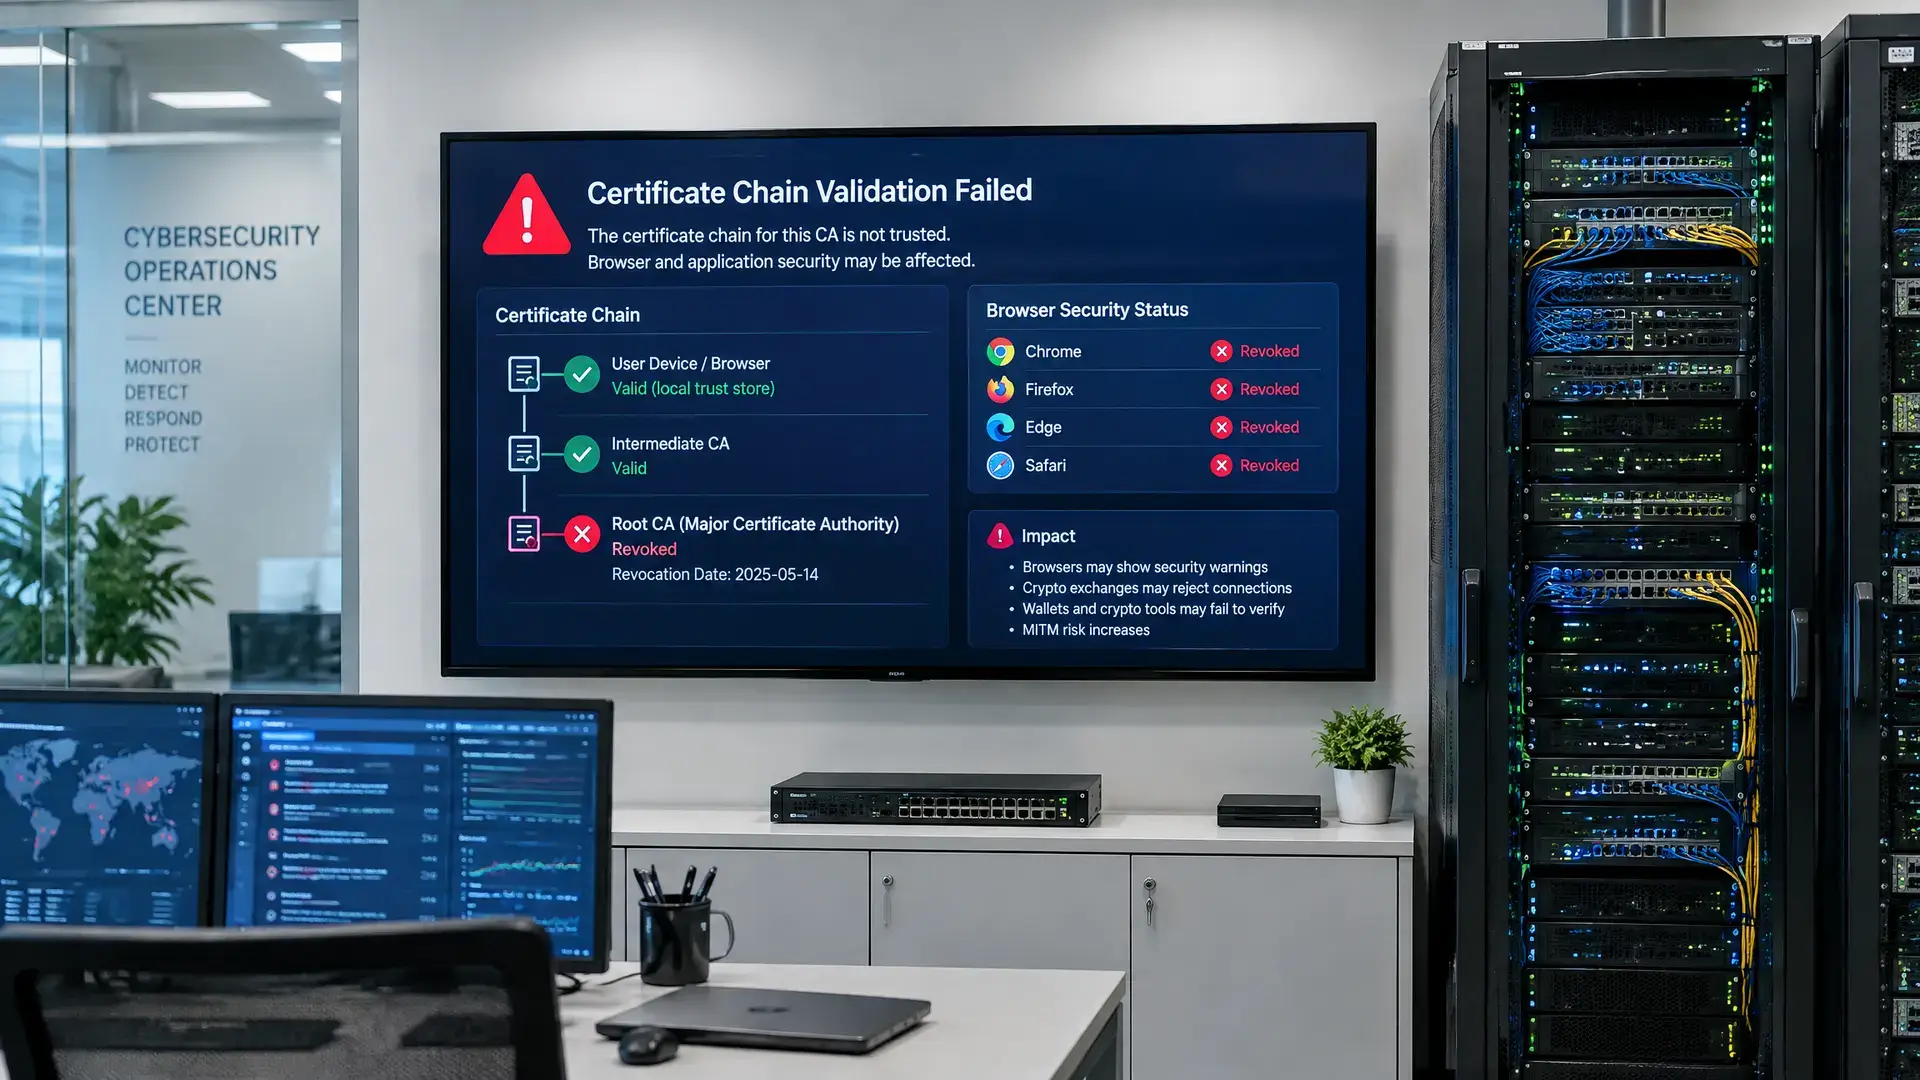
Wichtigste Erkenntnisse
- Acht private Keys von eMudhra erwiesen sich als kompromittiert, wodurch gefälschte Zertifikate für Websites erstellt werden konnten.
- Browser und Softwarehersteller rollten schnell Notfall-Fixes aus; Mozilla, Chrome, Apple und Microsoft blockierten die betroffenen Zertifikate.
- Krypto-Tools, die Zertifikate für Exchanges und Wallets nutzen, sind gefährdet, auch wenn bislang keine Krypto-Angriffe gemeldet wurden.
Browser und Softwarehersteller haben Notfall-Fixes ausgerollt, nachdem sich acht private Keys bei eMudhra, einer indischen Certificate Authority, als kompromittiert erwiesen hatten. Der Vorfall betrifft nicht nur die Websicherheit, sondern auch Krypto-Tools, die über Zertifikate mit Exchanges, Wallets und anderen Diensten kommunizieren.
Was genau schiefgelaufen ist
Die Meldung kam am 17. Oktober von dem Forscher Wayne. Um den Fehler zu belegen, nutzte er alle acht kompromittierten Keys, um seine Warnung digital zu signieren. Laut der Meldung konnten die Schlüssel verwendet werden, um scheinbar gültige Zertifikate für Websites zu erstellen.
Das ist riskant, weil Browser und andere Software auf digitale Zertifikate vertrauen, um zu prüfen, ob eine Seite echt ist. Laut The Register hat eMudhra mehr als 60 Millionen Zertifikate ausgestellt. Wenn ein private Key einer Certificate Authority abfließt oder geknackt wird, kann ein Angreifer Zertifikate fälschen, die vertrauenswürdig aussehen.
Warum Krypto-Nutzer aufpassen sollten
Für Krypto-Nutzer ist das vor allem außerhalb des Browsers relevant. Viele Exchange-Bots, Trading-Skripte und Wallet-Backends laufen auf Python, Node oder Go und verlassen sich auf dieselbe Zertifikatskette, um den Datenverkehr sicher zu halten. Ein gefälschtes Zertifikat für eine Exchange-API könnte theoretisch Verkehr im selben Netzwerk mitlesen oder verändern lassen.
Bislang wurden keine Krypto-Angriffe gemeldet, und auch keine Angriffe auf Nutzer. Mozilla warnte jedoch, dass Netzwerk-Interceptor mit diesen gefälschten Zertifikaten vertrauenswürdige Websites nachahmen und so Daten lesen oder verändern können.
Schnelle Fixes, offene Fragen
Mozilla setzte innerhalb von etwa drei Stunden nach der Meldung bereits eine Blockade um. Chrome blockierte die Zertifikate noch am selben Tag, Apple folgte am 19. Oktober und Microsoft am 20. Oktober. eMudhra hat die betroffenen Zertifikate ebenfalls widerrufen.
Wie die Keys genau geleakt wurden, ist noch unklar. Forscher sagen, dass eMudhra extrem schwache private Keys verwendet habe, etwa kleine Zahlen statt starker zufälliger 384-Bit-Werte. Scott Helme sagte, dass er die acht Keys in weniger als einer Sekunde aus öffentlichen Zertifikaten extrahieren konnte und dass sie bereits seit April 2025 sichtbar gewesen seien. Nach seinen Tests akzeptierten Tools wie curl, Python, Node, Go und Java ein gefälschtes Zertifikat für die API von Stripe, auch wenn inzwischen Fixes für Go, das certifi-Paket von Python und Rusts webpki-roots verfügbar sind. Node.js war bei der letzten Prüfung noch offen.