Ethereum-Clients schließen Zertifikatsfehler bei eMudhra
Teku und Besu haben Updates veröffentlicht, nachdem ein Fehler in eMudhra-Zertifikaten Validatoren auf Ethereum hätte täuschen können. In einigen Setups waren Belohnungen und Signing-Einstellungen gefährdet.
Wichtigste Erkenntnisse
- Ein Zertifikatsfehler bei eMudhra betraf Ethereum-Software, die Validatoren nutzen.
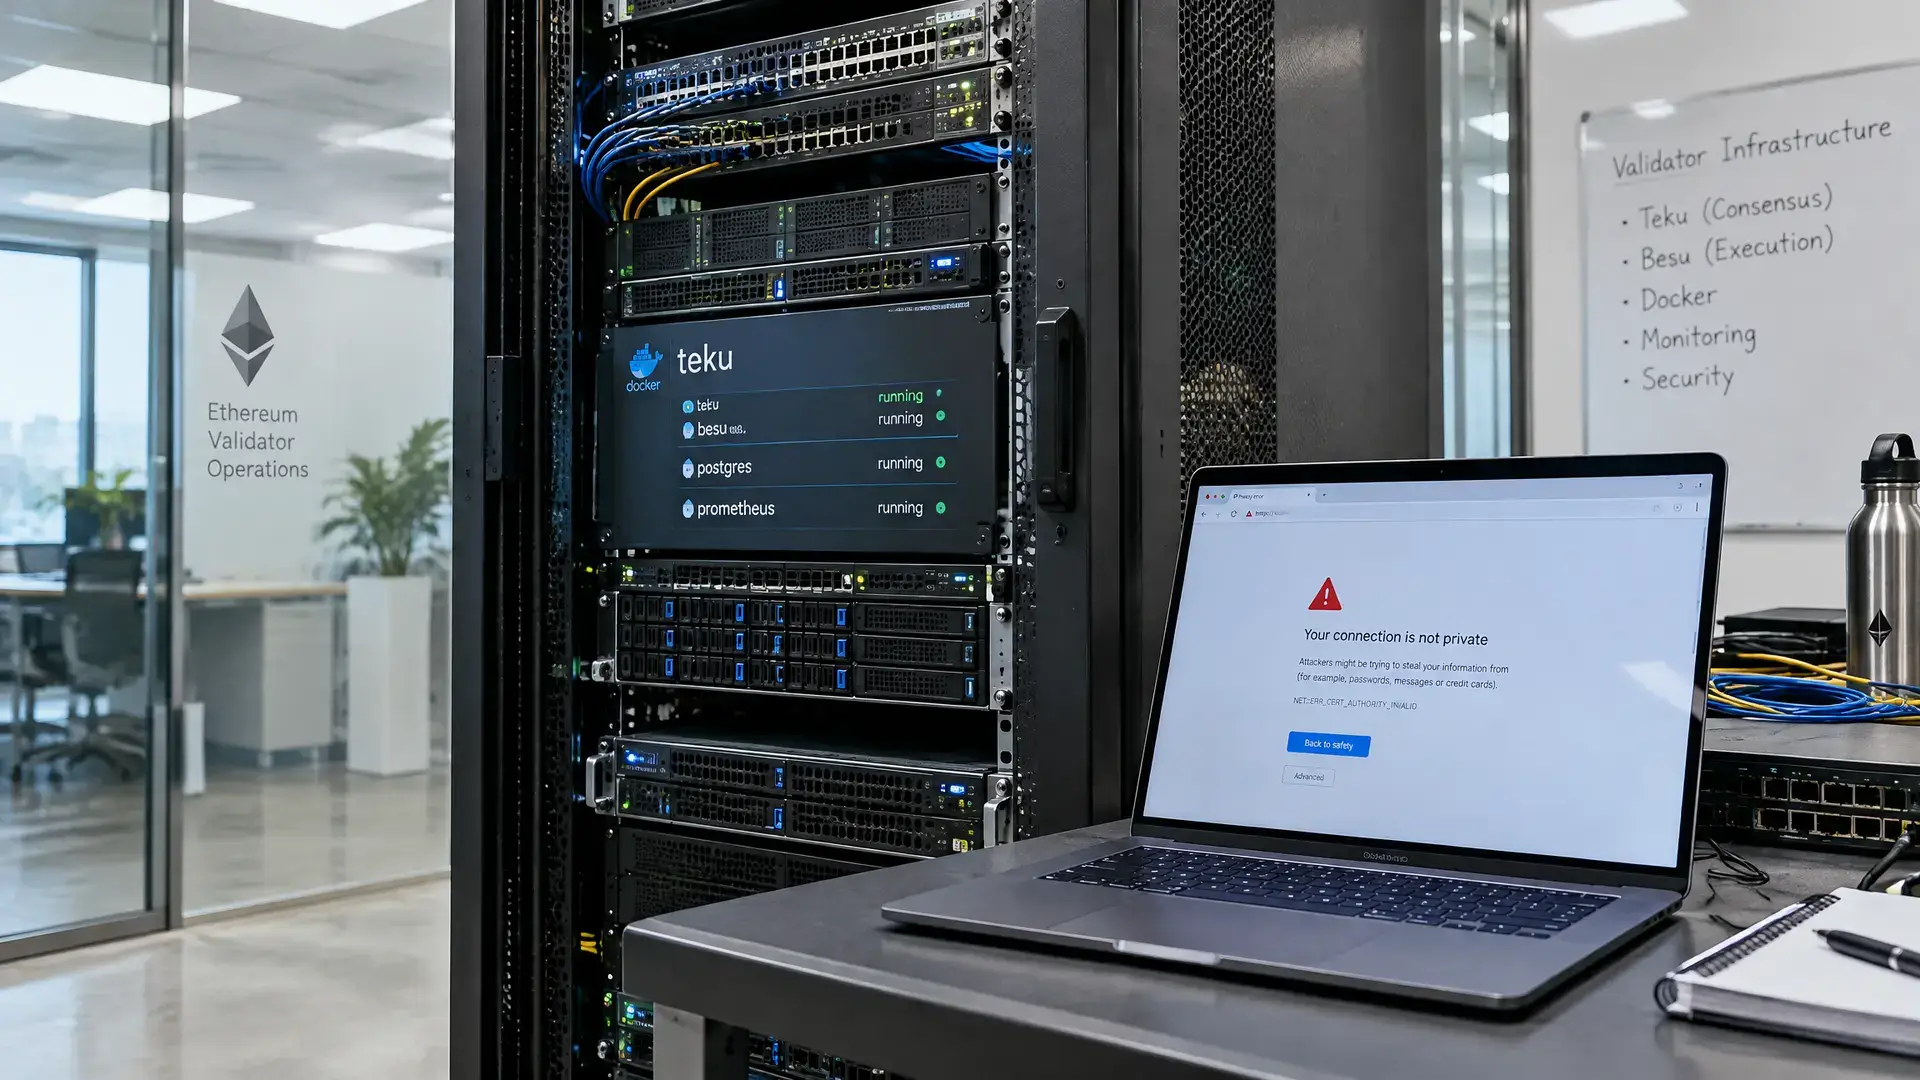
- Teku und Besu veröffentlichten Updates, die eMudhra-Zertifikaten in Docker-Images nicht mehr vertrauen.
- In einigen Setups konnte ein Angreifer Belohnungen von Validatoren auf eine eigene Adresse umleiten.
Ein Fehler in Zertifikaten des indischen eMudhra hat Ethereum über Software getroffen, die Validatoren nutzen. Teku und Besu haben Updates veröffentlicht, die verhindern, dass ihre Docker-Images weiterhin den betroffenen Zertifikaten vertrauen. In einigen Setups hätte ein Angreifer dadurch Belohnungen von Validatoren auf eine eigene Adresse umleiten können.
Was schiefgelaufen ist
Teku, die Software, die viele Validatoren für Ethereum Proof-of-Stake nutzen, veröffentlichte am Dienstag Version 26.10.3. Besu, das Ethereum-Transaktionen verarbeitet, folgte am Montag mit Version 26.10.2. Beide Updates sorgen dafür, dass ihre Docker-Images nicht länger Zertifikaten vertrauen, die mit eMudhra verknüpft sind, also den vorgefertigten Versionen, die viele Betreiber einsetzen.
Am 17. Oktober entdeckten Forscher, dass die privaten Schlüssel hinter acht Intermediate Certificate Authorities von eMudhra mit zu wenig Zufall erzeugt worden waren. Dadurch konnten diese Schlüssel aus den öffentlichen Zertifikaten abgeleitet werden. Wer diese Schlüssel hatte, konnte Zertifikate ausstellen, die unveränderte Software als echt akzeptiert hätte. Browser blockierten die Zertifikate bereits, und eMudhra zog sie einen Tag später zurück.
Risiko für Validatoren
Validatoren sind die Computer, die ETH staken, um Ethereum abzusichern und Gebühren für das Vorschlagen von Blocks zu verdienen. Einige Validatoren kommunizieren über das Internet mit anderen Diensten und verlassen sich dabei auf digitale Zertifikate, um zu prüfen, ob sie mit der richtigen Partei verbunden sind. Wenn ein Angreifer sich zwischen so einen Validator und einen angebundenen Dienst schaltet, kann er sich als dieser Dienst ausgeben.
Teku warnte, dass ein getäuschter Validator einen Block vorschlagen könnte, bei dem die Gebühren an die Adresse des Angreifers gehen. Auch ein gefälschter External Signer, also der separate Dienst, der die Schlüssel eines Validators verwaltet, konnte Signaturen ausgeben, mit denen die Belohnungseinstellungen angepasst werden. Teku bezeichnete das als die riskanteste Konfiguration. Das Team sagte allerdings, dass ein Standard-Teku-Node auf Mainnet nicht betroffen sei und keine Aktion nötig sei.
Warum das zählt
Für europäische Krypto-Nutzer zeigt das, wie ein Fehler außerhalb der Blockchain selbst die Sicherheit der Ethereum-Infrastruktur direkt beeinträchtigen kann. Es geht hier nicht um das Ethereum-Protokoll, sondern um die Software und Zertifikate darum herum, die Validatoren für eine sichere Kommunikation nutzen. Betreiber, die Teku oder Besu direkt auf ihrer eigenen Maschine ausführen, müssen Java separat aktualisieren, weil ein Update der Ethereum-Software Java selbst nicht mit aktualisiert.
Auch frühere Probleme mit Zertifikaten und Krypto-Tools zeigen, wie weitreichend ein solches Risiko sein kann. Beim eMudhra-Key-Leak wurden bereits acht private Schlüssel von Certificate Authorities als kompromittiert eingestuft, woraufhin große Browseranbieter Notfallmaßnahmen ergriffen.