Bitcoin Core hace públicas de inmediato las fallas detectadas por IA
La divulgación sigue a un escaneo de IA que encontró tres vulnerabilidades, entre ellas un bloqueo en Windows, macOS y BSD. Bitcoin Core ajusta su política de notificación para parchear y publicar más rápido.
Puntos clave
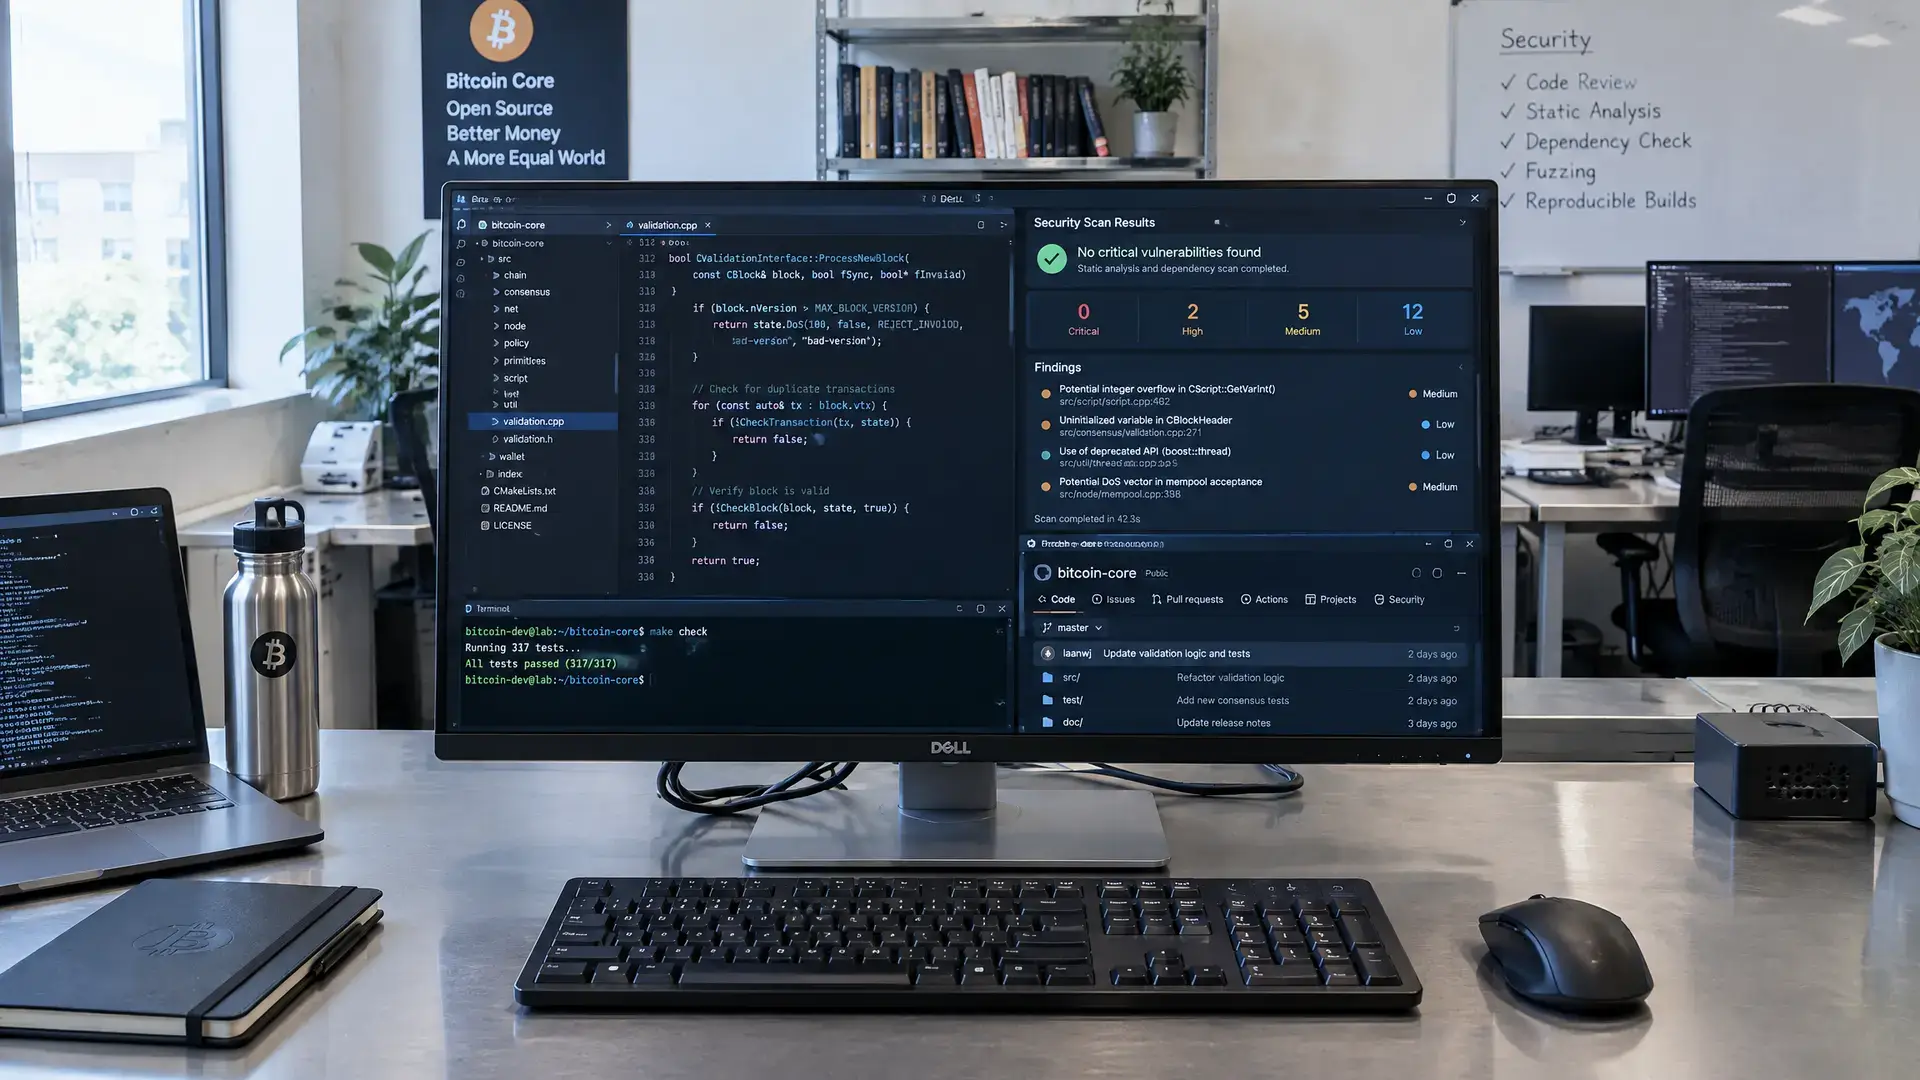
- Bitcoin Core ha hecho públicas tres vulnerabilidades de seguridad encontradas por un escaneo de IA en el código.
- Un error podía hacer que los nodos de bitcoin en Windows, macOS y BSD se bloquearan por un desbordamiento de memoria.
- El proyecto ajusta su política y ahora informa de inmediato al público sobre los errores fáciles de encontrar.
Bitcoin Core ha hecho públicas tres vulnerabilidades de seguridad encontradas por un escaneo de IA, entre ellas un error que podía hacer que los nodos de bitcoin en Windows y Mac se bloquearan. La medida muestra con qué rapidez la IA puede detectar ahora puntos débiles en el software de código abierto, y cómo Bitcoin Core adapta a ello su política de seguridad.
Bloqueo de nodos en Windows y Mac
La primera falla fue descubierta el 23 de octubre por un escaneo de IA. Un ordenador que se conectaba a un nodo de bitcoin en Windows, macOS o BSD podía saturar ese nodo con datos hasta que la memoria se llenaba y el sistema se bloqueaba. Los desarrolladores confirmaron la vulnerabilidad ese mismo día, publicaron una corrección el 27 de octubre y dieron a conocer los detalles el miércoles.
Un nodo es el software que verifica y retransmite cada transacción de bitcoin. Bitcoin Core es el programa que ejecuta la mayoría de los nodos. Hasta la semana pasada, el proyecto solía mantener en secreto durante hasta un año fallas de gravedad media como esta, para dar tiempo a los administradores a actualizar antes de que los atacantes pudieran aprovechar el punto débil. También en Core Lightning, los hallazgos de errores impulsados por IA ya llevaron a una advertencia acelerada para los operadores.
Nueva política para notificar con rapidez
Ese enfoque cambió el 22 de octubre para los errores que Bitcoin Core considera fáciles de encontrar. Según el proyecto, esas fallas ahora se parchean lo antes posible en todas las versiones compatibles, con un aviso público inmediato. Esto encaja con una tendencia más amplia en ciberseguridad, en la que la IA se utiliza cada vez más para detectar y notificar vulnerabilidades con mayor rapidez.
Las tres fallas procedieron de un escaneo automatizado que utilizó un modelo de lenguaje grande para revisar el código de Bitcoin Core. Después, un colaborador humano verificó cada hallazgo antes de enviarlo al equipo de seguridad. Esto es relevante para los usuarios, porque publicar más rápido también significa que las actualizaciones y los procesos de revisión se suceden con menos margen.
Aún se esperan más fallas
La segunda falla muestra por qué el proyecto ha cambiado las reglas. Un nodo conectado podía hacerse pasar por una versión anterior del protocolo y luego bloquearse. Los mensajes se acumulaban en la memoria de la víctima, hasta 2 MB por hora por cada conexión entrante y 5 MB por hora por cada conexión saliente.
La tercera falla recibió una puntuación de gravedad baja. Un minero podía crear bloques que desbordaban los archivos para una reorganización, el momento en que la red sustituye unos pocos bloques recientes por un conjunto competidor. En máquinas de 64 bits, un ataque así costaría aproximadamente un mes de producción completa de bloques de la red. En Windows y en sistemas de 32 bits, el nodo puede fallar de inmediato, y reiniciarlo no ayuda. Los nodos en máquinas de 32 bits o con bloques en discos FAT32 antiguos siguen siendo vulnerables incluso después de la corrección.
En las notas de la versión también se indica que otras tres fallas de gravedad media y alta en la versión 30.0 se harán públicas dentro de dos semanas.