Clientes de Ethereum corrigen un fallo de certificados en eMudhra
Teku y Besu han publicado actualizaciones después de que un error en certificados de eMudhra pudiera engañar a validadores en Ethereum. En algunas configuraciones, las recompensas y los ajustes de firma corrían riesgo.
Puntos clave
- Un fallo de certificados en eMudhra afectó al software de Ethereum que utilizan los validadores.
- Teku y Besu publicaron actualizaciones que dejan de confiar en los certificados de eMudhra dentro de las imágenes de Docker.
- En algunas configuraciones, un atacante podía desviar las recompensas de los validadores a su propia dirección.
Un fallo en certificados de la empresa india eMudhra ha afectado a Ethereum a través del software que utilizan los validadores. Teku y Besu han publicado actualizaciones que impiden que sus imágenes de Docker sigan confiando en los certificados afectados. En algunas configuraciones, un atacante habría podido desviar así las recompensas de los validadores a su propia dirección.
Qué ocurrió
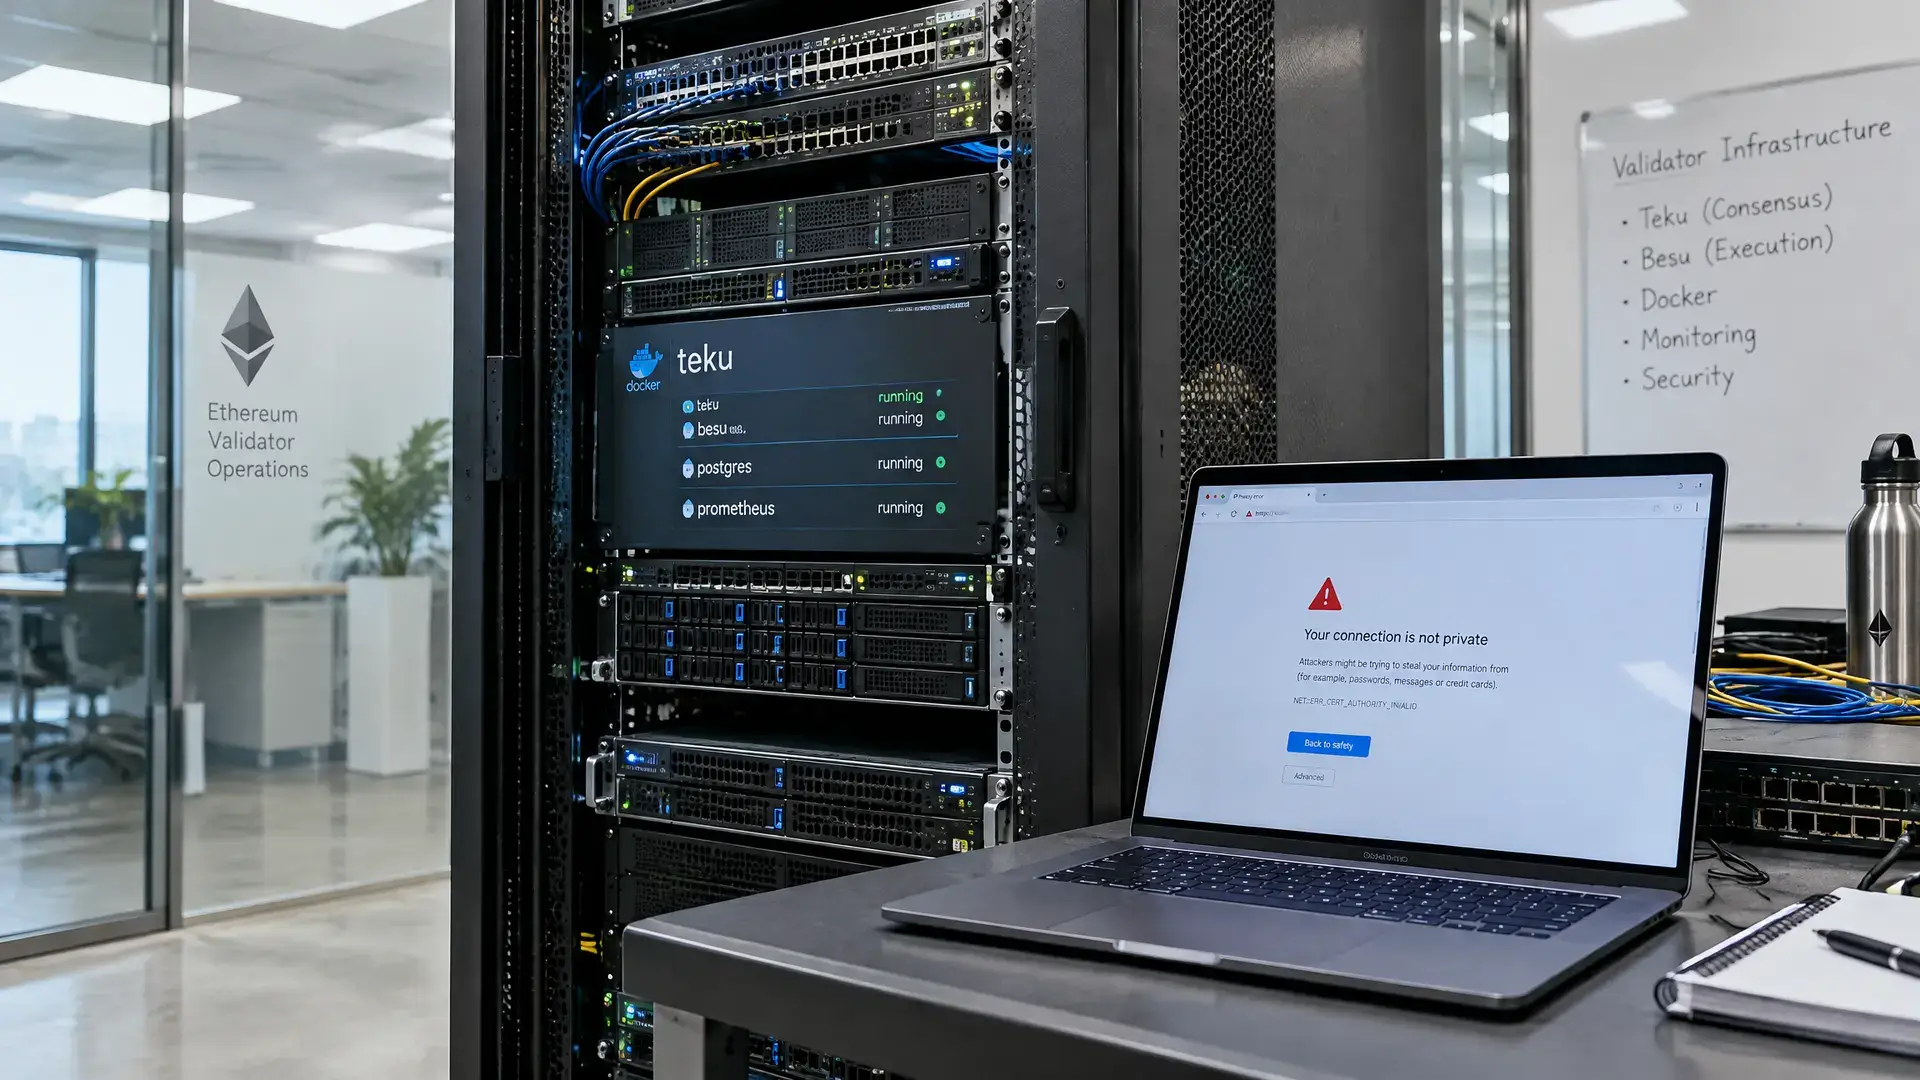
Teku, el software que utilizan muchos validadores para el proof-of-stake de Ethereum, lanzó el martes la versión 26.10.3. Besu, que procesa transacciones de Ethereum, siguió el lunes con la versión 26.10.2. Ambas actualizaciones hacen que sus imágenes de Docker dejen de confiar en certificados vinculados a eMudhra, las versiones listas para usar que ejecutan muchos operadores.
El 17 de octubre, los investigadores descubrieron que las claves privadas detrás de ocho autoridades intermedias de certificación de eMudhra se habían generado con demasiado poca aleatoriedad. Como resultado, esas claves podían derivarse a partir de los certificados públicos. Quien tuviera esas claves podía emitir certificados que el software sin modificar aceptaría como válidos. Los navegadores ya bloqueaban los certificados, y eMudhra los revocó un día después.
Riesgo para los validadores
Los validadores son los ordenadores que hacen staking de ETH para asegurar Ethereum y ganar comisiones por proponer bloques. Algunos validadores se comunican por internet con otros servicios y, para ello, confían en certificados digitales para comprobar que se conectan con la parte correcta. Si un atacante se coloca entre un validador de este tipo y un servicio vinculado, puede hacerse pasar por ese servicio.
Teku advirtió que un validador engañado podía proponer un bloque en el que las comisiones fueran a la dirección del atacante. También un falso external signer, el servicio independiente que gestiona las claves de un validador, podía emitir firmas con las que se modifican los ajustes de recompensa. Teku señaló que esa era la configuración de mayor riesgo. El equipo añadió, no obstante, que un nodo estándar de Teku en mainnet no se ha visto afectado y no requiere ninguna acción.
Por qué esto importa
Para los usuarios europeos de criptomonedas, esto muestra cómo un fallo fuera de la propia blockchain puede afectar directamente a la seguridad de la infraestructura de Ethereum. Aquí no se trata del protocolo de Ethereum, sino del software y los certificados que lo rodean y que los validadores utilizan para comunicarse de forma segura. Los operadores que ejecutan Teku o Besu directamente en su propia máquina deben actualizar Java por separado, porque una actualización del software de Ethereum no modifica Java en sí.
Los problemas anteriores con certificados y herramientas cripto también muestran hasta qué punto este tipo de riesgo puede extenderse. En la filtración de claves de eMudhra, ya se consideraron comprometidas ocho claves privadas de autoridades de certificación, tras lo cual los principales proveedores de navegadores tomaron medidas de emergencia.