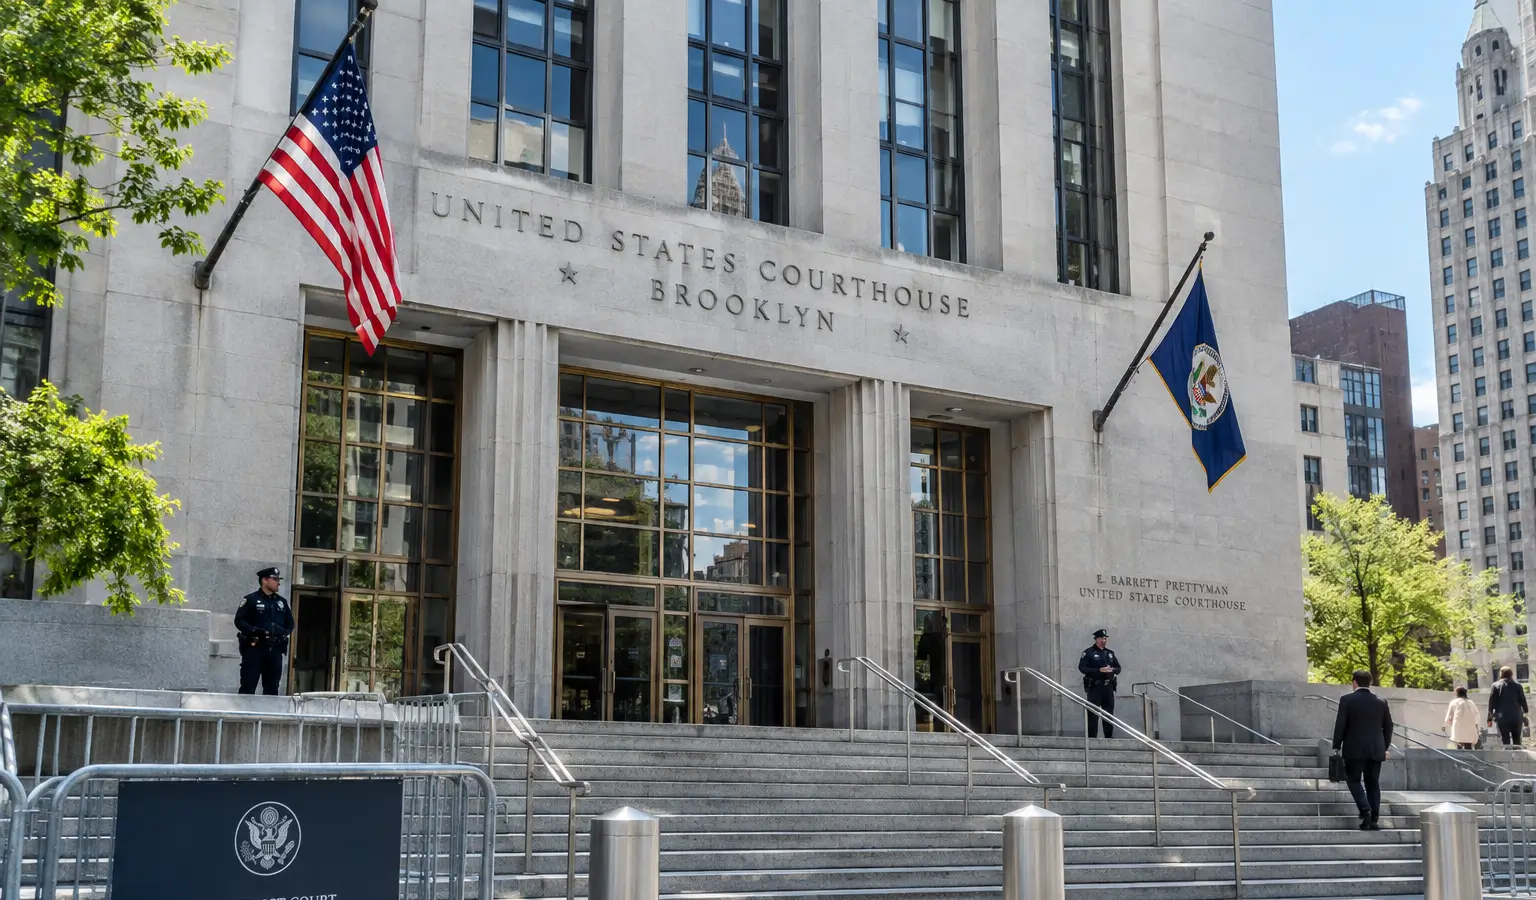
Un hombre de Brooklyn recibe hasta 12 años por phishing de Coinbase
Spektor se hizo pasar por empleado de Coinbase y, mediante ingeniería social, habría obtenido casi 16 millones de dólares. El caso subraya cómo el phishing y el fraude con carteras siguen afectando también a las grandes exchanges.
Puntos clave
- Un hombre de Brooklyn recibió de cuatro a doce años de prisión por un caso de phishing de Coinbase que duró un año y dejó un botín de casi 16 millones de dólares.
- Ronald Spektor se hizo pasar por empleado de Coinbase y atrajo a unos 100 usuarios a una cartera falsa que él controlaba.
- La cripto robada fue blanqueada a través de varias exchanges; Spektor también deberá indemnizar con casi 16 millones de dólares por daños y perjuicios.
Un hombre de Brooklyn ha sido condenado a entre cuatro y doce años de prisión por un caso de phishing de Coinbase que duró un año y en el que, según los fiscales, se sustrajeron casi 16 millones de dólares (14 millones de euros) en criptoactivos a unos 100 usuarios. Ronald Spektor se declaró culpable a principios de este mes de una acusación con 31 cargos, entre ellos blanqueo de capitales, robo a gran escala y posesión de bienes robados.
Cómo funcionó la estafa
Según la Fiscalía, Spektor se hizo pasar por empleado de Coinbase. A las víctimas se les dijo que sus activos corrían peligro por culpa de un hacker. Después, se las convenció para transferir sus criptoactivos a una nueva cartera de cripto que parecía segura, pero que en realidad podía ser accedida por Spektor.
El caso demuestra que la ingeniería social sigue siendo uno de los puntos más débiles en el sector cripto. Los atacantes no siempre necesitan entrar en un protocolo o una exchange; a menudo basta con ganarse la confianza y hacer que los usuarios cometan un error por sí mismos. Coinbase lleva tiempo siendo un objetivo para este tipo de ataques, y el sector cripto considera el phishing desde hace años un riesgo persistente. Además, el fraude impulsado por IA hace que este tipo de ataques de suplantación sean cada vez más convincentes.
Blanqueo a través de exchanges
Según los fiscales, la cripto robada se movió después varias veces a través de distintas exchanges de criptoactivos. Finalmente, el dinero terminó en los llamados puntos de salida, donde podía convertirse en otras criptomonedas, utilizarse en apuestas, transformarse en efectivo o gastarse en tarjetas regalo y activos digitales.
Los investigadores vincularon el caso con Spektor mediante datos de transacciones, análisis blockchain, rastros forenses digitales e información procedente de varias órdenes de registro. También se relacionó su dirección IP doméstica con varias carteras de las que se había robado criptoactivos. Además de la pena de prisión, deberá restituir casi 16 millones de dólares (14 millones de euros) en daños y entregar más de 500.000 dólares (438.200 euros) en efectivo, criptoactivos y bienes personales.
Por qué esto es relevante para los usuarios
Para los usuarios europeos de criptoactivos, este caso es sobre todo un recordatorio de que el phishing no se limita a sitios web falsos o correos electrónicos fraudulentos. Los delincuentes utilizan cada vez más imitaciones convincentes de plataformas conocidas e intentan que las víctimas aprueben ellas mismas una transferencia. Eso hace que la vigilancia sobre las direcciones de cartera, las solicitudes de soporte y las alertas inesperadas sea especialmente importante, sobre todo en las grandes exchanges.