Una brecha en Ledger le cuesta al estafador de bitcoin 4,9 millones de dólares en BTC
Chainalysis vincula el robo a una brecha en Ledger en dispositivos vendidos a través de un revendedor en el sudeste asiático. El caso subraya el riesgo de los ataques a la cadena de suministro contra las hardware wallets.
Puntos clave
- Un estafador de cripto perdió más de 4,9 millones de dólares en bitcoin después de que atacantes accedieran a tres direcciones de wallets de Ledger.
- El bitcoin sustraído se había obtenido previamente mediante una task scam con empleos falsos, pagos falsos y depósitos obligatorios.
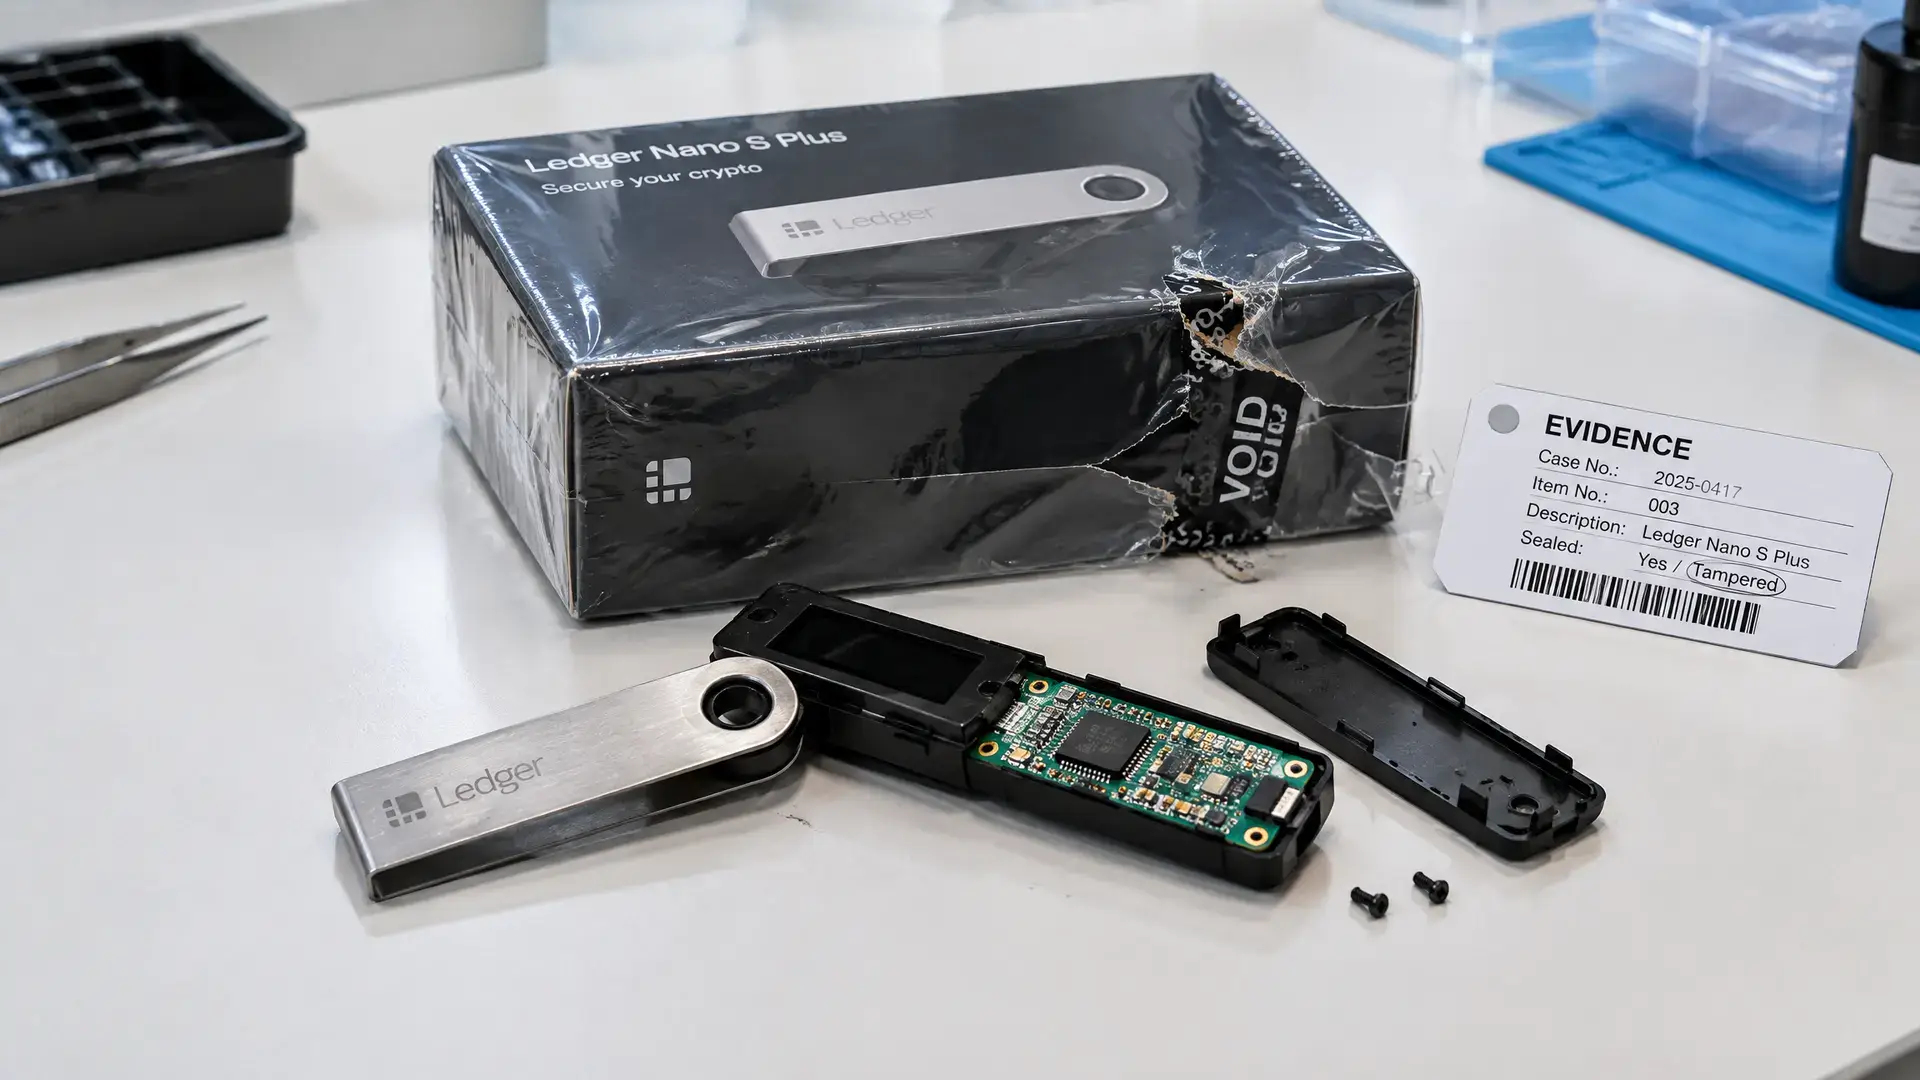
- El robo está relacionado con una brecha en Ledger a través de hardware manipulado en la cadena de suministro.
Un estafador de cripto que ganó millones con empleos falsos se convirtió él mismo en víctima de otra estafa. Según Chainalysis, perdió bitcoin por un valor de más de 4,9 millones de dólares (4,4 millones de euros) después de que atacantes accedieran a tres direcciones de wallets de Ledger y retiraran de ellas 60 BTC.
Los empleos falsos giraban en torno a task scams
Chainalysis informó el jueves en X de que el autor había reunido dinero mediante una llamada task scam. En este tipo de fraude, las víctimas reciben primero pequeños pagos por reseñas falsas de productos o por inflar las cifras de ventas en línea. Después se les dice que su cuenta tiene un saldo negativo y que primero deben ingresar dinero por su cuenta antes de poder retirar sus supuestas ganancias.
El bitcoin sustraído mediante esa estructura fue transferido, según Chainalysis, a tres direcciones de Ledger. Poco después, esas wallets fueron vaciadas. Se trata de un giro llamativo en un caso en el que un estafador terminó siendo víctima de un ataque contra el almacenamiento de criptoactivos.
La brecha de CryptoBilis afecta a wallets de Ledger
El robo está relacionado con la brecha de Ledger en torno a dispositivos vendidos a través de un revendedor en el sudeste asiático. Los investigadores descubrieron en ellos implantes de hardware no autorizados que podían enviar información de recuperación de wallets a través de una red móvil. De ese modo, los atacantes podían acceder al bitcoin almacenado en los dispositivos afectados.
Ese ataque muestra lo vulnerable que puede ser la cadena de suministro de las hardware wallets si un dispositivo se modifica antes de su uso. Ledger ya había informado anteriormente de un implante de hardware no autorizado en un dispositivo del mismo lote de CryptoBilis. Según los informes, Ledger está revisando de nuevo su política de ventas y de protección contra manipulaciones, mientras que este tipo de incidentes pone el foco en de dónde proceden las hardware wallets y cómo están selladas.
Por qué esto importa a los lectores europeos
Para los inversores europeos en cripto, esto es especialmente relevante porque las hardware wallets suelen considerarse una de las formas más seguras de guardar BTC por cuenta propia. El caso demuestra que la seguridad no depende solo del software o de la seed phrase, sino también del origen del propio dispositivo. Eso hace que la verificación de la cadena de venta y de la integridad de una wallet sea aún más importante.