Le hack de Bitget met NEAR Intents sous pression sur sa revendication de « permissionless »
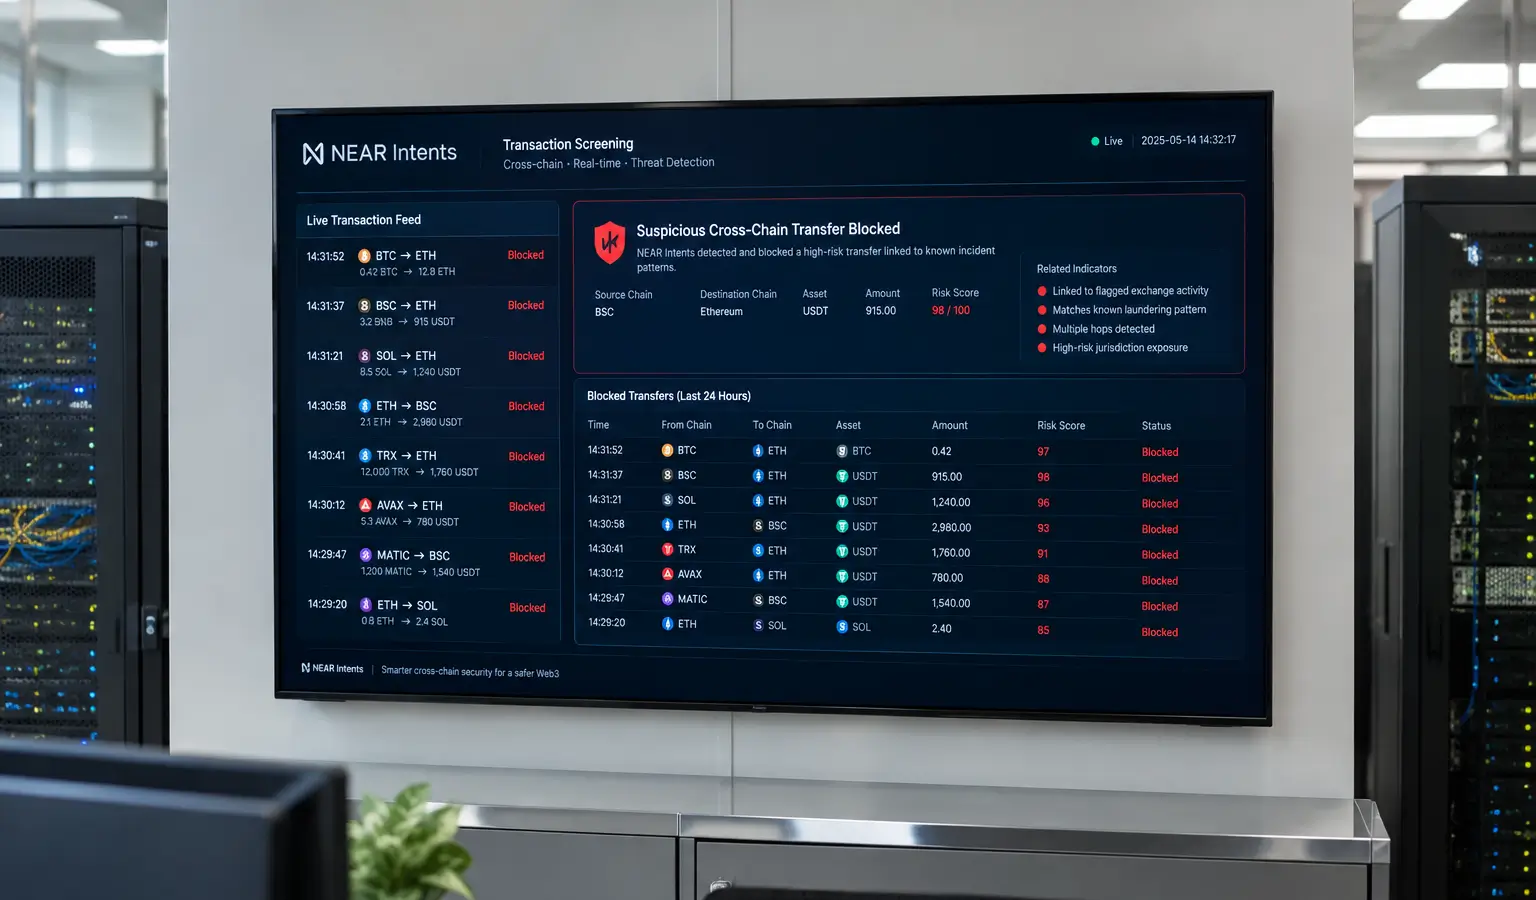
NEAR Intents a bloqué plus de 50 millions de dollars de transferts suspects issus du hack de Bitget. Cette intervention alimente le débat sur ce que signifie « permissionless » dans la DeFi et les crosschain swaps.
À retenir
- NEAR Intents a bloqué plus de 50 millions de dollars de transferts suspects issus du hack de Bitget via le système SHIELD.
- Environ 166 000 dollars sont passés, tandis que 503 000 dollars ont été stoppés et que le reste est en attente d’une procédure juridique et de récupération.
- Le blocage a relancé le débat sur la question de savoir si NEAR Intents est encore entièrement permissionless.
NEAR Intents est sous le feu des projecteurs après avoir bloqué plus de 50 millions de dollars (43,9 millions d'euros) de transferts suspects issus du hack de Bitget. Le service de swap se présente comme permissionless et ouvert, mais il est intervenu lorsque des fonds volés ont tenté de circuler à travers le protocole.
SHIELD intervient
Selon Alex Shevchenko, directeur général de NEAR Intents, les attaquants qui ont détourné 388 millions de dollars (341 millions d'euros) de Bitget la semaine dernière ont tenté de transférer plus de 50 millions de dollars (43,9 millions d'euros) via le service. Le système SHIELD a bloqué la majeure partie de ces tentatives et a stoppé 503 000 dollars (442 100 euros) en cours de route. Environ 166 000 dollars (145 900 euros) sont tout de même passés, tandis que le reste attend désormais une procédure juridique et de récupération.
Shevchenko a indiqué que les tentatives en double ont été retirées du calcul et que les fonds rejetés ont ensuite continué leur route via d’autres prestataires. Les montants cités sont des estimations et peuvent, selon lui, s’écarter d’environ 10% du total réel.
Selon lui, NEAR Intents traite normalement plus de 100 millions de dollars (87,9 millions d'euros) de volume de trading crosschain par jour. Dans ce cas, il s’agissait donc d’une petite partie de l’activité totale, mais d’argent directement lié à un important hack.
Débat sur le caractère permissionless
Cette intervention a suscité des critiques en ligne sur la question de savoir si un service capable de bloquer des transactions peut encore se qualifier de permissionless. Dans le monde de la crypto, permissionless signifie que les utilisateurs peuvent interagir avec un protocole sans autorisation d’une partie centrale.
Le fondateur de NEAR, Illia Polosukhin, a répondu que permissionless ne signifie pas que chaque application ou fournisseur de liquidité doit traiter chaque transaction. Selon lui, l’enjeu est que personne n’ait besoin d’autorisation pour détenir des actifs, les transférer ou déployer des smart contracts sur NEAR.
Cette nuance est pertinente pour les lecteurs européens de crypto, car elle montre comment l’accès ouvert et la prévention des abus doivent de plus en plus coexister. Dans les services décentralisés, une couche de sécurité peut donc bel et bien influencer la sensation de liberté d’un protocole dans la pratique, sans pour autant qu’il cesse d’être ouvert.
Un schéma plus large après le hack de Bitget
Bitget a annoncé l’intrusion le 24 septembre, après que des attaquants ont contourné les contrôles de sécurité autour des wallets de la plateforme d'échange crypto. L’entreprise a ensuite indiqué avoir corrigé la vulnérabilité, publié les adresses des attaquants et proposé des primes pour aider à geler ou récupérer les fonds.
Les émetteurs de stablecoins sont également intervenus. Circle et Tether ont déjà gelé ensemble environ 320 000 dollars (281 200 euros) de stablecoins liés au hack. NEAR Intents conserve pour l’instant les fonds interceptés en attendant une procédure juridique et de récupération, mais n’a pas encore expliqué qui peut autoriser leur libération ni comment un utilisateur mal identifié peut récupérer son argent.
Ce débat s’inscrit dans une tendance plus large, dans laquelle les protocoles tentent de plus en plus, après de grands hacks, de écarter les wallets suspects, même lorsque cela entre en tension avec leur revendication d’ouverture totale.