Un homme de Brooklyn condamné à jusqu’à 12 ans de prison pour une campagne de phishing Coinbase
Spektor se faisait passer pour un employé de Coinbase et aurait détourné près de 16 millions de dollars grâce à l’ingénierie sociale. Cette affaire souligne que le phishing et la fraude aux wallets continuent aussi de toucher les grandes plateformes d’échange.
À retenir
- Un homme de Brooklyn a été condamné à quatre à douze ans de prison pour une affaire de phishing Coinbase qui a duré un an et a permis de détourner près de 16 millions de dollars.
- Ronald Spektor se faisait passer pour un employé de Coinbase et a attiré environ 100 utilisateurs vers un faux wallet qu’il contrôlait.
- Les cryptomonnaies volées ont été blanchies via plusieurs plateformes d’échange ; Spektor devra aussi verser près de 16 millions de dollars de dommages et intérêts.
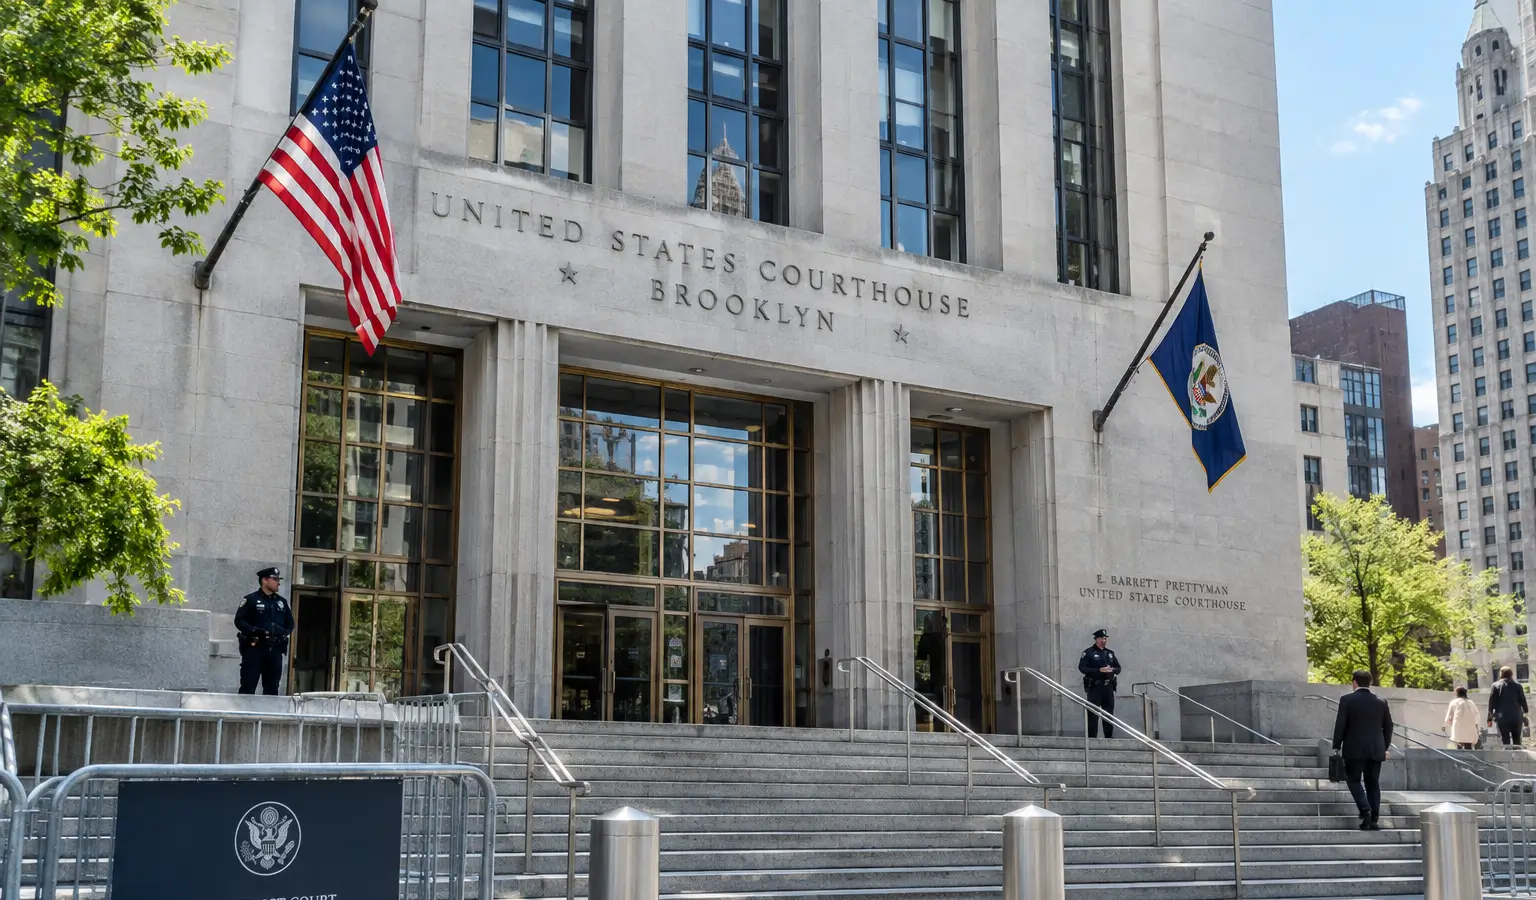
Un homme de Brooklyn a été condamné à quatre à douze ans de prison pour une affaire de phishing Coinbase d’une durée d’un an, au cours de laquelle près de 16 millions de dollars (14 millions d'euros) en cryptomonnaies auraient été détournés auprès d’environ 100 utilisateurs, selon les procureurs. Ronald Spektor a plaidé coupable plus tôt ce mois-ci à 31 chefs d’accusation, dont le blanchiment d’argent, un vol à grande échelle et la possession de biens volés.
Comment l’arnaque fonctionnait
Selon le parquet, Spektor se faisait passer pour un employé de Coinbase. Les victimes étaient informées que leurs actifs étaient en danger à cause d’un hacker. Elles étaient ensuite convaincues de transférer leurs cryptomonnaies vers un nouveau wallet crypto qui semblait sûr, mais qui, en réalité, pouvait être consulté par Spektor.
Cette affaire montre que l’ingénierie sociale reste l’un des points les plus faibles de la crypto. Les attaquants n’ont pas toujours besoin de pénétrer un protocole ou une plateforme d’échange crypto ; il leur suffit souvent de gagner la confiance des utilisateurs et de les pousser à commettre eux-mêmes une erreur. Coinbase est depuis longtemps une cible pour ce type d’attaques, et le secteur de la crypto considère le phishing comme un risque persistant depuis des années. La fraude pilotée par l’IA rend aussi ces attaques par imitation de plus en plus convaincantes.
Blanchiment via des plateformes d’échange
Selon les procureurs, les cryptomonnaies volées ont ensuite été déplacées à plusieurs reprises via différentes plateformes d’échange crypto. L’argent a finalement abouti sur des points de retrait, où il pouvait être converti en d’autres cryptomonnaies, utilisé pour des mises, transformé en espèces ou dépensé en cartes-cadeaux et en crypto-actifs.
Les enquêteurs ont relié l’affaire à Spektor grâce aux données de transaction, à l’analyse blockchain, à des indices de police scientifique numérique et à des informations issues de plusieurs mandats de perquisition. Son adresse IP personnelle a également été reliée à plusieurs wallets à partir desquels des cryptomonnaies avaient été volées. En plus de sa peine de prison, il doit verser près de 16 millions de dollars (14 millions d'euros) de dommages et intérêts et remettre plus de 500 000 dollars (438 200 euros) en espèces, en cryptomonnaies et en biens personnels.
Pourquoi cela compte pour les utilisateurs
Pour les utilisateurs européens de crypto, cette affaire rappelle surtout que le phishing ne se limite pas aux faux sites web ou aux faux e-mails. Les criminels utilisent de plus en plus des imitations convaincantes de plateformes connues et tentent de pousser les victimes à valider elles-mêmes un transfert. Cela rend la vigilance autour des adresses de wallet, des demandes d’assistance et des alertes inattendues particulièrement importante, surtout sur les grandes plateformes d’échange.