Keystone détruit 18 835 wallets après une importante faille de sécurité
Keystone indique que des données clients et une clé de production ont fuité ; près de 19 000 hardware wallets invendus vont être détruits. La faille renforce les inquiétudes concernant la chaîne de distribution du stockage crypto.
À retenir
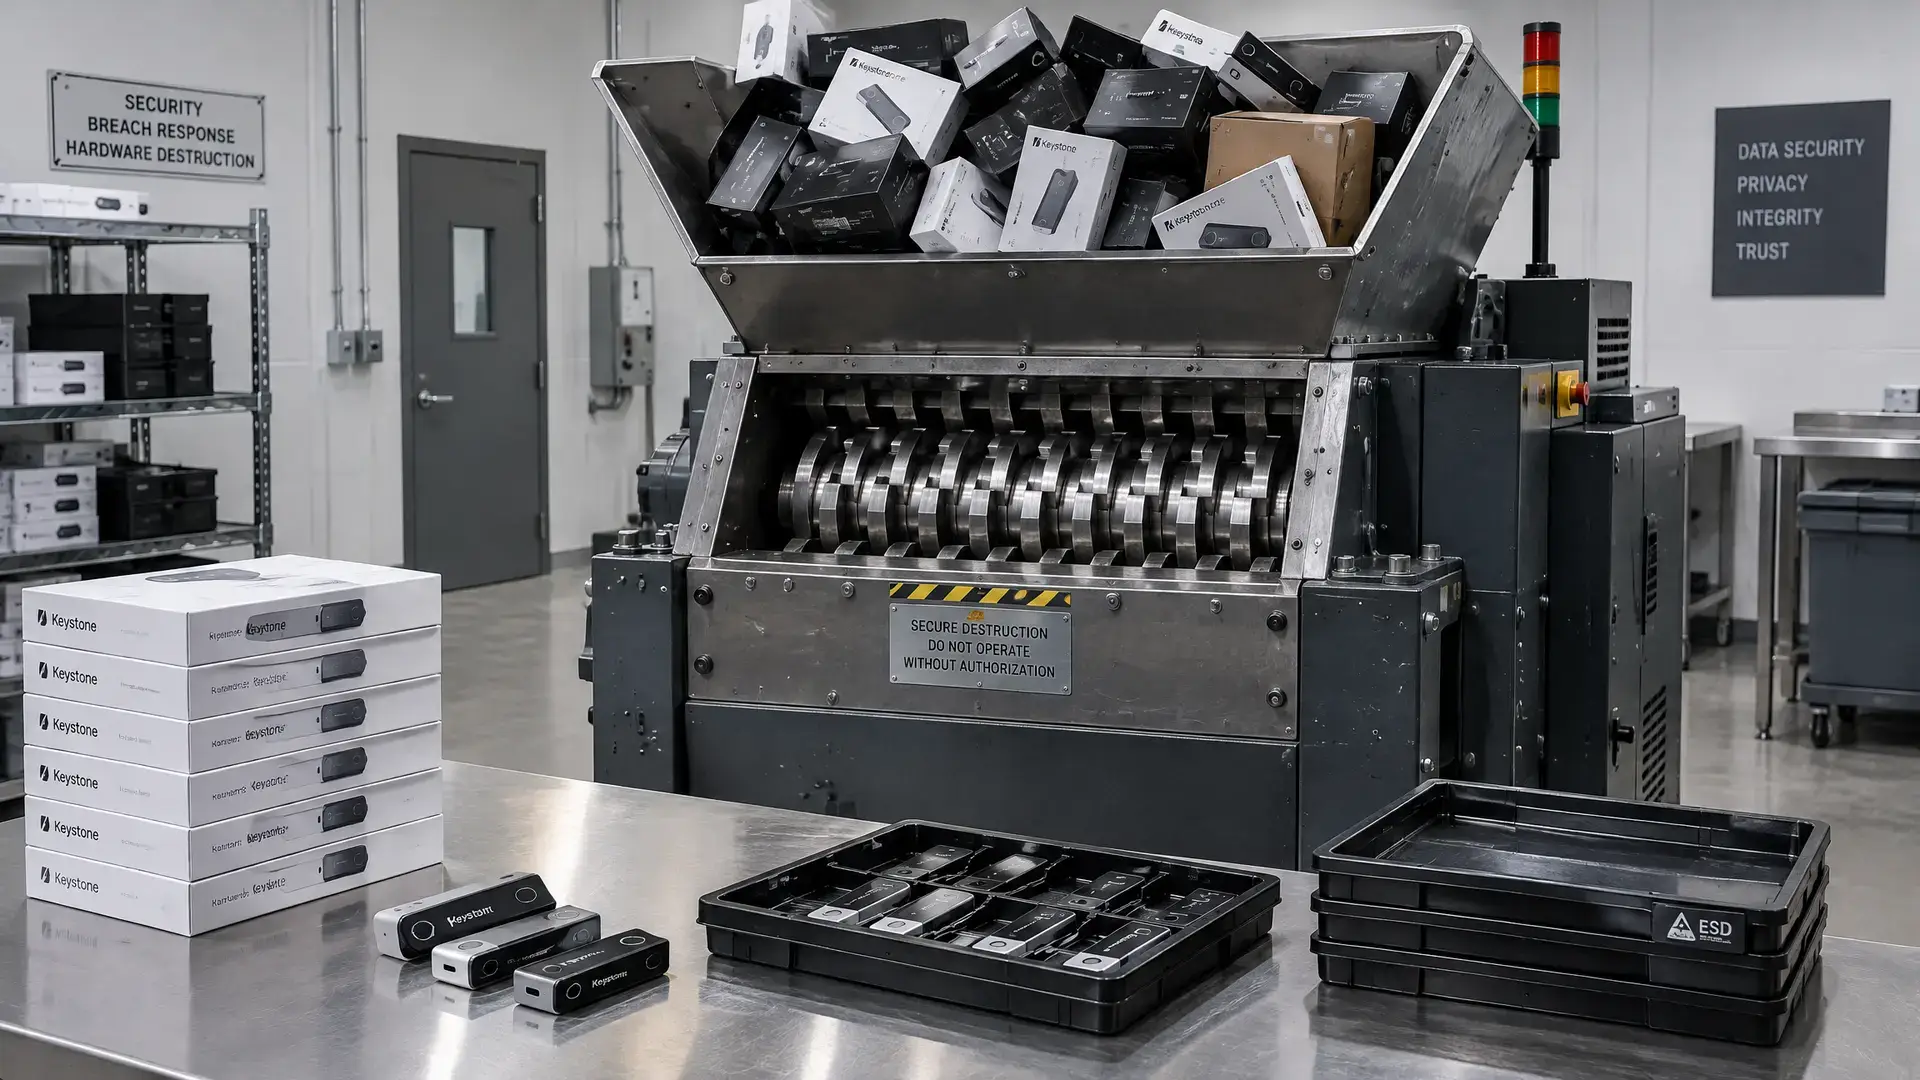
- Keystone détruit 18 835 hardware wallets invendus et suspend les expéditions après une faille sur son site web.
- Lors de l’attaque, des données clients, des données de commande et potentiellement 12 873 enregistrements de paiement non réglés ont été exposés.
- La clé d’authentification divulguée peut laisser passer de faux wallets lors des contrôles ; les recovery phrases et les private keys n’ont pas été dérobées.
Le fabricant de hardware wallets Keystone va détruire près de 19 000 appareils invendus et suspendre temporairement les expéditions après une faille sur son site web. Des données clients et une clé capable de faire passer de faux wallets à travers les contrôles d’authentification ont également fuité.
Ce qui a exactement fuité
Selon Keystone, un attaquant a obtenu l’accès au site le 20 octobre via une erreur dans un outil tiers de surveillance des données. L’entreprise a indiqué lundi sur X que 25 964 enregistrements d’achat datant de 2024 à 2026 ont été exposés. Ils comprennent des noms, des coordonnées, des adresses de livraison et des données de commande. Il est possible que 12 873 enregistrements de paiement non réglés aient également été touchés.
La clé volée est intégrée aux appareils dès la production et ne peut pas être modifiée. Elle peut donc permettre à des wallets d’être reconnus comme authentiques en ligne, ce qui augmente le risque que de faux appareils passent les contrôles. Keystone affirme qu’elle va détruire 18 835 unités invendues. Les recovery phrases, les private keys et les données de wallet n’auraient pas été dérobées.
Une pression accrue sur les hardware wallets
Cette faille s’inscrit dans une série d’incidents liés aux hardware wallets cette année. En octobre, Ledger a signalé une attaque majeure au cours de laquelle du matériel manipulé chez certains revendeurs a permis d’intercepter des recovery phrases pendant l’installation. Plus tôt cette année, des fuites de données chez des sociétés de livraison ont également exposé des données clients d’utilisateurs de hardware wallets chez Trezor et SafePal. Ces incidents montrent à quel point non seulement l’appareil lui-même, mais aussi la chaîne de distribution et les données clients peuvent être vulnérables.
Keystone a indiqué que certains dossiers clients auraient en réalité déjà dû être supprimés dans le cadre de sa règle interne de 180 jours, mais qu’un outil de suppression automatique a échoué sans que l’entreprise ne s’en rende compte. L’entreprise a reconnu cette erreur et affirme remplacer la clé d’authentification dans les nouveaux appareils, transformer les ventes en ligne en précommandes et ramener la durée de conservation des données clients à 90 jours.
Chez SafePal aussi, une erreur dans un plugin de suivi des commandes avait auparavant conduit à l’exposition de données clients, sans que les seed phrases ou les private keys ne soient touchées. Cela montre clairement que, pour les hardware wallets, ce n’est pas seulement le matériel qui peut constituer un point faible, mais aussi la couche web et logistique.
Ce que les utilisateurs doivent savoir maintenant
Keystone affirme que les appareils livrés avant le 20 octobre restent sûrs s’ils passent l’authentification. Les clients ayant reçu après cette date un appareil doté de l’ancienne clé doivent effectuer des vérifications supplémentaires avant de l’utiliser. L’entreprise souligne que les utilisateurs n’ont pas besoin de déplacer leurs fonds uniquement à cause de cette faille, et met en garde contre de faux messages concernant des rappels ou le déplacement d’assets.