Étude : un ordinateur quantique pourrait briser plus vite la sécurité du Bitcoin
Alice & Bob estime qu’un ordinateur quantique d’environ 30 000 qubits peut déjà briser la cryptographie du Bitcoin en un peu plus d’une heure. Les adresses dont la clé publique est déjà visible sont particulièrement exposées.
À retenir
- Les chercheurs d’Alice & Bob estiment qu’environ 29 588 qubits physiques peuvent briser la cryptographie du Bitcoin en un peu plus d’une heure.
- L’étude met surtout en garde contre les adresses dont la clé publique est déjà visible ; selon les chercheurs, plus de 6 millions de bitcoin y sont associés.
- L’étude renforce la pression sur Bitcoin pour passer à temps à une sécurité résistante au quantique, même si la menace et son calendrier restent incertains.
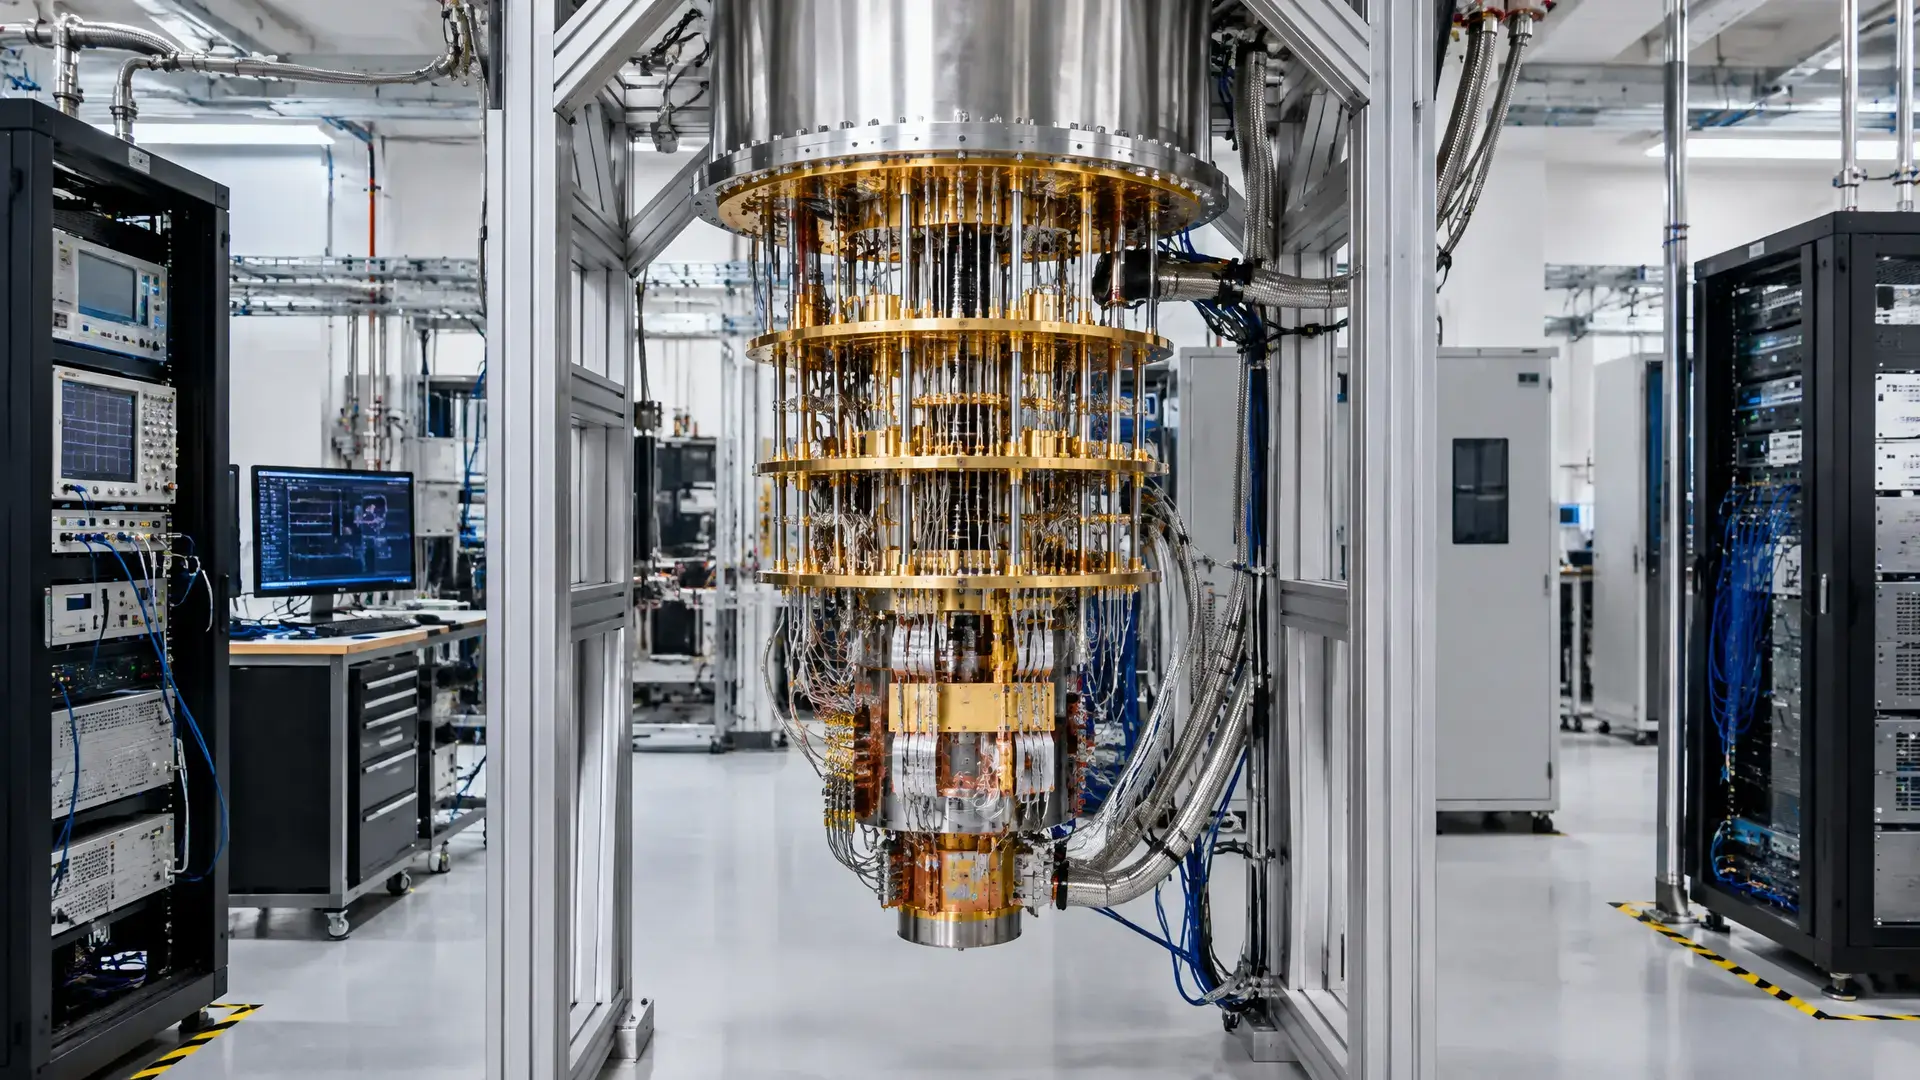
Les chercheurs de l’entreprise quantique Alice & Bob avertissent qu’une machine dotée d’environ 30 000 qubits physiques pourrait déjà briser la cryptographie du Bitcoin en un peu plus d’une heure. Cette estimation est nettement inférieure aux calculs précédents et renforce les inquiétudes sur la vitesse à laquelle Bitcoin doit se protéger contre les attaques quantiques.
Un seuil plus bas qu’attendu
Alice & Bob aboutit à 29 588 qubits, soit environ 17 fois moins que l’estimation précédente de Google en mars. Cet écart s’explique en partie par des hypothèses différentes et par une conception matérielle différente, mais la conclusion reste la même : la puissance de calcul nécessaire pour menacer Bitcoin pourrait être plus faible qu’on ne le pensait auparavant.
Les chercheurs ont utilisé l’algorithme de Shor, une méthode qui, sur un ordinateur quantique suffisamment puissant, peut résoudre certains problèmes cryptographiques que les ordinateurs classiques ne peuvent pas casser de manière pratique. Selon le cryptanalyste senior Dahmun Goudarzi, il est donc important que la transition vers une protection plus robuste commence dès maintenant.
Les clés exposées sont les plus à risque
L’étude distingue aussi deux types de risques. Une transaction en attente de confirmation est difficile à attaquer, car l’attaque prendrait selon les chercheurs environ 62 minutes et Bitcoin ajoute en moyenne un bloc toutes les 10 minutes. En revanche, le bitcoin sur des adresses dont la clé publique est déjà visible reste vulnérable plus longtemps.
C’est là que se situe la principale inquiétude : plus de 6 millions de bitcoin se trouvent derrière de telles clés publiques exposées. Un ordinateur quantique puissant pourrait en théorie recalculer la clé privée et voler les coins. Les chercheurs qualifient leur travail de théorique, mais ajoutent aussi que les améliorations matérielles et la baisse de la puissance de calcul nécessaire pourraient se rapprocher au début des années 2030.
Ce que cela signifie pour Bitcoin
Pour les lecteurs européens de crypto, cela est particulièrement pertinent, car le débat sur la sécurité quantique dépasse déjà le seul Bitcoin. Les autorités de l’UE ont déjà souligné la menace potentielle de l’informatique quantique pour le chiffrement de la blockchain, tandis que le NIST travaille lui aussi sur la cryptographie post-quantique. Cela montre que le secteur ne se concentre pas seulement sur le prix ou l’adoption, mais aussi sur la question de savoir combien de temps la sécurité actuelle restera viable.
La pression augmente aussi au sein du secteur pour agir dès maintenant. Coinbase veut préparer Bitcoin dès maintenant à la menace quantique a récemment plaidé en faveur de signatures post-quantiques, d’une migration progressive des wallets et d’un traitement spécifique des anciens coins ou des coins perdus, qui peuvent être particulièrement vulnérables.
Pour les développeurs de Bitcoin, cela signifie qu’une transition vers des signatures résistantes au quantique peut prendre des années, alors même que la menace elle-même continue d’évoluer. Le calendrier reste donc incertain, mais l’étude ajoute une pression supplémentaire au débat sur une future migration de la sécurité.