Studio: un computer quantistico può compromettere più in fretta la sicurezza di Bitcoin
Alice & Bob stima che un computer quantistico con circa 30.000 qubit possa già compromettere la crittografia di Bitcoin in poco più di un’ora. Soprattutto gli indirizzi la cui public key è già visibile corrono un rischio.
In breve
- I ricercatori di Alice & Bob stimano che circa 29.588 qubit fisici possano compromettere la crittografia di Bitcoin in poco più di un’ora.
- Lo studio avverte soprattutto per gli indirizzi la cui public key è già visibile; secondo i ricercatori, dietro di essi ci sono più di 6 milioni di bitcoin.
- La ricerca aumenta la pressione su Bitcoin per passare in tempo a una sicurezza resistente al quantum, mentre la minaccia e i tempi restano ancora incerti.
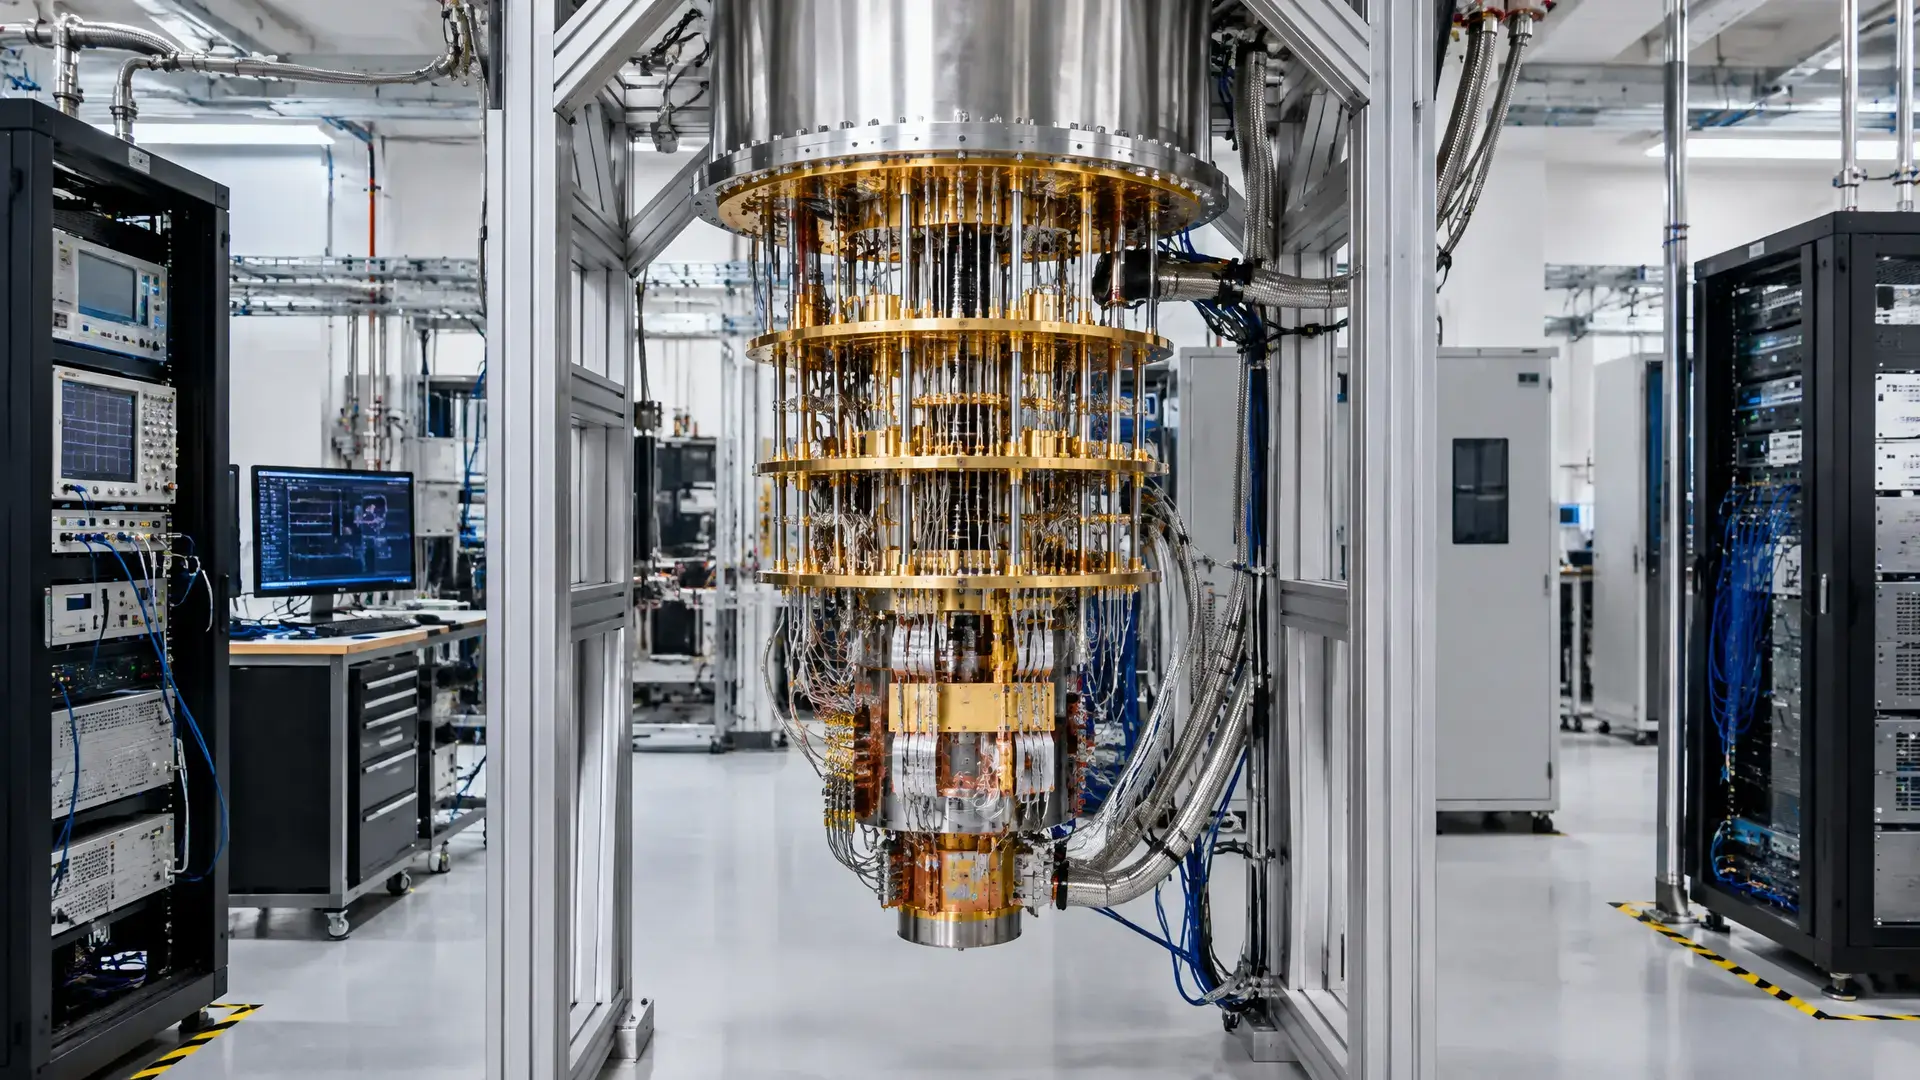
I ricercatori della società quantistica Alice & Bob avvertono che una macchina con circa 30.000 qubit fisici potrebbe già compromettere la crittografia di Bitcoin in poco più di un’ora. Questa stima è molto più bassa dei calcoli precedenti e aumenta le preoccupazioni su quanto velocemente Bitcoin debba difendersi dagli attacchi quantistici.
Soglia più bassa del previsto
Alice & Bob arriva a 29.588 qubit, circa 17 volte meno della stima precedente di Google di marzo. Questa differenza dipende in parte da ipotesi diverse e da un design hardware diverso, ma la conclusione resta la stessa: la potenza di calcolo necessaria per minacciare Bitcoin potrebbe essere più bassa di quanto si pensasse prima.
I ricercatori hanno usato l'algoritmo di Shor, un metodo che su un computer quantistico sufficientemente potente può risolvere alcuni problemi crittografici che i computer classici non riescono a rompere in modo pratico. Secondo il senior cryptanalyst Dahmun Goudarzi, per questo è importante che il passaggio a una protezione più forte inizi ora.
Soprattutto le chiavi esposte corrono rischio
Lo studio distingue anche tra due tipi di rischio. Una transazione che è ancora in attesa di conferma è difficile da attaccare, perché secondo i ricercatori l'attacco richiederebbe circa 62 minuti e Bitcoin aggiunge in media un blocco ogni 10 minuti. Ma i bitcoin sugli indirizzi la cui public key è già visibile restano vulnerabili più a lungo.
Qui sta la preoccupazione maggiore: più di 6 milioni di bitcoin si trovano dietro queste public key esposte. Un computer quantistico potente potrebbe in teoria ricavare la private key e rubare le coin. I ricercatori definiscono il loro lavoro teorico, ma dicono anche che i miglioramenti hardware e la minore potenza di calcolo necessaria potrebbero avvicinarsi nei primi anni 2030.
Cosa significa per Bitcoin
Per chi segue le crypto in Europa, questo è particolarmente rilevante perché il dibattito sulla sicurezza quantistica va già oltre Bitcoin. Le autorità dell'UE hanno già segnalato la possibile minaccia del quantum computing per crittografia blockchain, mentre anche NIST sta lavorando alla crittografia post-quantum. Questo mostra che il settore non guarda solo al prezzo o all'adozione, ma anche alla domanda su quanto a lungo l'attuale sicurezza resterà sostenibile.
Anche all'interno del settore cresce la pressione per agire già ora. Coinbase vuole preparare subito Bitcoin alla minaccia quantistica ha recentemente chiesto firme post-quantum, una migrazione graduale dei wallet e un trattamento speciale per le coin vecchie o perse che potrebbero essere ancora più vulnerabili.
Per gli sviluppatori di Bitcoin, questo significa che il passaggio a firme resistenti al quantum può richiedere anni, mentre la minaccia stessa è ancora in evoluzione. I tempi restano quindi incerti, ma la ricerca mette comunque ulteriore pressione sul dibattito su una futura migrazione della sicurezza.