Bitcoin Core ujawnia od razu błędy wykryte przez AI
Ujawnienie następuje po skanie AI, który wykrył trzy podatności, w tym awarię na Windows, macOS i BSD. Bitcoin Core zmienia swoją politykę zgłaszania, aby szybciej łatać błędy i je publikować.
Najważniejsze informacje
- Bitcoin Core ujawnił trzy luki bezpieczeństwa wykryte w kodzie przez skan AI.
- Jeden błąd mógł doprowadzić do awarii węzłów bitcoin na Windows, macOS i BSD z powodu przepełnienia pamięci.
- Projekt zmienia swoją politykę i teraz jak najszybciej publicznie zgłasza łatwo wykrywalne błędy.
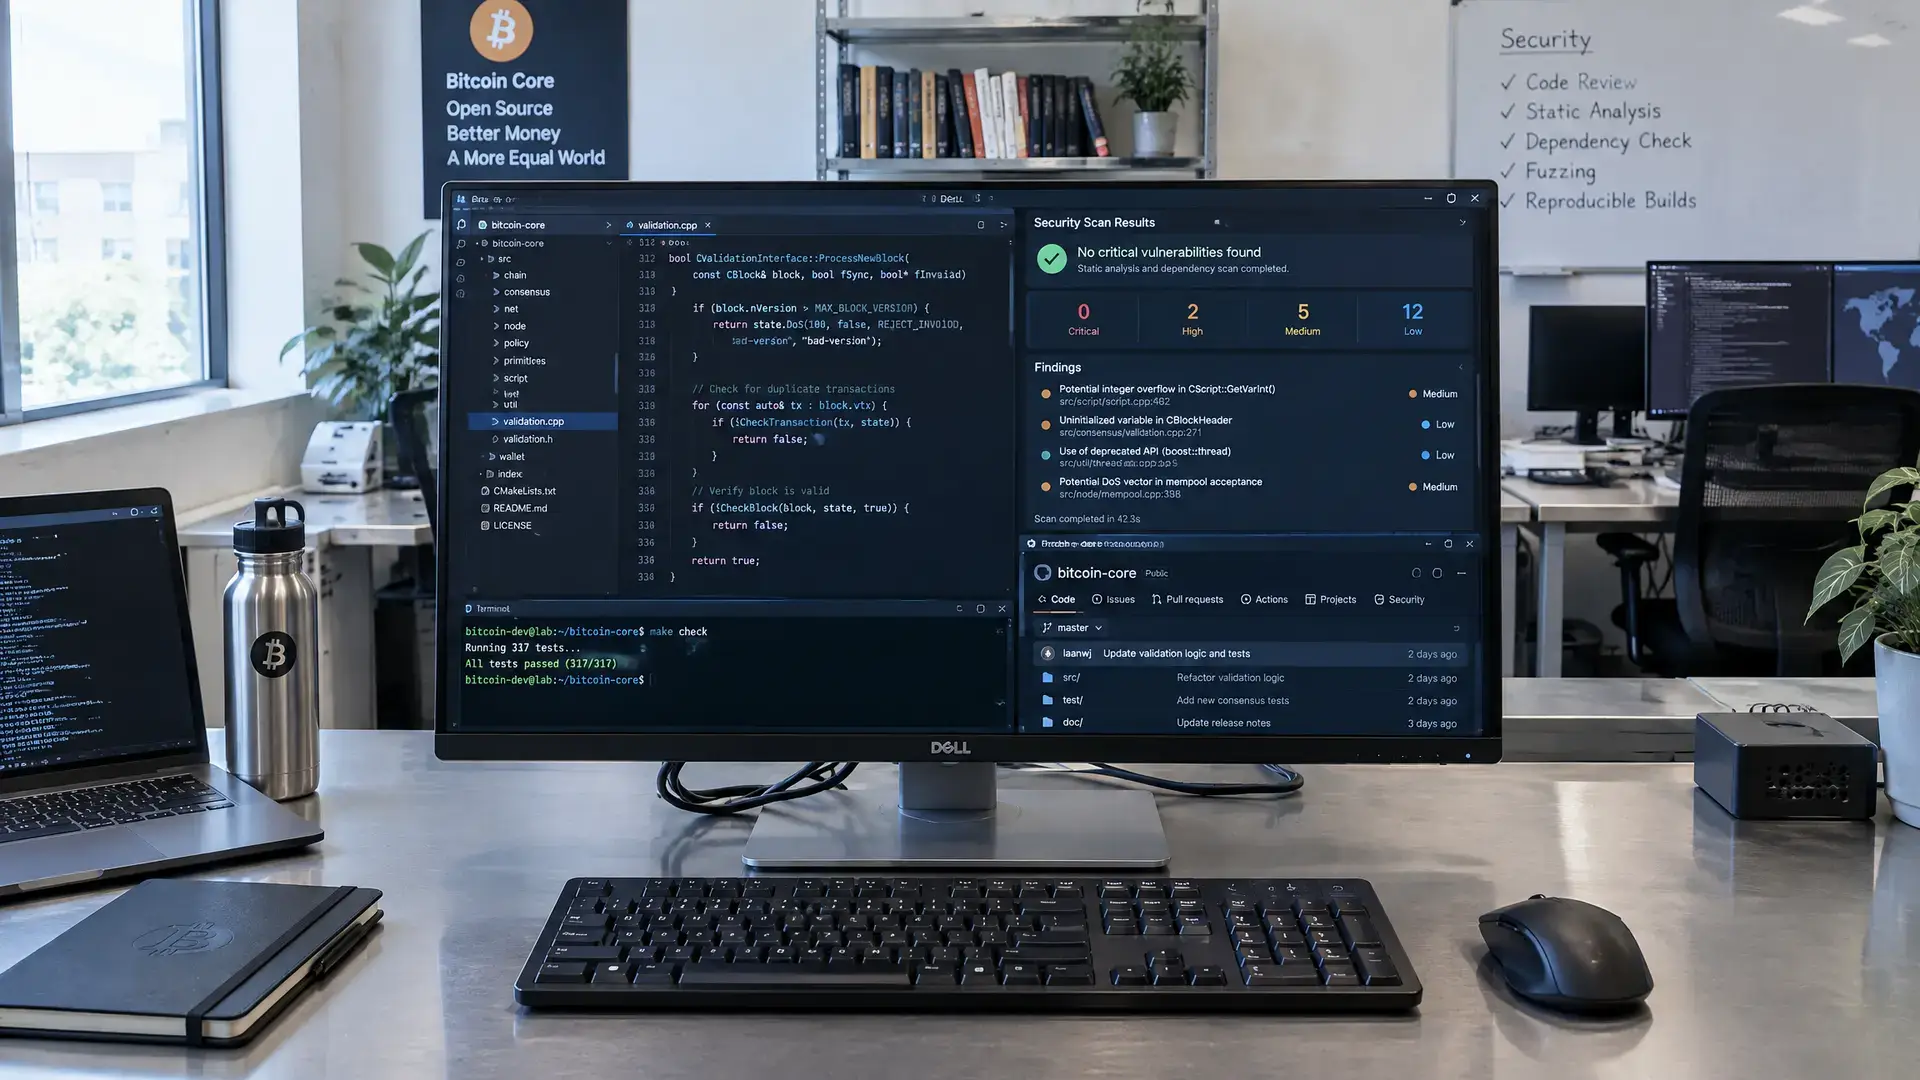
Bitcoin Core ujawnił trzy luki bezpieczeństwa wykryte przez skan AI, w tym błąd, przez który węzły bitcoin na Windows i Mac mogły się zawieszać. Ten krok pokazuje, jak szybko AI potrafi dziś wykrywać słabe punkty w oprogramowaniu open source i jak Bitcoin Core dostosowuje do tego swoją politykę bezpieczeństwa.
Awaria węzła na Windows i Mac
Pierwszy błąd wykryto 23 października podczas skanu AI. Komputer, który łączył się z węzłem bitcoin na Windows, macOS lub BSD, mógł zasypać ten węzeł danymi, aż pamięć się zapełniła i system uległ awarii. Deweloperzy potwierdzili lukę tego samego dnia, 27 października wydali poprawkę, a w środę ujawnili szczegóły.
Węzeł to oprogramowanie, które sprawdza i przekazuje każdą transakcję bitcoin. Bitcoin Core to program, z którego korzysta większość węzłów. Do zeszłego tygodnia projekt często utrzymywał średnio poważne błędy, takie jak ten, w tajemnicy nawet przez rok, aby administratorzy mieli czas na aktualizację, zanim atakujący zdążą wykorzystać słaby punkt. Również w przypadku Core Lightning wykryte przez AI błędy doprowadziły już do przyspieszonego ostrzeżenia dla operatorów.
Nowa polityka szybkiego zgłaszania
To podejście zmieniło się 22 października w przypadku błędów, które Bitcoin Core uznaje za łatwe do wykrycia. Według projektu takie usterki są teraz łatane jak najszybciej we wszystkich wspieranych wersjach, a wraz z tym od razu pojawia się publiczne zgłoszenie. To wpisuje się w szerszy trend w cyberbezpieczeństwie, w którym AI coraz częściej służy do szybszego wykrywania i zgłaszania podatności.
Wszystkie trzy błędy pochodziły z automatycznego skanu, który wykorzystał duży model językowy do przejrzenia kodu Bitcoin Core. Następnie ludzki współtwórca sprawdził każde znalezisko, zanim trafiło ono do zespołu ds. bezpieczeństwa. Ma to znaczenie dla użytkowników, ponieważ szybsze publikowanie oznacza też krótszy odstęp między aktualizacjami a procesami kontroli.
Kolejne błędy jeszcze przed nami
Drugi błąd pokazuje, dlaczego projekt zmienił zasady. Połączony węzeł mógł udawać, że działa na starszej wersji protokołu, a następnie się zawiesić. Wiadomości gromadziły się w pamięci ofiary, do 2 MB na godzinę dla każdego połączenia przychodzącego i 5 MB na godzinę dla każdego połączenia wychodzącego.
Trzeci błąd otrzymał niski poziom ważności. Miner mógł tworzyć bloki, które przepełniały pliki służące do reorganizacji, czyli momentu, w którym sieć zastępuje kilka ostatnich bloków konkurencyjnym zestawem. Na maszynach 64-bitowych taki atak kosztowałby około miesiąca pełnej produkcji bloków w sieci. Na Windows i systemach 32-bitowych węzeł może od razu przestać działać, a ponowne uruchomienie wtedy nie pomaga. Węzły na maszynach 32-bitowych lub z blokami na starszych dyskach FAT32 pozostają podatne także po poprawce.
W informacjach o wydaniu podano też, że jeszcze trzy błędy o średnim i wysokim poziomie ważności zostaną ujawnione w wersji 30.0 za dwa tygodnie.