Klienci Ethereum łatają błąd certyfikatu eMudhra
Teku i Besu opublikowały aktualizacje po tym, jak błąd w certyfikatach eMudhra mógł wprowadzić w błąd walidatorów w sieci Ethereum. W niektórych konfiguracjach zagrożone były nagrody i ustawienia podpisywania.
Najważniejsze informacje
- Błąd certyfikatu w eMudhra dotknął oprogramowanie Ethereum używane przez walidatorów.
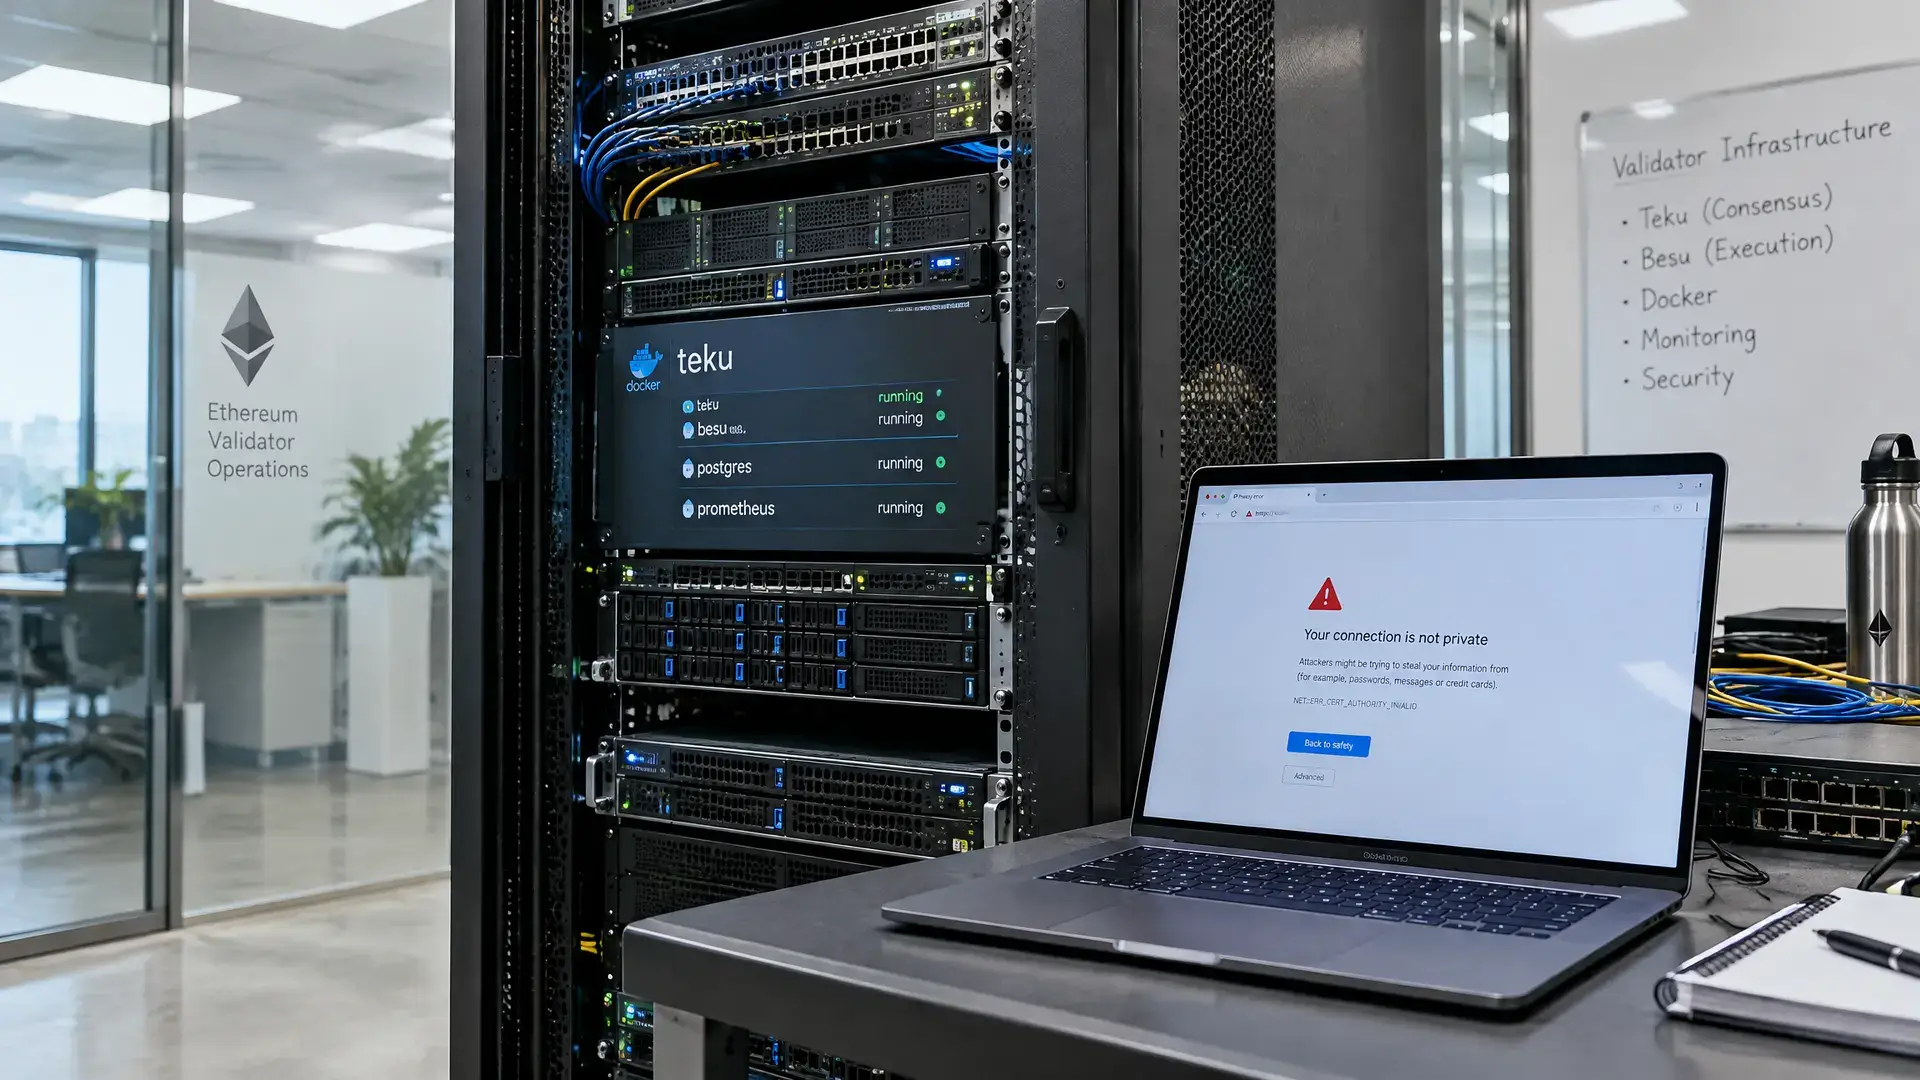
- Teku i Besu opublikowały aktualizacje, które przestają ufać certyfikatom eMudhra w obrazach Docker.
- W niektórych konfiguracjach atakujący mógł przekierować nagrody walidatorów na własny adres.
Błąd w certyfikatach indyjskiej firmy eMudhra dotknął Ethereum za pośrednictwem oprogramowania używanego przez walidatorów. Teku i Besu opublikowały aktualizacje, które zapobiegają dalszemu ufaniu przez ich obrazy Docker certyfikatom objętym problemem. W niektórych konfiguracjach atakujący mógł przez to przekierować nagrody walidatorów na własny adres.
Co poszło nie tak
Teku, oprogramowanie używane przez wielu walidatorów w Ethereum proof-of-stake, opublikowało we wtorek wersję 26.10.3. Besu, które przetwarza transakcje Ethereum, poszło w jego ślady w poniedziałek, wydając wersję 26.10.2. Obie aktualizacje sprawiają, że ich obrazy Docker nie ufają już certyfikatom powiązanym z eMudhra, czyli gotowym wersjom, z których korzysta wielu operatorów.
17 października badacze odkryli, że klucze prywatne stojące za ośmioma pośrednimi urzędami certyfikacji eMudhra zostały wygenerowane zbyt małą losowością. W efekcie można było wyprowadzić te klucze z publicznych certyfikatów. Osoba, która miała te klucze, mogła wystawiać certyfikaty, które niezmodyfikowane oprogramowanie uznałoby za prawdziwe. Przeglądarki blokowały te certyfikaty już wcześniej, a eMudhra unieważniła je dzień później.
Ryzyko dla walidatorów
Walidatorzy to komputery, które stakują ETH, aby zabezpieczać Ethereum i zarabiać opłaty za proponowanie bloków. Niektórzy walidatorzy komunikują się przez internet z innymi usługami i polegają przy tym na certyfikatach cyfrowych, aby sprawdzić, czy łączą się z właściwą stroną. Jeśli atakujący wstawi się między takiego walidatora a powiązaną usługę, może podszyć się pod tę usługę.
Teku ostrzegło, że wprowadzony w błąd walidator mógł zaproponować blok, w którym opłaty trafiają na adres atakującego. Fałszywy external signer, czyli osobna usługa zarządzająca kluczami walidatora, również mógł wystawiać podpisy, które zmieniają ustawienia nagród. Teku nazwało to najbardziej ryzykowną konfiguracją. Zespół dodał jednak, że standardowy węzeł Teku w mainnecie nie został dotknięty i nie wymaga żadnych działań.
Dlaczego to ważne
Dla europejskich użytkowników krypto pokazuje to, jak błąd poza samym blockchainem może bezpośrednio uderzyć w bezpieczeństwo infrastruktury Ethereum. Nie chodzi tu o protokół Ethereum, lecz o oprogramowanie i certyfikaty wokół niego, z których korzystają walidatorzy, aby bezpiecznie się komunikować. Operatorzy, którzy uruchamiają Teku lub Besu bezpośrednio na własnej maszynie, muszą osobno zaktualizować Javę, ponieważ aktualizacja oprogramowania Ethereum nie aktualizuje samej Javy.
Także wcześniejsze problemy z certyfikatami i narzędziami krypto pokazują, jak szerokie mogą być skutki takiego ryzyka. W przypadku wycieku klucza eMudhra uznano już osiem kluczy prywatnych urzędów certyfikacji za skompromitowane, po czym główni dostawcy przeglądarek podjęli działania awaryjne.