Bitcoin Core torna públicas de imediato falhas encontradas por IA
A divulgação segue-se a uma análise por IA que encontrou três vulnerabilidades, incluindo um crash em Windows, macOS e BSD. O Bitcoin Core ajusta a sua política de comunicação para corrigir e publicar mais rapidamente.
Pontos principais
- O Bitcoin Core tornou públicas três falhas de segurança encontradas por uma análise por IA no código.
- Um erro podia fazer crashar nodes de bitcoin em Windows, macOS e BSD devido a um overflow de memória.
- O projeto está a ajustar a sua política e passa agora a comunicar o mais rapidamente possível os bugs fáceis de encontrar.
Bitcoin Core tornou públicas três falhas de segurança encontradas por uma análise por IA, incluindo um erro que podia fazer crashar nodes de bitcoin em Windows e Mac. A medida mostra a rapidez com que a IA consegue agora detetar pontos fracos em software de código aberto, e como o Bitcoin Core está a ajustar a sua política de segurança em conformidade.
Crash de node em Windows e Mac
A primeira falha foi descoberta a 23 de outubro por uma análise por IA. Um computador que se ligasse a um node de bitcoin em Windows, macOS ou BSD podia sobrecarregar esse node com dados até a memória ficar cheia e o sistema crashar. Os programadores confirmaram a falha no mesmo dia, lançaram uma correção a 27 de outubro e tornaram os detalhes públicos na quarta-feira.
Um node é o software que verifica e encaminha cada transação de bitcoin. O Bitcoin Core é o programa que a maioria dos nodes executa. Até à semana passada, o projeto mantinha muitas vezes em segredo, durante até um ano, bugs de gravidade intermédia como este, para dar tempo aos administradores de atualizarem antes de os atacantes poderem explorar a fraqueza. Também no Core Lightning, as descobertas de bugs impulsionadas por IA já levaram a um aviso acelerado aos operadores.
Nova política para comunicar rapidamente
Essa abordagem mudou a 22 de outubro para bugs que o Bitcoin Core considera fáceis de encontrar. Segundo o projeto, estas falhas são agora corrigidas o mais rapidamente possível em todas as versões suportadas, com uma comunicação pública imediata. Isto enquadra-se numa tendência mais ampla na cibersegurança, em que a IA é cada vez mais utilizada para detetar e comunicar vulnerabilidades mais depressa.
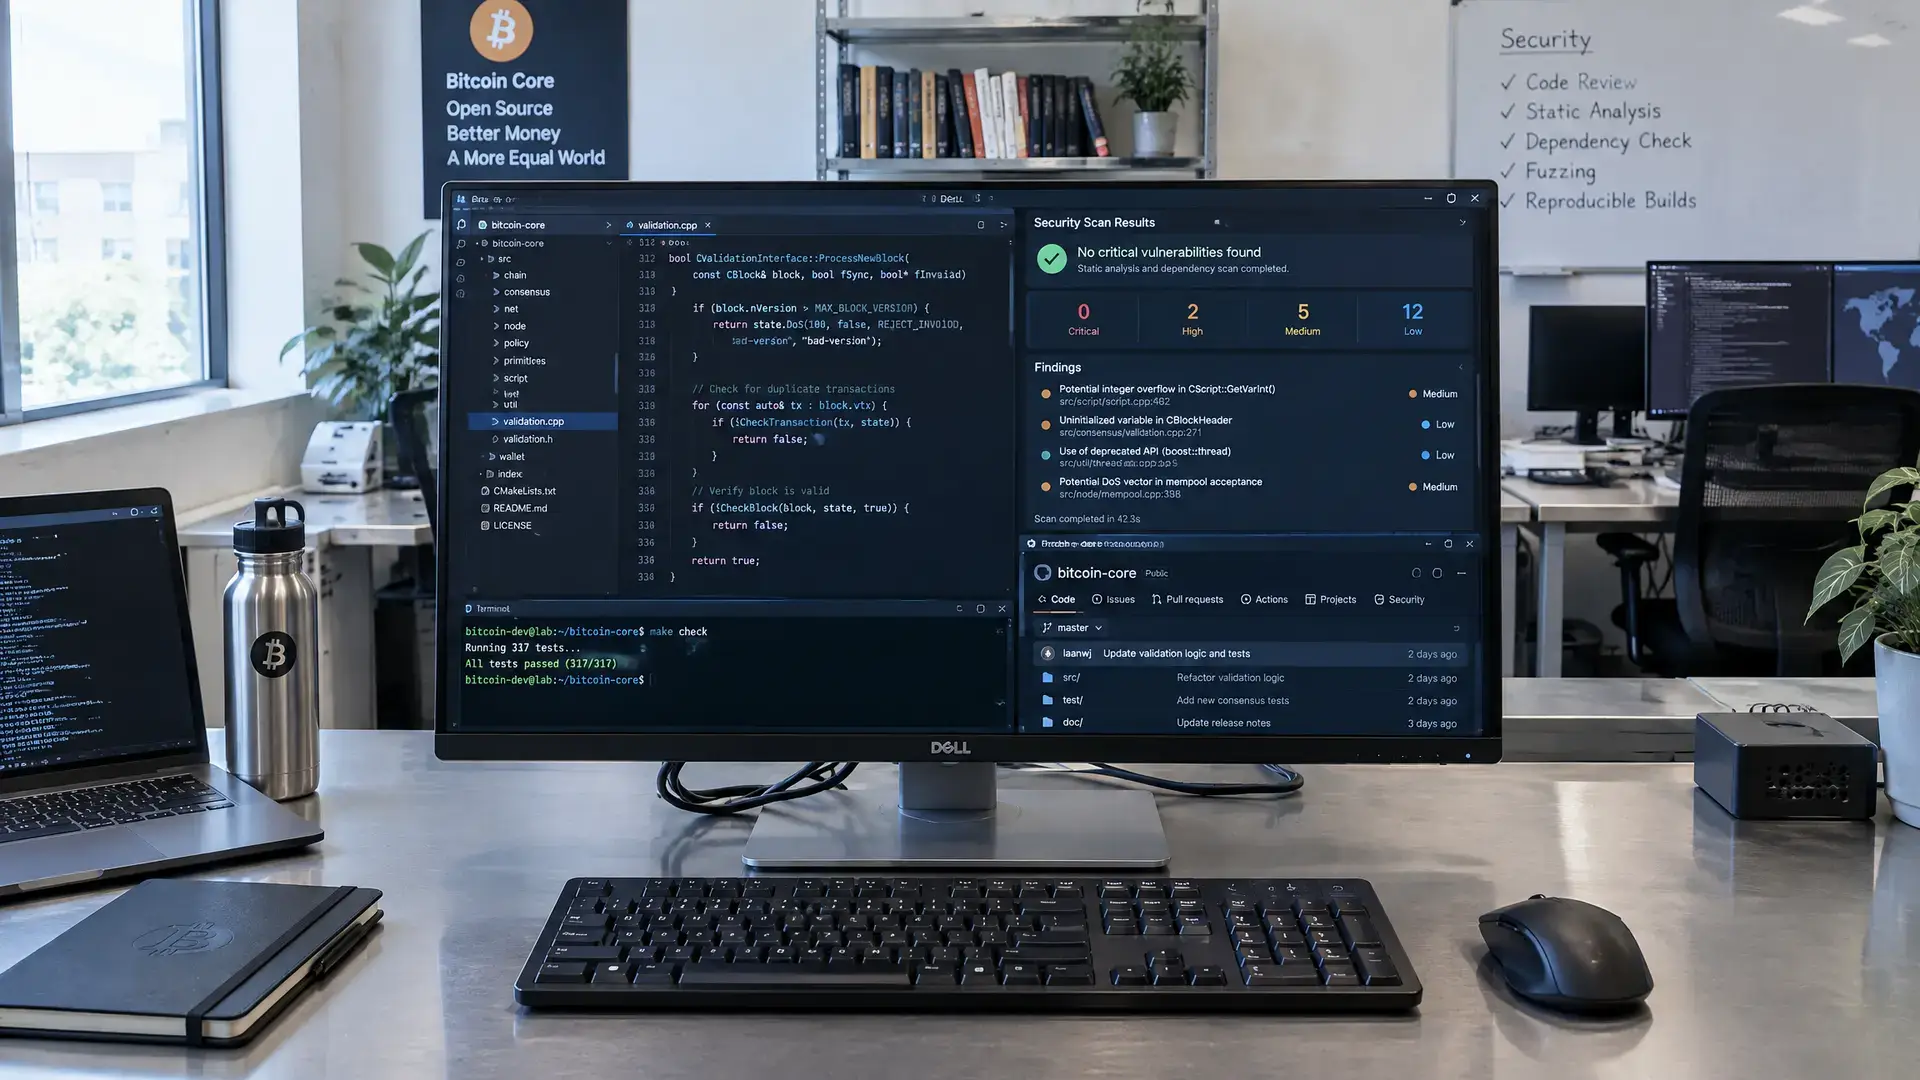
As três falhas resultaram de uma análise automatizada que utilizou um large language model para rever o código do Bitcoin Core. Depois, um colaborador humano verificou cada descoberta antes de a enviar para a equipa de segurança. Isto é relevante para os utilizadores, porque uma publicação mais rápida também significa que as atualizações e os processos de verificação passam a ocorrer em intervalos mais curtos.
Ainda deverão surgir mais falhas
A segunda falha mostra por que motivo o projeto alterou as regras. Um node ligado podia fazer-se passar por uma versão mais antiga do protocolo e depois bloquear. As mensagens acumulavam-se na memória da vítima, até 2 MB por hora por cada ligação de entrada e 5 MB por hora por cada ligação de saída.
A terceira falha recebeu uma classificação de gravidade baixa. Um miner podia criar blocos que faziam transbordar os ficheiros para uma reorganização, o momento em que a rede substitui alguns blocos recentes por um conjunto concorrente. Em máquinas de 64 bits, um ataque destes exigiria cerca de um mês de produção total de blocos da rede. Em Windows e em sistemas de 32 bits, o node pode falhar de imediato, e reiniciá-lo não ajuda. Os nodes em máquinas de 32 bits ou com blocos em discos FAT32 mais antigos continuam vulneráveis mesmo após a correção.
Nas notas de lançamento, consta ainda que mais três bugs de gravidade intermédia e elevada na versão 30.0 serão tornados públicos dentro de duas semanas.