Clientes de Ethereum corrigem falha de certificado na eMudhra
Teku e Besu lançaram atualizações depois de uma falha nos certificados da eMudhra poder induzir em erro validadores de Ethereum. Em algumas configurações, as recompensas e as definições de assinatura ficaram em risco.
Pontos principais
- Uma falha de certificado na eMudhra afetou software de Ethereum que os validadores utilizam.
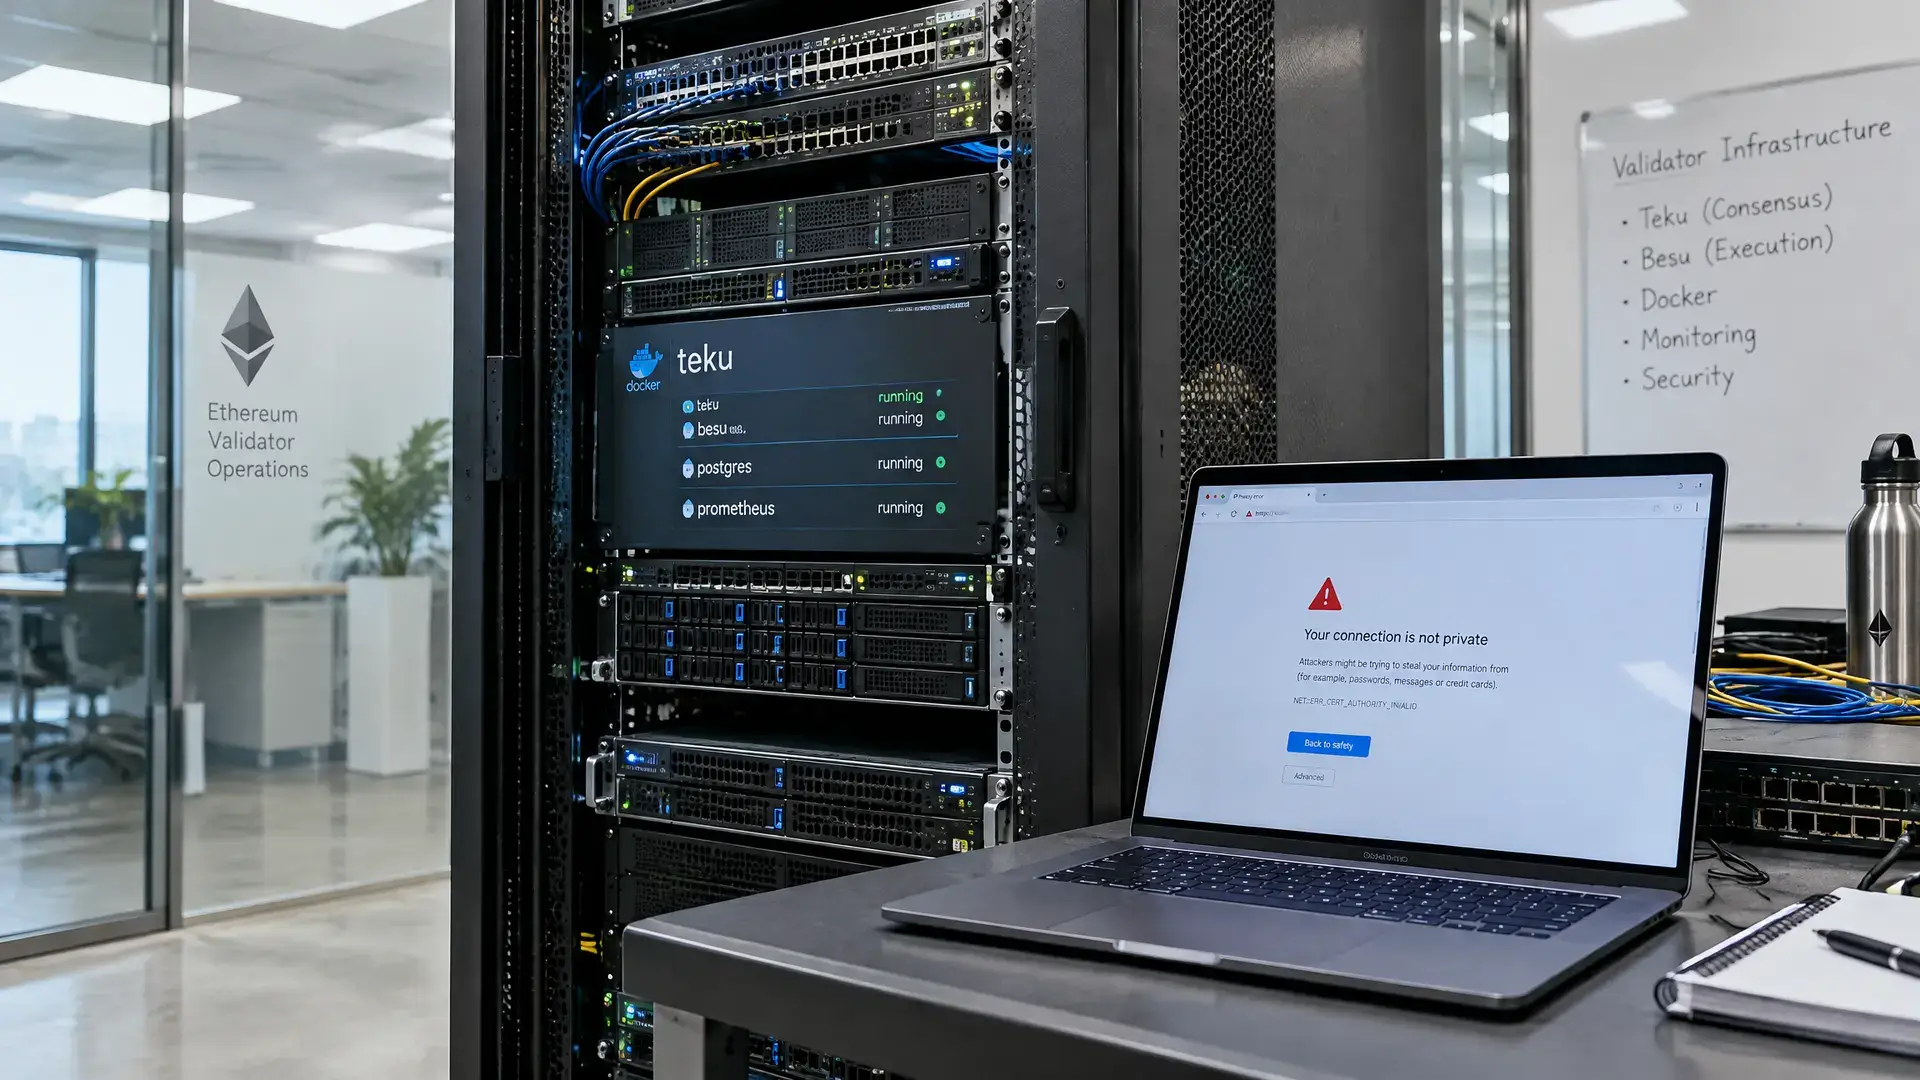
- Teku e Besu lançaram atualizações que deixam de confiar em certificados da eMudhra em imagens Docker.
- Em algumas configurações, um atacante podia desviar recompensas de validadores para um endereço próprio.
Uma falha em certificados da empresa indiana eMudhra afetou Ethereum através de software que os validadores utilizam. Teku e Besu lançaram atualizações que impedem que as suas imagens Docker continuem a confiar nos certificados afetados. Em algumas configurações, um atacante podia assim desviar recompensas de validadores para um endereço próprio.
O que correu mal
Teku, o software que muitos validadores utilizam para o mecanismo de proof-of-stake do Ethereum, lançou na terça-feira a versão 26.10.3. Besu, que processa transações de Ethereum, seguiu na segunda-feira com a versão 26.10.2. Ambas as atualizações garantem que as suas imagens Docker deixem de confiar em certificados associados à eMudhra, as versões prontas a usar que muitos operadores executam.
Em 17 de outubro, investigadores descobriram que as chaves privadas por trás de oito autoridades de certificação intermédias da eMudhra tinham sido geradas com pouca aleatoriedade. Por isso, essas chaves podiam ser derivadas a partir dos certificados públicos. Quem tivesse essas chaves podia emitir certificados que software não alterado aceitaria como legítimos. Os navegadores já bloqueavam os certificados, e a eMudhra revogou-os um dia depois.
Risco para validadores
Os validadores são os computadores que fazem staking de ETH para proteger o Ethereum e ganhar taxas pela proposta de blocos. Alguns validadores comunicam via internet com outros serviços e confiam em certificados digitais para verificar se estão a ligar-se à parte certa. Se um atacante se colocar entre um desses validadores e um serviço ligado, pode fazer-se passar por esse serviço.
A Teku alertou que um validador enganado podia propor um bloco em que as taxas vão para o endereço do atacante. Também um falso external signer, o serviço separado que gere as chaves de um validador, podia emitir assinaturas que alteram as definições de recompensa. A Teku classificou essa como a configuração mais arriscada. A equipa disse, no entanto, que um nó Teku padrão na mainnet não foi afetado e não requer qualquer ação.
Porque é que isto importa
Para os utilizadores europeus de criptomoedas, isto mostra como uma falha fora da própria blockchain pode ainda assim afetar diretamente a segurança da infraestrutura de Ethereum. Aqui não se trata do protocolo do Ethereum, mas do software e dos certificados à sua volta que os validadores utilizam para comunicar em segurança. Os operadores que executam Teku ou Besu diretamente na sua própria máquina têm de atualizar o Java em separado, porque uma atualização do software de Ethereum não altera o Java em si.
Problemas anteriores com certificados e ferramentas de criptomoedas também mostram como um risco destes pode ter um alcance amplo. No vazamento da chave da eMudhra, oito chaves privadas de autoridades de certificação já tinham sido classificadas como comprometidas, após o que grandes fornecedores de navegadores tomaram medidas de emergência.