eMudhra revela risco para browsers e ferramentas de criptomoedas
Mozilla, Chrome, Apple e Microsoft lançaram rapidamente bloqueios. As chaves comprometidas da eMudhra também podem afetar o tráfego de API de exchanges, wallets e bots.
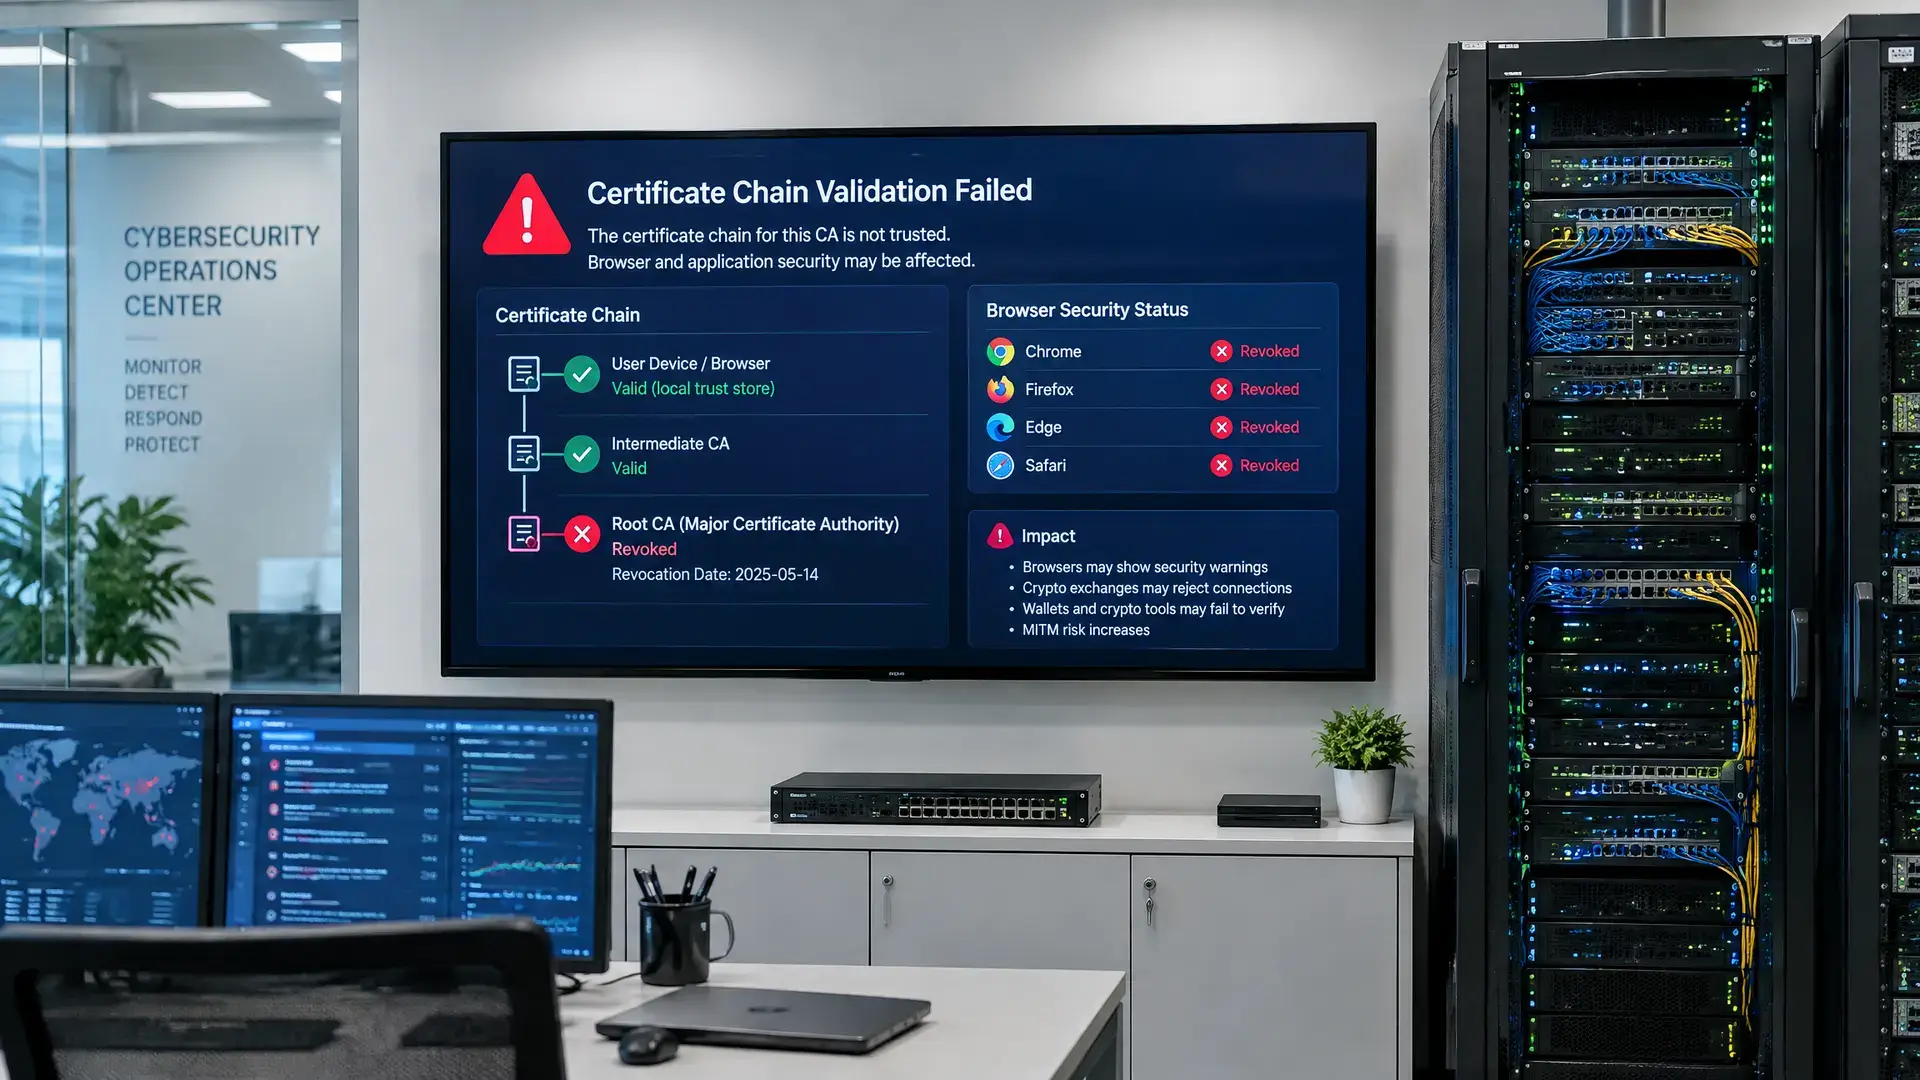
Pontos principais
- Oito chaves privadas da eMudhra revelaram-se comprometidas, o que permitiu criar certificados falsificados para websites.
- Browsers e fabricantes de software lançaram rapidamente correções de emergência; Mozilla, Chrome, Apple e Microsoft bloquearam os certificados em causa.
- As ferramentas de criptomoedas que usam certificados para exchanges e wallets correm risco, embora ainda não tenham sido comunicados ataques de criptomoedas.
Browsers e fabricantes de software lançaram correções de emergência depois de oito chaves privadas da eMudhra, uma certificate authority indiana, se terem revelado comprometidas. O caso não afeta apenas a segurança da web, mas também ferramentas de criptomoedas que comunicam com exchanges, wallets e outros serviços através de certificados.
O que aconteceu exatamente
A comunicação surgiu a 17 de outubro, por parte do investigador Wayne. Para demonstrar a falha, utilizou todas as oito chaves comprometidas para assinar digitalmente o seu aviso. Segundo a comunicação, as chaves podiam ser usadas para criar certificados aparentemente válidos para websites.
Isto é arriscado, porque browsers e outro software confiam em certificados digitais para verificar se um site é mesmo legítimo. Segundo o The Register, a eMudhra emitiu mais de 60 milhões de certificados. Se uma chave privada de uma certificate authority for exposta ou quebrada, um atacante pode falsificar certificados que parecem fiáveis.
Porque é que os utilizadores de criptomoedas devem prestar atenção
Para os utilizadores de criptomoedas, isto é sobretudo relevante fora do browser. Muitos bots de exchange, scripts de trading e backends de wallets correm em Python, Node ou Go e confiam na mesma cadeia de certificados para manter o tráfego seguro. Um certificado falso para uma API de exchange pode, em teoria, permitir que o tráfego na mesma rede seja lido ou alterado.
Até ao momento, não foram comunicados ataques de criptomoedas nem ataques a utilizadores. A Mozilla alertou, no entanto, que interceptores de rede com estes certificados falsos podem imitar sites de confiança e, assim, ler ou modificar dados.
Correções rápidas, questões em aberto
A Mozilla colocou um bloqueio pronto cerca de três horas após a comunicação. O Chrome bloqueou os certificados ainda no mesmo dia, a Apple seguiu a 19 de outubro e a Microsoft a 20 de outubro. A eMudhra também revogou os certificados em causa.
Ainda não está claro como as chaves foram exatamente expostas. Os investigadores dizem que a eMudhra usou chaves privadas extremamente fracas, como números pequenos em vez de valores aleatórios fortes de 384 bits. Scott Helme disse que conseguiu extrair as oito chaves de certificados públicos em menos de um segundo e que estas já estavam visíveis desde abril de 2025. Segundo os seus testes, ferramentas como curl, Python, Node, Go e Java aceitaram um certificado falsificado para a API da Stripe, embora já existam correções para Go, para o pacote certifi do Python e para o webpki-roots do Rust. O Node.js ainda estava vulnerável na última verificação.