Brecha na Ledger custa a burlão de bitcoin 4,9 milhões de dólares em BTC
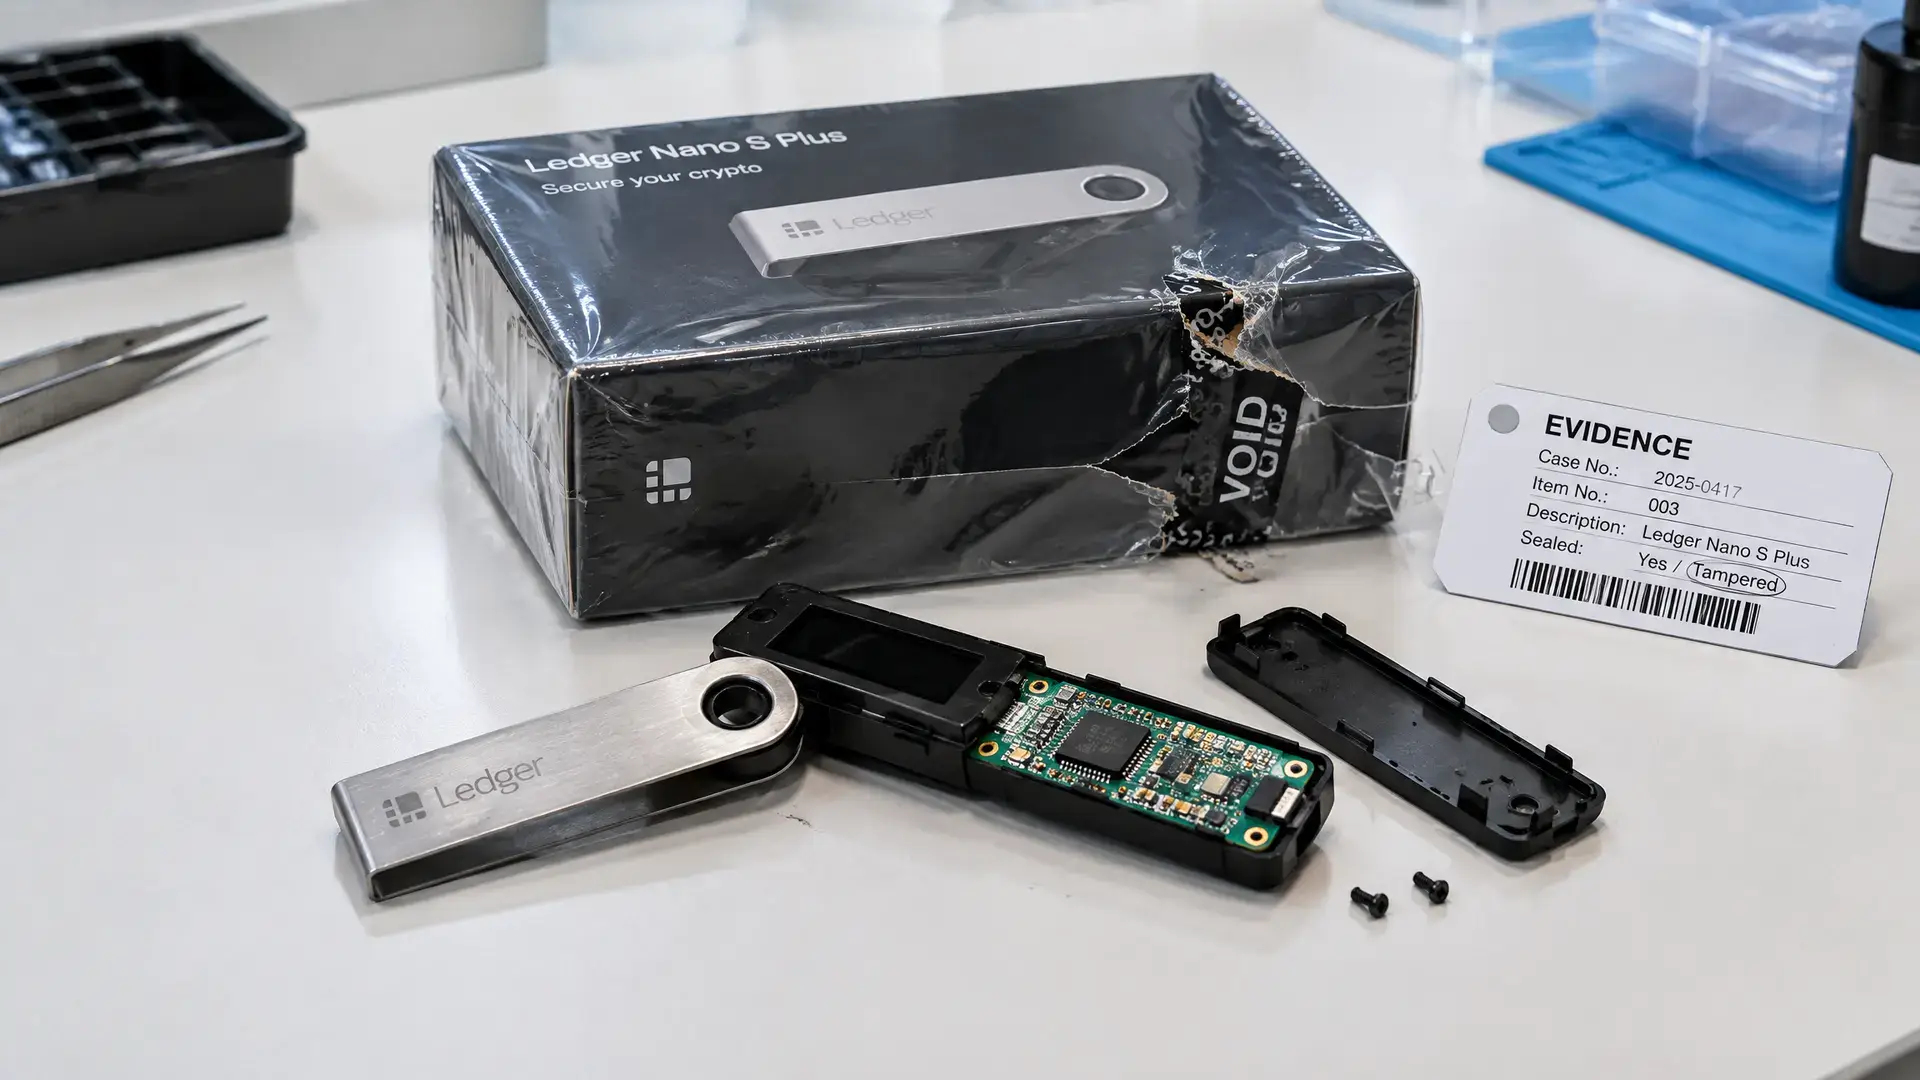
A Chainalysis associa o roubo a uma brecha na Ledger em dispositivos vendidos através de um revendedor no Sudeste Asiático. O caso sublinha o risco de ataques à cadeia de abastecimento em carteiras de hardware.
Pontos principais
- Um burlão de criptomoedas perdeu mais de 4,9 milhões de dólares em bitcoin depois de atacantes terem obtido acesso a três endereços de carteiras Ledger.
- O bitcoin obtido ilicitamente tinha sido anteriormente conseguido através de uma task scam com falsos empregos, falsos pagamentos e depósitos obrigatórios.
- O roubo está ligado a uma brecha na Ledger através de hardware adulterado na cadeia de abastecimento.
Um burlão de criptomoedas que ganhou milhões com falsos empregos tornou-se ele próprio vítima de outra scam. Segundo a Chainalysis, perdeu bitcoin no valor de mais de 4,9 milhões de dólares (4,4 milhões de euros) depois de atacantes terem obtido acesso a três endereços de carteiras Ledger e retirado daí 60 BTC.
Falsos empregos giravam em torno de task scams
A Chainalysis informou na quinta-feira no X que o autor tinha angariado dinheiro através de uma chamada task scam. Nessa prática, as vítimas recebem primeiro pequenos pagamentos por falsas avaliações de produtos ou pelo aumento de números de vendas online. Depois, é-lhes dito que a sua conta tem um saldo negativo e que primeiro têm de depositar dinheiro por conta própria antes de poderem levantar os seus alegados ganhos.
O bitcoin obtido através dessa estrutura foi, segundo a Chainalysis, transferido para três endereços Ledger. Pouco depois, estas carteiras foram esvaziadas. Trata-se de uma reviravolta notável num caso em que um burlão se tornou ele próprio vítima de um ataque ao armazenamento de criptomoedas.
Brecha na CryptoBilis afeta carteiras Ledger
O roubo está ligado à brecha na Ledger em torno de dispositivos vendidos através de um revendedor no Sudeste Asiático. Os investigadores descobriram neles implantes de hardware não autorizados que podiam encaminhar informações de recuperação de carteiras através de uma rede móvel. Dessa forma, os atacantes podiam obter acesso ao bitcoin em dispositivos afetados.
Esse ataque mostra como a cadeia de abastecimento das carteiras de hardware pode ser vulnerável quando um dispositivo é alterado antes de ser utilizado. A Ledger já tinha comunicado anteriormente um implante de hardware não autorizado num dispositivo do mesmo lote CryptoBilis. Segundo consta, a Ledger está a rever novamente a sua política de vendas e anti-tamper, enquanto este tipo de incidentes chama a atenção para a questão de onde vêm as carteiras de hardware e de como estão seladas.
Porque é que isto importa para os leitores europeus
Para os investidores europeus em criptomoedas, isto é especialmente relevante porque as carteiras de hardware são frequentemente vistas como uma das formas mais seguras de guardar BTC por conta própria. O caso mostra que a segurança não depende apenas do software ou da seed phrase, mas também da origem do próprio dispositivo. Isso torna a verificação da cadeia de vendas e da integridade de uma carteira ainda mais importante.